

Ilmus välja veebibrauser Firefox 131 ning uuendused varasematele pikaajalise toe harudele — 115.16.0 ja 128.3.0. Beetatestimise etappi on viidud haru Firefox 132, mille väljaandmine on planeeritud 29. oktoobriks.
Peamised uuendused Firefox 131-s:
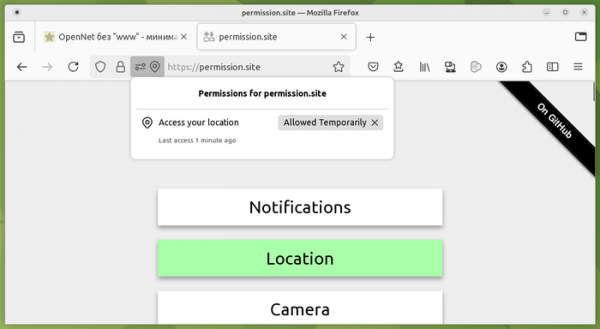
- Rakendatud on võimalus anda saitidele ajutisi õigusi (näiteks ligipääs asukohtadele), mis kehtivad kuni vahelehe sulgemiseni või tunni möödumiseni pärast kasutaja antud luba.

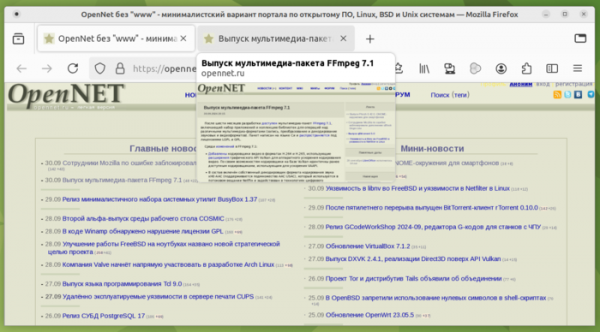
- Vaikimisi on sisse lülitatud lehekülgede miniatuuride kuvamine vahelehtede nuppude üle toomisel. Oletatakse, et miniatuurid aitavad kiiremini leida vajalikud lehed, raiskamata aega sama pealkirjaga vahelehtede üle vaatamisele.

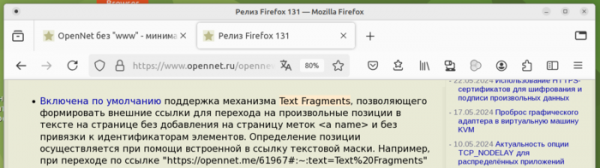
- Vaikimisi on sisse lülitatud Text Fragments mehhanismi tugi, mis võimaldab luua väliseid linke, et navigeerida lehe tekstis suvalistesse kohtadesse ilma, et lehele oleks vaja lisada silte. <a name> ja ilma elementide identifikaatorite seotuse. Positsiooni määramine toimub linki sisseehitatud tekstimaski abil. Näiteks, kui minna lingile „https://opennet.me/61967#:~:text=TextFragments”, kerib brauser lehte positsioonile, kus asub fraas „Text Fragments”, ja tõstab selle esile. Lisaks lihtsa maski määramisele toetatakse ka alguse ja lõpu maskide määramise võimalust esile tõstetud teksti, samuti eelnevate ja järgmiste maskide seotust, mida kasutatakse soovitud fragmendi esiletoomiseks, kui lehel on mitu vastet.

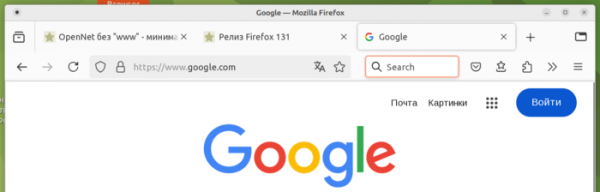
- Tagatud on otsingumootori veebisaidi peamise lehe avamine, kui vajutada shift-enter või shift-click tühjal otsinguribal, mille saab lisada aadressiriba kõrvale.

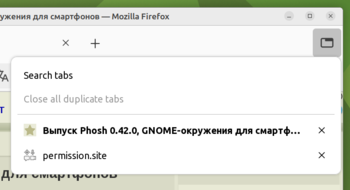
- Muudetud on menüü ikooni, mis näitab kõiki avatud vahelehti, mis asub paremas ülanurgas (V-märgi asemel kasutatakse nüüd vahelehe pilti).

- Sisseehitatud tõlkesüsteemis, kui keel vahetatakse, kasutatakse nüüd keelt, mille kasutaja varem tõlkimiseks valis.
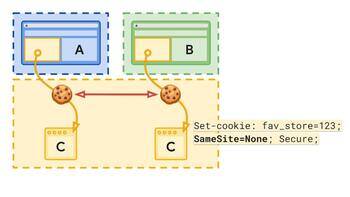
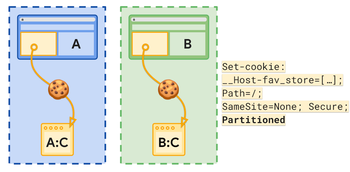
- Lisatud on CHIPS (Cookies Having Independent Partitioned State) tehnoloogia tugi, mille lõi Google privaatsuse liikumise Privacy Sandbox raames ja mis võimaldab küpsiseid isoleerida. domeeniga esimese taseme, kasutades atributti «Partitioned». Kui tavatingimustes saab kolmanda osapoole kood saidilt «C», mis on integreeritud saitidele «A» ja «B», töödelda ühiselt nende saitide küpsiseid, siis atribuudi «Partitioned» määramisel saidilt «C» saadetud küpsised, laadides koodi saitidelt «A» ja «B», on täielikult eraldatud.


- Küpsise SameSite=None väärtus saab nüüd seada ainult Secure režiimis, mis kehtib HTTPS-i kaudu ühenduste korral. SameSite=None keelab küpsiste saatmise piirangud kolmandate osapoolte saitidelt.
- SVG 2 spetsifikatsioonile ülemineku ettevalmistamisel on eemaldatud omadused SVGGraphicsElement.nearestViewportElement ja SVGGraphicsElement.farthestViewportElement, mis kuulutati ebaoluliseks veebruaris.
- Vastavalt CSS-i standardimise töögrupi soovitusele on CSS-omand 'inset-area' ümber nimetatud 'position-area'iks.
- JavaScripti liidesele Iterator on lisatud tugi sünkroonne töötleja Iterator.prototype.drop(), Iterator.prototype.every(), Iterator.prototype.filter(), Iterator.prototype.find(), Iterator.prototype.flatMap(), Iterator.prototype.forEach(), Iterator.prototype.map(), Iterator.prototype.reduce(), Iterator.prototype.some() ja Iterator.prototype.take(), mis võimaldab iteratooridega teostada toiminguid, mis sarnanevad massiivide toimingutele, ilma et oleks vaja selgesõnaliselt luua vahepealseid Array objekte, mis on kasulikute väga suurte andmekoguste töötlemisel.
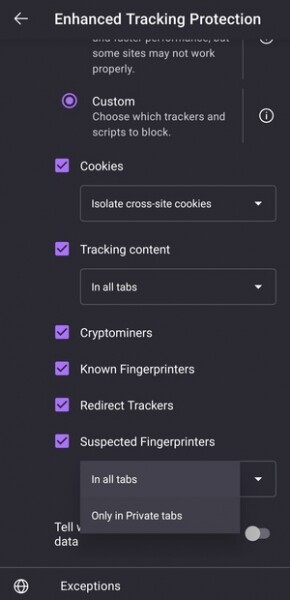
- Androidi versioonis valitakse järjehoidja salvestamisel nüüd vaikimisi osa, kuhu eelmine järjehoidja lisati, mitte järjehoidjate juurka. Seadetesse on lisatud võimalus aktiveerida kasutaja varjatud tuvastamise kaitse (fingerprint), mis ei ole seotud tuntud jälgijatega. See valik on saadaval kohandatava või laiendatud jälgimise kaitse režiimi valimisel.

Lisaks uuendustele ja vea parendamisele on Firefox 131-s kõrvaldatud 24 haavatavust. 18 haavatavust on märgitud ohtlikeks, millest 14 on tingitud mäluga seotud probleemidest, nagu mälupuhverdamise ületamised ja vabastatud mälualadele juurdepääs. Potentsiaalselt võivad need probleemid võimaldada kurjategija koodi käivitamist spetsiaalselt kujundatud lehtede avamisel.
Allikas: opennet.ru
