

Ilmus web-brauser Firefox 133 ja toimusid eelmiste pikaajalise toe versioonide - 115.18.0 ja 128.5.0 - uuendused. Beetatestsisse on viidud versioon Firefox 134, mille vabastamine on planeeritud 7. jaanuariks.
Peamised uuendused Firefox 133-s:
- Täpse jälgimise kaitse (ETP, Enhanced Tracking Protection) rangemas režimis on lubatud kaitse redirektide kaudu jälgimise eest (Bounce Tracking Protection). Bounce Tracking Protection mehhanism suudab tuvastada redirektide kaudu toimuva jälgimise aktiivsuse ning perioodiliselt kustutada küpsiseid ja kohapealt salvestatud andmeid, mida kasutatakse jälgimiseks. Erinevalt eelnevalt saadaval olnud 'Cookie Purging' režiimist toimub puhastamine mitte tuntud jälgijate loendi alusel, vaid heuristika alusel, mis võimaldab tuvastada uusi jälgijate saite redirekti käitumise analüüsi kaudu.
Redirektide kaudu jälgimise meetodi põhiolemus on see, et jälgijakood suunab kasutaja alguses oma veebisaidile ja seejärel viskab ta sihtlehele, mis võimaldab jälgijal salvestada küpsiseid ja andmeid kohalikku poodi enda saidiga seotud. Jälgimise andmete salvestamine pärast teise saidi külastamist aitab mööduda varem rakendatud veebibrauseri meetoditest, millega blokeeritakse ristveebide operatsioonid - kuna vahepealne leht avatakse teise saidi kontekstist väljaspool, saab sellises lehes probleemideta salvestada jälgivat küpsist.
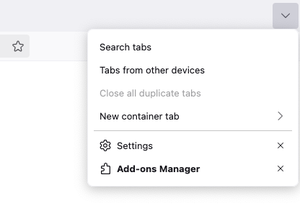
- Ülesannete loendi menüüs, mis on saadaval paremas ülanurgas nupu kaudu, on lisatud element, mis näitab külgribal vahekaartide loendit, mis on avatud teistes seadmetes ja seotud praeguse Mozilla konto külge.

- Laienenud on veebisaidid, millega töötab automaatne video vaatamise jätkamine ujuvas aknas (pilt-pildis režiim) pärast vahekaartidelt, kus video mängitakse, teise vahekaardile üleminekut.
- Kui teave ajast on saadaval serveris, on rakendatud atribuudi 'expire' väärtuse korrektuur, mis arvestab kohaliku aja ja serveri aja vahet. Kui kohaliku süsteemi aeg on tulevikus, loetakse küpsised endiselt kehtivateks ajaliselt serverid.
- Windowsi platvormi kogudes on lubatud GPU kasutamine Canvas2D API kiirendamiseks.
- Fetch API-s on lisatud parameetri „keepalive” tugi, mis võimaldab HTTP-päringuga seotud ühenduste katkemist pärast lehe sulgemist või teisele lehele liikumist. See võimaldab fetch() funktsiooni kasutada analüütika edastamiseks seansi lõpus, isegi kui leht on juba suletud.
- Web Workerite kontekstis on lubatud API Permissionsi kasutamine. Lisatud on WorkerNavigator.permissions atribuudi tugi.
- Elementides
- Sarnaselt hüpikakende (popover) funktsioonile saadetakse
- Uint8Array alamklassile on lisatud meetodid Uint8Array.fromBase64(), Uint8Array.prototype.toBase64(), Uint8Array.prototype.setFromBase64(), Uint8Array.fromHex(), Uint8Array.prototype.toHex() ja Uint8Array.prototype.setFromHex(), et kodeerida heksadesimaalset esitusviisi ja Base64, samuti vastupidiselt.
- WebCodecs API-s on lisatud liidesed ImageDecoder, ImageTrackList ja ImageTrack piltide dekodeerimiseks.
- Lisatud on eksperimentaalne tugi „contenteditable” atribuudi väärtuse määramiseks „plaintext-only”, mis võimaldab redigeerimisvormides kasutada ainult lihtteksti (formaatitud teksti kleepimisel toimub automaatne puhastamine). Toetuse lubamiseks tuleb about:config seade „dom.element.contenteditable.plaintext-only.enabled” lubada.
- Eksperimentaalse CSS pseudo-klass „:has-slotted” tugi on nüüd lisatud, mida rakendatakse elementide stiilide määramiseks , mille sisu lisatakse veebikomponendi joonistamisel elementi. Toetuse lubamiseks tuleb about:config seade „layout.css.has-slotted-selector.enabled” lubada.
- Firefoxi versioon Androidi platvormil, suure ekraaniga seadmetes, on vaikimisi aktiveeritud desktop-režiim (käitumist saab muuta jaotises „Site settings”). Privaatses vaates lehelt lõike kopeerimisel tõlgendatakse kopeeritud sisu nüüd kui konfidentsiaalset teavet (kasutajale kuvatakse hoiatusteade).
Firefox 133 puhul on lisaks uuendustele ja vigade parandamisele kõrvaldatud 18 haavatavust. Kolm haavatavust on märgitud kui ohtlikud. Neli haavatavust tulenevad mäluhalduse probleemidest, nagu pufferite ülevoolud ja juba vabastatud mälu aladele viitamine. Need probleemid võivad potentsiaalselt viia pahatahtliku koodi käitamiseni spetsiaalselt kujundatud lehtede avamisel.
Firefox 134 beetaversioonis, mis on välja antud Linuxi platvormi kokoole, on lisandunud toetus täiendavatele puuteplaadi žestidele (näiteks kahe sõrmega puudutamine inertse kerimise peatamiseks). Windowsi platvormil on lisatud tugi HEVC (H.265) video riistvaralisele dekodeerimisele.
Allikas: opennet.ru
