

Välja on antud Apache HTTP serveri 2.4.62 versioon, milles on kõrvaldatud kaks haavatavust ja tehtud 6 muudatust. Esimene haavatavus (CVE-2024-40898) võimaldab mod_rewrite'i kaudu teha SSRF (Server-side request forgery) rünnakut. Probleem ilmneb ainult Windows platvormil ja võib põhjustada NTLM-hashide leket serverisse, mida kontrollivad ründajad, kui saata spetsiaalselt koostatud päringuid.
Teine haavatavus (CVE-2024-40725) võimaldab vaadata skriptide koodi, mille töötlemine on seadistatud AddType direktiiviga. Näiteks võib koostada spetsiaalselt vormistatud päringu PHP-skripti jaoks, mis toob esile selle sisu, mitte ei tee seda. Parandus blokeerib täiendava võimaluse haavatavuse CVE-2024-39884 ärakasutamiseks, mis kõrvaldatud versioonis 2.4.61.
Turvalisusega mitteseotud muudatustest on silmapaistvamaks lisamine mod_ssl' le võimalus laadida sertifikaate ja võtmeid säilitamisest, mis toetavad pkcs11 standardit.
Juuni aruande kohaselt töötab Netcrafti andmetel Apache HTTP serveri all ligikaudu 212 miljonit saiti (aasta tagasi 228 miljonit). Apache httpd turuosa on 19.28% kõikidest saitidest, mis on selle kategooria populaarsuse järjekorras teisel kohal (Nginxi osa on 21.35%, Cloudflare - 11.05%, OpenResty (Nginx ja LuaJIT aluseks olev platvorm) - 0.79%). Ainult aktiivsete site'de arves võttes on Apache esimesel kohal 19.13% turuosaga (Nginx 18.09%, Cloudflare 14.80%, Google 10.01%). Maailma miljoni kõige külastatuma saiti seas on Apache kolmandal kohal 19.69% osakaaluga (esikoht Cloudflare 23.10% ja teiseks Nginx 20.50%).
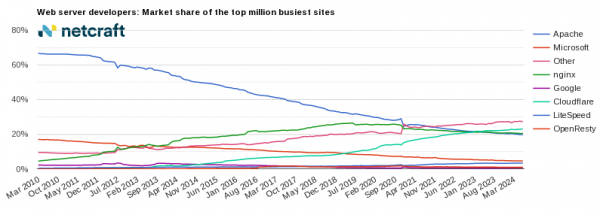
Allikas: opennet.ru
