

Google teatas, et programmeerimiskeel Rust on nüüd lubatud Androidi arendamiseks. Rusti kompilaator lisati Androidi lähtekoodide puusse juba 2019. aastal, kuid keele tugi jäi eksperimentaalseks. Üks esimesi Rustis kirjutatud komponente, mida plaanitakse Androidis tarnida, on uued rakendused vaheprotsesside suhtlemise mehhanismi Binder ja Bluetoothi virna jaoks.
Rusti rakendamine toimub raames projektist, mille eesmärk on tugevdada turvalisust, edendada turvalise programmeerimise praktikaid ja parandada mälu probleemide tuvastamise efektiivsust Androidis. Märgitakse, et umbes 70% Androidis avastatud ohtlikest haavatavustest on põhjustatud mälu kasutamise vigadest. Rusti kasutamine, mis keskendub ohutule mälu haldamisele ja tagab automaatse mälu juhtimise, vähendab haavatavuste tekkimise riski, mis on põhjustatud mälu kasutamise vigadest, nagu mälust vabastatud ala kasutamine ja puhverpiiride ületamine.
Rust tagab mälu ohutu kasutamise kompileerimise ajal viidete kontrollimise, objektide omandiõiguse jälgimise ja objektide eluea (nähtavuse) arvestamise kaudu, samuti hindab koodi täitmise ajal mälu juurdepääsu õigsust. Rust pakub ka vahendeid täisarvude ületamise kaitseks, nõuab muutuja väärtuste kohustuslikku initsialiseerimist enne kasutamist, käsitleb vigu tõhusamalt standardraamatukogus, rakendab immutable (muudatamatut) viidete ja muutuja vaikimisi kontseptsiooni ning pakub tugevat staatilist tüpiseerimist loogiliste vigade minimeerimiseks.
Androidis tagatakse mälu ohutu kasutamine juba toetatud keeltes Kotlin ja Java, kuid need ei sobi süsteemikomponentide arendamiseks suure kulu tõttu. Rust võimaldab saavutada C ja C++ keelte lähedast jõudlust, mis võimaldab seda kasutada madala taseme osade ja seadme suhtlemis komponentide arendamiseks.
Koodi turvalisuse tagamiseks C ja C++ Androidis rakendatakse sandbox-isolatsiooni, staatilist analüüsi ja fuzzing-teste. Sandbox-isolatsiooni võimalused on piiratud ja on saavutanud oma võimaluste piiri (edasi jagamine protsessideks ei ole ressursikasutuse seisukohalt mõistlik). Sandboxi rakendamise piiranguteks on suured kulud ja suurenenud mälu tarbimine, mis tulenevad vajadusest luua uusi protsesse, samuti täiendavad viivitused, mis on seotud IPC kasutamisega.
Kuid sandbox ei kõrvalda koodi haavatavusi, vaid ainult vähendab riske ja keerustab rünnaku elluviimist, kuna ründamiseks on vajalik tuvastada mitte üks, vaid mitu haavatavust. Koodikatsemeetodid on piiratud sellega, et vigade tuvastamiseks tuleb luua tingimused probleemi ilmnemiseks. Kõiki võimalikke variante ei ole võimalik katab, seetõttu jääb palju vigu tähelepanuta.
Androidi süsteemiprotsesside puhul järgib Google ''kahe reeglit'', mille kohaselt peab iga lisatava koodi uuendama mitte rohkem kui kahe tingimuse järgi kolmest: töötamine kontrollimata sisenditega, kasutamine ebaturvalise programmeerimiskeelega (C/C++) ja käitamine ilma range sandbox-isolatsioonita (kõrged õigused). Sellest reeglist järeldub, et väliste andmete töötlemiseks mõeldud kood peab olema kas kärbitud miinimumtasemele (isoleeritud) või kirjutatud turvalises programmeerimiskeeles.
Google ei püüa ümber kirjutada olemasolevat C/C++ koodi Rustis, vaid plaanib kasutada seda keelt uue koodi väljatöötamiseks. Rusti kasutamine uue koodi jaoks on mõistlik, kuna statistika kohaselt ilmnevad enamus vigu uues või hiljuti muudetud koodis. Eriti tuleneb umbes 50% Androidi mälu vigadest koodist, mis on kirjutatud vähem kui aasta tagasi.
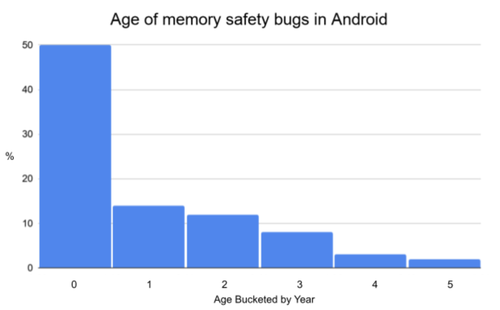
Allikas: opennet.ru
