

Graz Tehnikainstituudi teadlased (Austria) avastasid mitmeid rünnakumeetodeid, mis toimuvad kolmandate kanalite kaudu (PDF), kasutades failisüsteemi muudatuste jälgimise mehhanisme. Rünnakud võimaldavad jälgida teiste kasutajate tegevust, analüüsides failide ja kaustade juurde pääsemise sündmusi, kasutades selliseid API-sid nagu inotify Linuxis, FileObserver Androidis, ReadDirectoryChangesW Windowsis ja File System Events macOS-is. Saadud teavet saab kasutada kasutaja klaviatuuriga sisestatud teabe taastamiseks, külastatud veebilehtede määramiseks või clickjacking-rünnakute korraldamiseks, kus sisu kattub aktiivse aknaga enne kliki sooritamist. Rünnakumeetodid on avaldatud MIT litsentsi all.
Esimene rünnakumeetod on demonstreeritud Linuxis, kus on võimalik tuvastada juurdepääs faile kaustas, mis ei ole otse loetavad ega jälgitavad. Kasutades funktsiooni inotifywatch, saab kaudselt jälgida failide muudatusi kausta sees, jälgides kausta ennast.
Otseselt ei ole privileege mitteomaval kasutajal õigusi lugeda sisu ja jälgida seadme tegevust /dev/input/event4, mis peegeldab klaviatuurisisestuse sündmusi. Siiski mõjutavad /dev/input/event4 failiga toimuvad sündmused vanema kausta olekut ja neid saab jälgida kausta /dev/input metaandmete muutuste jälgimise teel. Oleku muutumine /dev/input/event4 toimub andmete sisestamisel ning sündmuste viivitus, mis fikseeritakse inotify kaudu, korreleerub klaviatuuril klahvide vajutamise vaheliste viivitustega.
Kasutades statistilise analüüsi meetodeid ja arvestades, et klaviatuuri sisestamisel sõltuvad klahvivajutuste vahelised viivitused klahvide asukohast, on võimalik teatud tõenäosusega taastada sisestatud teave. Näiteks on reageerimine tähe "F" sisestamisel kiirem kui "Q" või "X" sisestamisel, kuna selle vajutamine nõuab vähem sõrme liigutusi, samuti toimub ühe klahvi korduv vajutamine kiiremini ning kõrval asuvate klahvide vajutamine ("s" pärast "a" vajutatakse oluliselt kiiremini kui "g" pärast "s").
Meetod on samuti rakendatav SSH-seansside sisenemise taastamiseks, kui kaks erinevat kasutajat on ühendatud ühte SSH-serverisse. Sellisel juhul saab üks kasutaja jälgida teise kasutaja sisendi ajal toimuvaid sündmusi, jälgides seadme faili /dev/pts. Probleem lahendati 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 ja 6.18.3 tuumauuendustes, takistades juurdepääsu ja muutuse sündmuste genereerimist vanemakataloogis, kui access või muudeti erifailide sisu.
Teine rünnaku meetod võimaldab määrata hetke, mil Polkit alamsüsteem küsib autentimisparameetrite dialooge, jälgides päringut täitva faili /usr/bin/pkexec. Sel hetkel saab ründaja luua valeaken, mis on kujundatud parooli sisestamise dialooge sarnaseks, ja kuvada selle päris parooli nõudmise kohal. Ahnuslik kasutaja, kes ei märka, et vahetus on aset leidnud, võib sisestada kinnitamise parooli ründaja aknas. Sarnase rünnaku teostamise võimalust on demonstreeritud KDE Plasma töölaua keskkonnas.
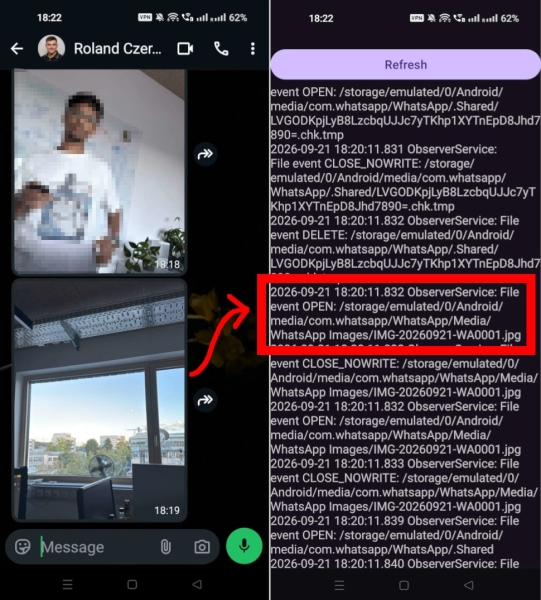
Androidi platvormi pakutavat API-d FileObserver saab kasutada teiste rakenduste privaatsetes kataloogides failitegevuse jälgimiseks. Näiteks analüüsides tegevust kataloogis /sdcard/Android/media/com.whatsapp/WhatsApp, saab jälgida faile, videoid või pilte, mis on kustutatud, saadetud ja saadud WhatsAppis, samuti teada saama saadetud või saadud failide nimesid.
Windowsis osutus, et juur-katalooge jälgimise sisse lülitamine (C:\) edastab teavet, sealhulgas täisfailide teed, mis tahes sündmuste kohta kõigi failidega failisüsteemis, olenemata failide juurdepääsuõigustest. Uuringud on demonstreerinud selle funktsiooni kasutamise võimalust reaalajas jälgimiseks, milliseid saite kasutajad avavad Firefoxis (Iga saidi jaoks luuakse IndexedDB ja vahemälu jaoks eraldi kataloog, mille nimeks on sait, ja sellele päringule saab jälgida). Microsofti reaktsioon sellele turvaprobleemile on esitatud Pwnies Award 2026 auhinnale kategoorias kõige ebapiisavam tootja reaktsioon (Lamest Vendor Response), kuna ettevõtte esindajad väitsid alguses, et see ei ole haavatavus, vaid dokumenteerimata võimalus.
Allikas: opennet.ru
