

Google'i arendajad on tutvustanud uut kahefaktorilise autentimise meetodit, mis hõlmab Android-põhise nutitelefoni kasutamist füüsilise turvavõtmena.
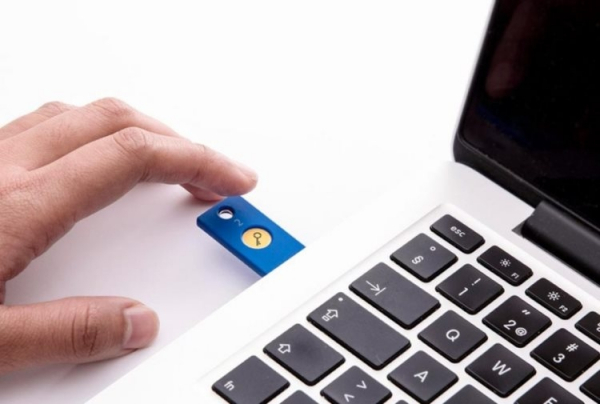
Paljud on juba kokku puutunud kahefaktorilise autentimisega, mis nõuab mitte ainult tavalise parooli sisestamist, vaid ka teise isikute autentimise tööriista kasutamist. Näiteks saadavad mõned teenused pärast kasutaja parooli sisestamist SMS-sõnumi, milles on genereeritud kood, mis võimaldab autoriseerimist. On olemas ka alternatiivne meetod kahefaktorilise autentimise rakendamiseks, kus kasutatakse füüsilist riistvaralist võtmega, nagu YubiKey, mille aktiveerimiseks tuleb see ühendada arvutiga.
Google'i arendajad pakuvad, et kasutaja Android-nutitelefon võiks olla selline riistvaraline võti. Selle asemel, et saata seadmele teadet, proovib veebisait juurdepääsu nutitelefonile Bluetoothi kaudu. Tasaolu on see, et selle meetodi kasutamiseks ei ole nõutav, et nutitelefon oleks füüsiliselt arvutiga ühendatud, kuna Bluetoothi leviala on piisavalt suur. Samuti on äärmiselt väike tõenäosus, et pahatahtlik isik suudab nutitelefonile juurdepääsu saada, olles samal ajal Bluetoothi ühenduse ulatuses.
Praegu toetavad uut autentimismeetodit ainult mõned Google'i teenused, sealhulgas Gmail ja G-Suite. Korrektselt toimimiseks on vajalik nutitelefon, mis töötab Android 7.0 Nougati või uuema versiooniga.
Allikas: 3dnews.ru
