

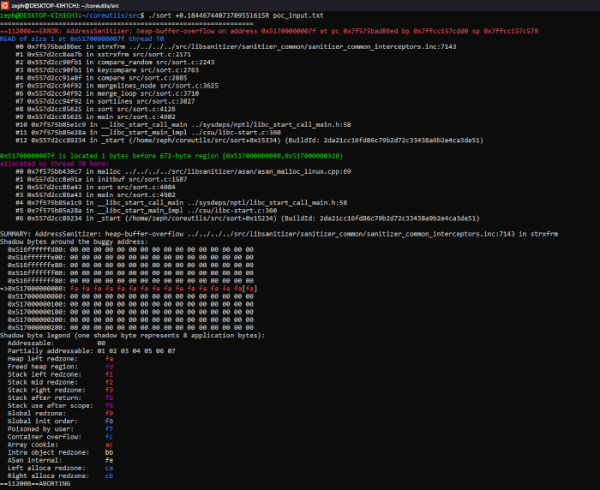
GNU Coreutils paketi koosseisus olevas sort utiliidis avastati haavatavus (CVE-2025-5278), mis viib andmete lugemiseni mäluaadresside piiridest väljas, kui sorteerimisfunktsioonis kasutatakse süntaksit "+POS1[.C1][OPTS]", mis on ette nähtud sorteerimisvõtmete esitlemiseks töötlemisel olevates andmetes. Probleem on põhjustatud täisarvu ülevoolust (wraparound) begfield() funktsioonis, mis võimaldab lugeda ühe bait andmeid väljaspool mäluaadrisse. Haavatavust saab ära kasutada rakenduste kokkuvarisemise tekitamiseks või teabe lekke korraldamiseks protsessist, edastades ründajale spetsiaalselt kujundatud sorteerimisparameetrid. Probleem ilmneb alates versioonist 7.2 (2009. aasta) ja on hetkel lahendatud värskenduse kujul.
Probleemi saab korrata, püüdes järjestada faili, mis sisaldab rida "aa\nbb", käivitades käsu "./sort +0.18446744073709551615R poc_input.txt". Samuti peab sort utiliit olema kompileeritud koos Address Sanitizeriga (valik "-fsanitize=address").
Allikas: opennet.ru
