

LibreOffice'i kontoripakett haavatavus (), mida saab kasutada pahatahtlike isikute poolt valmistatud dokumentide avamisel kahjustava koodi käivitamiseks.
Vähenemine tuleneb sellest, et LibreLogo komponent, mis on mõeldud programmeerimise õpetamiseks ja vektorgraafika lisamiseks, tõlgib oma toimingud Python'i koodiks. Pahatahtlikul isikul on võimalus LibreLogo juhiseid käivitades saavutada mis tahes Python'i koodi täitmine praeguse kasutaja sessiooni kontekstis, kasutades LibreLogo käsku „run“. Python'i kaudu saab funktsiooni system() abil käivitada suvalisi süsteemikäske.
LibreLogo on valikuline komponent, aga LibreOffice'is pakutakse vaikimisi makrosid, mis võimaldavad LibreLogo käivitamist ilma, et tegevuse kinnitamine oleks vajalik ning ilma hoiatuseta, isegi makrode maksimaalse kaitse režiimi (valiku „Very High“ kasutamisel) korral.
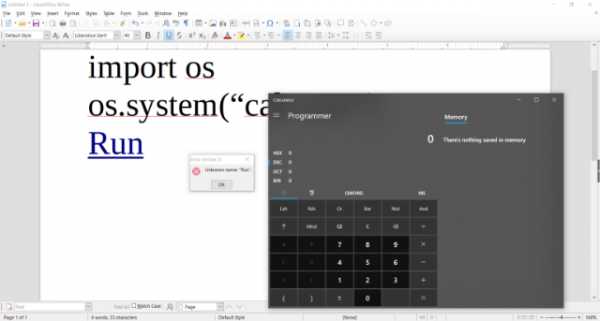
Rünnaku korral saab sellise makro siduda sündmuse käitaja juurde, mis aktiveeritakse näiteks siis, kui hiire kursori liigutamisel jõutakse kindlasse piirkonda või kui dokumendi sisestusfookus aktiveeritakse (sündmus on onFocus). Seega, kui avatakse pahatahtlikult valmistatud dokument, võib juhtuda, et Python'i kood käivitatakse varjatult kasutajast märkamatult. Näiteks demonstreeritud ärakasutuse näites käivitatakse süsteemi kalkulaator dokumendi avamisel ilma hoiatuseta.
Vähenemine lahendati vaikimisi LibreOffice 6.2.5 uuenduses, mis ilmus 1. juulil, kuid selgus, et probleem ei olnud täielikult lahendatud (ainult LibreLogo makrode kutsumine oli blokeeritud) ja Ükski probleem ei ole lahendatud ka 6.1.6 versioonis, mida soovitatakse ärikasutajatele. Täieliku haavatavuse kõrvaldamine on plaanis LibreOffice 6.3 versioonis, mis peaks ilmuma järgmisel nädalal. Enne põhjaliku uuenduse väljalaskmist soovitatakse kasutajatel selgelt keelata LibreLogo komponent, mis on vaikimisi paljudes komplektides saadaval. Osaliselt on haavatavust lahendatud , , ja .
Allikas: opennet.ru
