

PackageKitis, D-Bus-i vahekiht, mis ühtlustab pakihalduse toimingud, tuvastati haavatavus Pack2TheRoot (CVE-2026-41651), mis võimaldab madala õigusega kasutajal paigaldada või eemaldada juhuslikku paketti ning saada root-juurdepääsu süsteemile. Probleem ilmneb alates versioonist 1.0.2 (2014. aasta) ja on kõrvaldatud PackageKit 1.3.5 väljaandes.
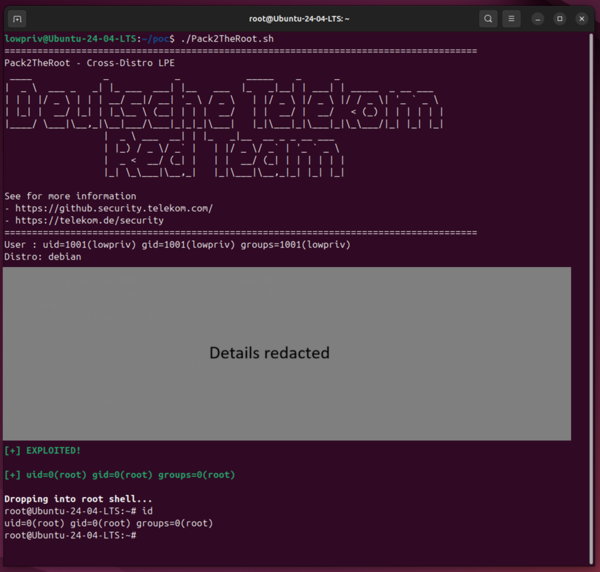
Probleemi avastas Deutsche Telekomi teadlaste rühm, kasutades AI-mudelit Claude Opus. On loodud töötav eksploit, mis toimib enamikus PackageKitiga distributsioonides, kuid selle ja haavatavuse üksikasju plaanitakse avaldada hiljem, et anda kasutajatele aega oma süsteemide uuendamiseks. Haavatavuse ärakasutamise võimalust demonstreeriti Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 – 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 ja Fedora 43 Desktop/Server. Haavatavuste kõrvaldamise staatust distributsioonides saab hinnata nende lehtede põhjal (kui leht pole saadaval, tähendab see, et distributsiooni arendajad pole veel probleemi vaatamisega alustanud): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
Haavatavus tuleneb võistlusolukorrast tehinguflaggide töötlemisel PackageKiti taustprotsessis, mis võimaldab muuta operatsiooni parameetreid hetkel, kui autoriseerimine on läbiviidud, kuid enne pakihaldusoperatsiooni käivitamist. Ründaja võib saata D-Bus-päringu selle operatsiooni täitmiseks, mis on lubatud madala õigusega kasutajale, seejärel saata järelepäringu. Kui järelepäring tuleb enne tegeliku lubatud operatsiooni käivitamist, on võimalik juba alanud tehingu flaggide ülekirjutamine ja vahemälus oleva oleku muutmine.
Seega täidetakse juba alanud lubatud tehing mitte algsete, vaid teises päringus edastatud muudetud parameetritega. Muutes installitava paketi teavet, saab ründaja lubatud paketi asemel installida mis tahes teise paketi, sealhulgas kohalikult salvestatud paketi. Paketi installimine toimub root-õigustega, seega saab ründaja süsteemis root-juurdepääsu, lisades paketti enda scriptleti, mis käivitatakse automaatselt enne või pärast installimist.
Allikas: opennet.ru
