

Firefox 70. väljaanne, mis on kavandatud 22. oktoobriks, HTTPS ja HTTP protokollide kuvamise meetodid aadressiribal. HTTP-protokolli kaudu avatud lehed saavad ebaturvalise ühenduse ikooni, mis kuvatakse ka HTTPS-i puhul, kui sertifikaatidega on probleeme. HTTP linki kuvatakse ilma protokolli „http://“ näitamiseta, kuid HTTPS-i puhul jääb protokolli kuvamine alles. Aadressiribal ei kuvata enam ettevõtte teavet, kui saidil kasutatakse kinnitatud EV-sertifikaati.
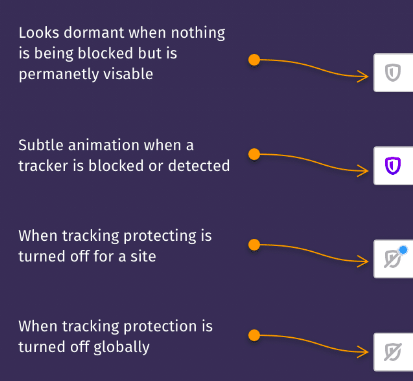
Selle asemel, et nupp „(i)“ oleks ühenduse turvalisuse taseme indikaator, mis võimaldab hinnata blokeerimise režiimi staatust jälgimisliikumiste jaoks. HTTPS-e puhul muudetakse lukusümboli värv roheliselt halliks (roheline värv on võimalik taastada, muutes seadet security.secure_connection_icon_color_gray).
Üldiselt on märgata, et brauserid liiguvad positiivsetest turvalisuse indikaatoritest teavituste suunas turvalisuse probleemide kohta. HTTPS-i eraldi eristamise mõte kaob, kuna tänapäeva reaalsuses töödeldakse enamik päringutest krüpteeritult ja seda peetakse iseenesestmõistetavaks, mitte täiendavaks kaitseks.
Ajal Firefox Telemetry teenuse andmetel on ülemaailmne lehtede päringute osakaal, mis põhineb HTTPS-il, 79,27% (aasta tagasi 70,3%, kaks aastat tagasi 59,7%), Ameerika Ühendriikides aga 87,7%.
EV-sertifikaadi teave langeb rippmenüüsse. EV-sertifikaadi teabe näitamise taastamiseks aadressiribal on lisatud seade „security.identityblock.show_extended_validation“ aadressil about:config. Aadressiriba ümberkujundamine järgib üldiselt , varasemalt kinnitatud Chrome'i jaoks, kuid Firefoxis ei plaanita peita alamdomeeni „www“ ja lisada mehhanism (SXG). Tuletame meelde, et SXG võimaldab ühe saidi omanikul kasutada digiallkirja, et volitada konkreetsete lehtede paigutamine teisele saidile, pärast mida, kui külastatakse neid lehti teisel saidil, kuvatakse brauser kasutajale algse saidi URL, hoolimata sellest, et leht on laaditud teisest hostist.
Täiendav teave: algses uudises antud teave kavatsusest „https://“ varjata ei kinnitunud, kuid on selle ettepanekuga muudetud olekusse „task“ ja lisatud kokkuvõtvasse HTTPS-i kuvamise muutmine aadressiribale.
Allikas: opennet.ru
