

NPM kataloogikasutajate vastu on registreeritud rünne, mille käigus 20. veebruaril pandi NPM-i hoidlasse üles rohkem kui 15 tuhat paketti, mille README-failides olid lingid kalapüügilehtedele või suunamislinkide, mille kaudu makstakse tasusid, kaudu. Analüüsi käigus leiti pakettides 190 ainulaadset kalapüügiga või reklaamiga seotud linki, mis katavad 31 domeeni.
Pakettide nimed valiti üldsuse huvi äratamiseks, näiteks „free-tiktok-followers“, „free-xbox-codes“, „instagram-followers-free“ jne. Arvestati, et spämmi pakette täidetakse NPM-i avalehe viimaste värskenduste nimekirja. Pakettide kirjelduses toodi lingid, mis lubasid tasuta kingitusi, auhindu, mängude koode, samuti tasuta teenuseid jälgijate ja meeldimiste suurendamiseks sotsiaalmeedias, nagu TikTok ja Instagram. See ei ole esimene selline rünne; detsembris registreeriti NuGet, NPM ja PyPi kataloogides 144 tuhande spämmi paketti avaldamine.
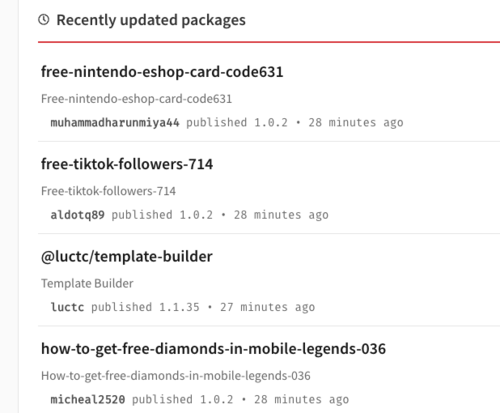
Pakettide sisu genereeriti automaatselt python-skripti abil, mis näib olevat tähelepanuta jäetud pakettides ja sisaldas töötavaid sisselogimisandmeid, mida kasutati rünnaku käigus. Pakette avaldati paljude erinevate kontode alt, kasutades meetodeid, mis raskendasid jälgede lahti harutamist ja probleemsete pakettide kiiret tuvastamist.
Lisaks pettustele NPM-i ja PyPi hoidlas on samuti avastatud mitu katset pahavara pakettide avaldamiseks:
- PyPI hoidlast leiti 451 pahatahtlikku paketti, mis maskeerusid populaarsete raamatukogude alla tüpovigade abil (sarnaste nimede andmine, mis erinesid üksikute märkide poolest, näiteks vper asemel vyper, bitcoinnlib asemel bitcoinlib, ccryptofeed asemel cryptofeed, ccxtt asemel ccxt, cryptocommpare asemel cryptocompare, seleium asemel selenium, pinstaller asemel pyinstaller jne). Paketid sisaldasid obfuskeeritud koodi krüptovaluutade varguseks, mis määras krüptorahakottide identifikaatorite olemasolu lõikepusletis ja vahetas need ründaja rahakoti vastu (eeldatakse, et makse tegemisel ei märka ohver, et lõikepusletis edastatud rahakoti number erineb). Asendamise viis oli brauserisse integreeritud laiend, mis toimetati iga külastatava veebilehe kontekstis.
- PyPI hoidlast leiti rida pahatahtlikke HTTP-raamatukogusid. Pahatahtlik tegevus avastati 41 pakendis, mille nimed valiti tüpovigade kasutamise meetoditega ja mis meenutasid populaarseid raamatukogusid (aio5, requestst, ulrlib, urllb, libhttps, piphttps, httpxv2 jne). Sisu oli stiliseeritud töötavate HTTP-raamatukogude järgi või kopeeris olemasolevate raamatukogude koodi ning kirjelduses esitati väiteid eeliste ja võrdluste kohta seaduslike HTTP-raamatukogudega. Pahatahtlik tegevus piirdus kas pahavara allalaadimisega süsteemi või konfidentsiaalsete andmete kogumise ja edastamisega.
- NPM-is leiti 16 JavaScripti paketti (speedte*, trova*, lagra), mis lisaks deklaratiivsele funktsionaalsusele (läbivuse testimine) sisaldasid ka koodi krüptovaluutade kaevandamiseks ilma kasutaja teadmata.
- NPM-is avastati 691 pahatahtlikku paketti. Suur osa probleemsetest pakettidest teeseldes olid Yandexi projektid (yandex-logger-sentry, yandex-logger-qloud, yandex-sendsms jne) ning sisaldasid koodi konfidentsiaalsete andmete edastamiseks väliselt. serverid. Eeldatakse, et pakette levitanud isikud püüdsid saavutada oma sõltuvuse lisamist Yandexi projektide koostamisel (sisemise sõltuvuse asendamise meetod). PyPI hoidlas leidsid samad teadlased 49 paketti (reqsystem, httpxfaster, aio6, gorilla2, httpsos, pohttp jne) obfuskeeritud pahatahtliku koodiga, mis laadis ja käivitas täitmisfaili välisest. сервера.
Allikas: opennet.ru
