

Bitdefender Labs, mis uurib tarkvaraturvaldust, avalikustas üksikasju uue pahavara kohta, mis ründab Android-seadmeid. Ekspertide sõnul käitub see mõnevõrra teistmoodi kui enamik levinud ohte, kuna ründab mitte kõiki seadmeid. Selle asemel valib viirus kasutajaid, kellelt ta saab kõige kasulikumaid andmeid.
Pahavara arendajad on keelanud selle ründamast kasutajaid teatud piirkondades, sealhulgas riikides, mis varem kuulusid Nõukogude Liitu, Aafrikas ja Lähis-Idas. Austraalia on uuringute põhjal häkkerite peamine sihtmärk. Samuti on suures mahus nakatatud seadmeid USA-s, Kanadas ja mõnedes Euroopa riikides.
Pahavara avastasid spetsialistid esmakordselt sel aastal, kuigi see hakkas levima juba 2016. aastal ning selle ajaga on see nakatanud sadu tuhandeid kasutajaid. Sel aastal on see juba rünnanud kümneid tuhandeid seadmeid.
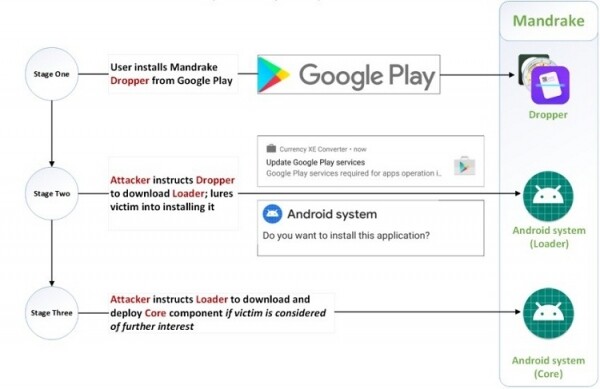
Põhjus, miks viirus püsis Google Plays pikka aega märkamatuna, on see, et pahavara kood ei ole sisuliselt rakendustes sees, vaid neid kasutatakse protsessid, mis käivitavad nuhkfunktsioonid ainult otse käskumise korral, ning häkkerid, kes selle taga seisavad, ei lülita neid funktsioone Google'i testimise ajal sisse. Kuid kui pahavara kood on aktiveeritud, võib rakendus saada seadme kohta praktiliselt kõiki andmeid, sealhulgas teavet, mis on vajalik sisselogimiseks veebisaitidele ja rakendustele.
Bogdan Botezatu, Bitdefenderi ohtude uurimise ja raportite direktor, nimetas Mandrake'i üheks võimsamaks Androidi pahavaraks. Selle lõppeesmärk on saavutada täielik kontroll seadme üle ja ohustada kasutajakontosid.
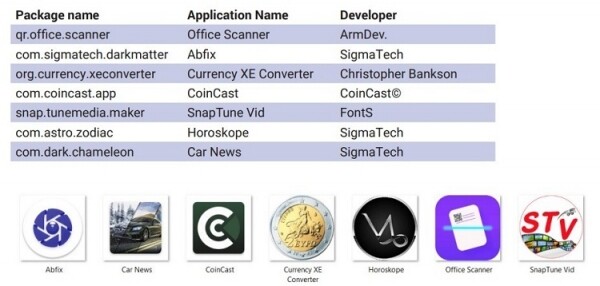
Ettevõttena, mis on suutnud aastaid varjus püsida, levitas Mandrake end erinevate rakenduste kaudu Google Plays, mis kanti üles erinevate arendajate nimede all. Rakendused, mida kasutatakse pahatahtliku tarkvara levitamiseks, on samuti suhteliselt hästi hooldatud, et säilitada illusioon, et neid programme on võimalik usaldada. Arendajad vastavad sageli arvustustele, paljusid rakendusi toetavad sotsiaalmeedia lehed. Kõige huvitavam on see, et rakendused kustutavad end seadmest täielikult, niipea kui nad on saanud kõik vajalikud andmed.
Google ei ole olukorda kommenteerinud ja on täiesti tõenäoline, et oht on endiselt aktiivne. Parim viis Mandrake'ist nakatumise vältimiseks on installida aja jooksul katsetatud rakendusi hästi tuntud arendajatelt.
Allikas: 3dnews.ru
