

Avalikustatud on projekt Kata Containers 3.4, mis arendab konteinerite täitmise süsteemi, kasutades täieliku virtualiseerimise isoleerimismehhanisme. Projekt on loodud ettevõtete Intel ja Hyper koostöös, kombineerides Clear Containers ja runV tehnoloogiaid. Projekti kood on kirjutatud keeltes Go ja Rust ning seda jaotatakse Apache 2.0 litsentsi alusel. Projekti arendust juhib töörühm, mis on loodud sõltumatu organisatsiooni OpenInfra Foundation alla, kus osalevad ettevõtted nagu Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE ja ZTE.
Kata põhialuseks on runtime, mis võimaldab luua kompaktseid virtuaalmasinaid, mida käitatakse täisfunktsionaalse hüperviisori abil, mitte traditsiooniliste konteinerite kasutamise kaudu, mis kasutavad ühist Linuxi tuuma ja on isoleeritud nimede ruumide ja cgroups abil. Kohaldamine virtuaalmasinate võimaldab saavutada kõrgemat turvataset, mis kaitseb rünnakute eest, mis tulenevad Linuxi tuuma haavatavuste ärakasutamisest.
Kata Containers on suunatud integreerimiseks olemasolevatesse konteineri eraldamise infrastruktuuridesse, võimaldades selliste virtuaalmasinate kasutamist traditsiooniliste konteinerite kaitse tugevdamiseks. Projekt pakub mehhanisme kergemate virtuaalmasinate ühilduvuse tagamiseks erinevate konteineri eraldamise infrastruktuuride, konteinerite orkestreerimise platvormide ja standardite, nagu OCI (Open Container Initiative), CRI (Container Runtime Interface) ja CNI (Container Networking Interface) osas. Saadaval on tööriistad Dockeriga, Kubernetesega, QEMU ja OpenStackiga integreerimiseks.
Integreerimine konteinerihalduse süsteemidega toimub asioomise kaudu, mis simuleerib konteineri haldamist, mis gRPC liidese ja spetsiaalse proksiga pöördub virtuaalmasinas tegutseva haldusagendi poole. Virtuaalses keskkonnas, mida käitab hüperviisor, kasutatakse spetsiaalselt optimeeritud Linuxi tuuma, mis sisaldab ainult minimaalset vajalikku funktsionaalsust.
Hüperviisorina toetatakse Dragonball Sandbox'i kasutamist (KVM versioon, mis on optimeeritud konteinerite jaoks) koos QEMU tööriistadega, samuti Firecracker ja Cloud Hypervisor. Süsteemi keskkond sisaldab initsialiseerimise deemonit ja agenti (Agent). Agent tagab kasutaja määratud OCI vormingus konteineripiltide täitmise Dockerile ja CRI-le Kuberneteses. Koos Dockeriga luuakse iga konteineri jaoks eraldi virtuiaalmasin, st ühitades hüperviisori keskkonda, kasutatakse konteinerite siseläbiviimiseks.
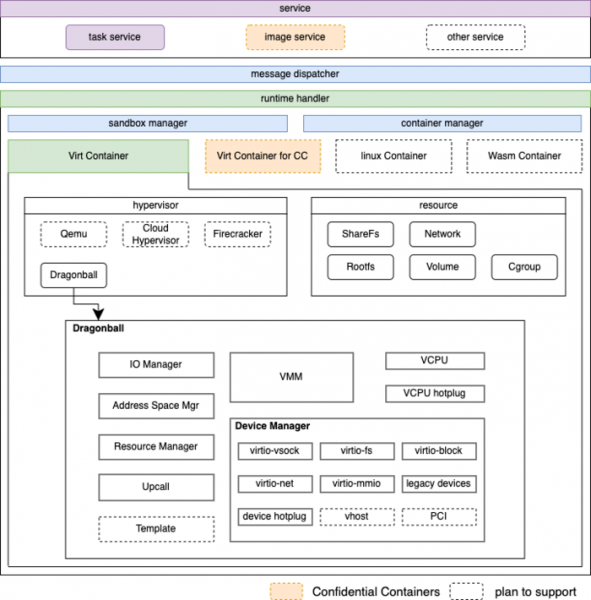
Mälu tarbimise vähendamiseks kasutatakse DAX mehhanismi (otsene pääs failisüsteemile, mööda lehevahetuse vahemälu ja ilma plokkseadmestuse taset kasutamata) ning identsete mälualade deduplikatsiooni jaoks kasutatakse KSM-i (Kernel Samepage Merging) tehnoloogiat, mis võimaldab host-süsteemi ressursside jagamist ja erinevatele külalisüsteemidele ühise süsteemi keskkonna malli ühendamist.
Konteinerite piltide juurde pääsemiseks on kasutusel Nydus failisüsteem, mis kasutab sisu põhist adresseerimist tõhusaks koostööks tüüpiliste piltidega. Nydus toetab piltide dünaamilist laadimist (laadib ainult vajaduse korral), tagab korduvate andmete deduplikatsiooni ja võib kasutada erinevaid taustteenuseid tegelikuks ladustamiseks. Pakutakse POSIX ühilduvust (sarnaselt Composefs-iga, Nyduse rakendus ühendab OverlayFS ja EROFS või FUSE-mooduli omadused).
Uues versioonis:
- Virtuaalmasinate haldur Dragonball on saanud toe GPU kuumplugimise ja MTRR (Memory-Type Range Registers) registrite kasutamise võimaluste osas füüsilise mälu aladele juurdepääsu korraldamiseks.
- Rust keelel põhinevas runtime-rs rakenduses on tagatud täielik lõimede, pid ja tid töötlemine, samuti on uuendatud qemu draiverit, mis on kasutusel süsteemides, mille arhitektuur on s390 (IBM Z).
- Uuendatud on Nydus FS-i kasutava snapshotide loomise teenust.
- Konteinerite piltide haldusteenuses on suurenenud mälu kasutamise efektiivsus.
- Cgroups-v2 hierarhia monteerimine on vaikimisi sisse lülitatud laadimise ajal systemd abil.
- Lisatud on võimalus määrata ajapiirang väga suurte piltide saamise aja piiramiseks külgsete süsteemide seas.
- Toe on lisatud OPA-agensi (Open Policy Agent) koostamiseks ppc64le ja s390x arhitektuuride jaoks.
Allikas: opennet.ru
