

Google avaldas Chrome veebibrauseri versiooni 143. Samuti on saadaval stabiilne versioon avatud projekti Chromium, mis on Chrome'i alus. Chrome erineb Chromiumist Google'i logode, krahhi korral teavitussüsteemi, DRM-kaitstud videote esitusmoodulite, automaatse värskendamise süsteemi, pideva Sandbox-isolatsiooni, Google API võtmete tarnimise ja RLZ-parameetrite edastamise poolest otsingus. Neile, kellel on värskendamiseks rohkem aega, säilitatakse eraldi Extended Stable haru, mis on toetatud 8 nädalat. Järgmine Chrome'i väljalase, versioon 144, on kavandatud 13. jaanuariks.
Chrome'i versiooni 143 peamised muudatused:
- XML-dokumentide transformatsioonikeele XSLT tugi kuulutatakse vananenuks ja planeeritakse keelata Chrome'i versioonis 155. Samuti kuulutatakse vananenuks XSLTProcessor API ja XML stiililehtede analüüsimise juhised. Põhjuseks tuuakse välja turvariskid, mis on seotud libxslt raamatukogu kasutamisega, mis on hooldamise osas probleemne ja on allikaks rünnakutele brauserites, samas kui XSLT-d kasutavate veebilehtede osakaal on hinnanguliselt 0,02%.
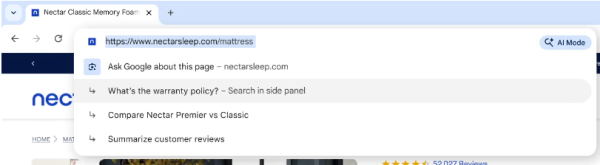
- AI-režiimi on lisatud uusi funktsioone, mis võimaldavad suhelda AI-agendiga aadressiribal või uue vahekaardi avamisel kuvataval lehel. AI-režiim võimaldab esitada keerulisi küsimusi loomulikus keeles ja saada vastuseid, mis põhinevad teabe kogumisel kõige asjakohasemalt teemaga seotud lehtedelt. Vajadusel saab kasutaja teavet täpsustavaid küsimusi esitada. Režiim võimaldab ka küsida küsimusi lehe sisu kohta otse aadressiribal. AI-režiimi sisenemiseks, mis on praegu saadaval ainult macOS ja Windows platvormidel, piisab tabulaatori klahvi vajutamisest enne aadressiribal sisestamise alustamist.

- ICU raamatukogu on värskendatud versioonini 77.1, toetades Unicode 16 ja piirkondade andmete uuendamist.
- CSS-i on lisatud valija «@container anchored(fallback)», mis võimaldab muuta elementide stiili, mis on seotud teiste elementide positsiooniga, sõltuvalt valitud brauseri alternatiivsest positsioonist, mida määratakse omaduse «position-try-fallbacks» kaudu, et vältida elementi välistesse plokkidesse või vaatesse põgenemist.
- CSS-i omadustesse «background-position-x» ja «background-position-y» on lisatud võimalus määrata taustpildi asend võrreldes bloki ühe servaga. Näiteks, «background-position-x: left 30px;».
- Lisatud on CSS-i omadus «font-language-override», et üle kirjutada keelt, mida kasutatakse OpenType fontides glyphide asendamiseks, mis pakuvad spetsiifilisi keele variante. Näiteks: ‘font-language-override: «RUS»;’.
- API-s WindowEventHandlers on lisatud tugi sündmuste «ongamepadconnected» ja «ongamepaddisconnected» töötlemiseks, et jälgida gamepadide ühendamist ja katkestamist.
- JavaScripti API-s DOM-i tööks on lubatud luuakselementides ja atribuutide nimedes kasutada kõiki märke, mis on lubatud HTML-i parseris.
- WebTransport API kasutamisel on lubatud protokolli läbirääkimine, mida kasutatakse suhtlemiseks serverid veebirakendusega (WebTransport objekti loomisel võib rakendus määrata lubatud protokollide loendi).
- Origin trial režiimis on lisatud API Web Install, mis pakub meetodi navigator.install() veebirakenduste installimise algatamiseks veebilehtedelt, mida saab kasutada veebirakenduste kaupluste kataloogide loomisel või veebirakenduste installimise lihtsustamiseks praeguse saidiga. Installimine toimub pärast kasutaja selget kinnitust toimingule.
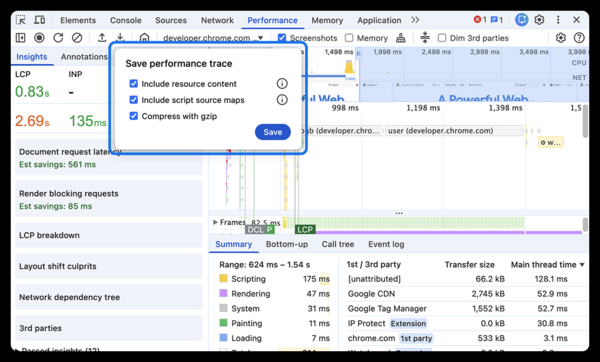
- Web-arendustööriistadele on tehtud täiustusi. MCP (Model Context Protocol) katsetava serveri võimalusi on laiendatud, mis võimaldab pääseda Chrome DevTools võimalustele välistest AI-assistentidest. Elementide paneeli on lisatud tugi CSS-reeglite @starting-style silumisele. Auditi paneel on uuendatud versioonile Lighthouse 13. Jõudluse jälgimise tulemuste eksportimisel on võimalik lisada arhiivi HTML, CSS ja JavaScripti failide sisu, samuti «source map» andmed.

Uues versioonis on lisaks uuendustele ja vigade parandamisele kõrvaldatud 13 haavatavust. Paljusid haavatavusi tuvastati automatiseeritud testimise tööriistade nagu AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer ja AFL abil. Kriitilisi probleeme, mis võimaldavad ületada kõik brauseri kaitsetasemed ja käivitada süsteemis koodi väljaspool liivakasti keskkonda, ei leitud. Haavatavuste avastamise rahalise preemiasüsteemi raames käesoleva versiooni jaoks on Google kehtestanud 13 preemiat ja välja maksnud 18 000 USA dollarit (üks preemia 11 000 dollarit, kaks preemiat 3 000 dollarit ja üks preemia 1 000 dollarit). Üheksa preemia suurus on veel määramata.
Allikas: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish