

Jätkates juttu ZeroTierist, teooriaga, mis on esitatud artiklis «Intelligentne Ethernet-lüliti meie planeedi jaoks», liigun praktika juurde, kus:
- Loome ja seadistame erasektori võrgukontrolleri
- Loome virtuaalse võrgu
- Seadistame ja ühendame sõlmed sellega
- Kontrollime võrguühendust nende vahel
- Piirame ligipääsu võrgukontrolleri GUI-le väljastpoolt
Võrgukontroller
Nagu juba varem mainitud, vajab virtuaalsete võrkude loomiseks, nende haldamiseks ja sõlmede ühendamiseks kasutaja võrgukontrollerit, mille graafiline kasutajaliides (GUI) eksisteerib kahes variandis:
ZeroTier GUI variandid
- Üks ZeroTier arendajalt, mis on saadaval avaliku pilve lahendusena, mis pakub nelja tellimuse plaani, sealhulgas tasuta, kuid piiratud haldatud seadmete arvu ja toe tasemega.
- Teine — sõltumatu arendaja, funktsionaalsuselt veidi lihtsustatud, kuid saadaval privaatse open source lahendusena, mida saab kasutada kohalikel või pilve allikatel.
Olen oma praktikas kasutanud mõlemat ja jõudnud ikkagi teise juurde. Põhjuseks on arendaja hoiatuse tõttu.
„Võrgukontrollerid toimivad ZeroTier virtuaalsete võrkude sertifitseerimise keskustena. Failid, mis sisaldavad kontrolleri salajasi võtmeid, peavad olema hoolikalt kaitstud ja usaldusväärselt arhiveeritud. Nende kompromiteerimine võimaldab mitteautoriseeritud ründajatel luua petlikke võrgu konfiguratsioone, samas kui kaotamine toob kaasa võimetuse võrku kontrollida ja hallata, muutes selle tegelikult kasutamiseks kõlbmatuks.”
Ja samuti tõendid oma teadmisteparanoia kohta 🙂
- Isegi kui CheburNet tuleb — pean olema ühendatud oma võrgukontrolleriga;
- Võrgukontrollerit peaks kasutama vaid mina. Kui vajalik, andes ligipääsu oma usaldusväärsetele isikutele;
- Peab olema võimalus piirata ligipääsu võrgukontrollerile väljastpoolt.
Erinevalt peatuma, kuidas seadistada võrgukontroller ja GUI selle jaoks kohalikel või virtuaalsetel ressurssidel, ei näe ma selle artikli puhul erilist mõtet. Ja sellel on samuti 3 põhjust:
- teksti tuleb rohkem kui kavandasin
- sellest on juba räägitud GitHub'i GUI arendaja
- artikli teema on teine
Seega valides lihtsama tee, kasutan selles jutustuses võrgukontrollerit, millel on VDSloodud mallist, mille on lahkelt loonud mu kolleegid ProHosterist.
Esialgne seadistamine
Pärast loomist serverid antud mallist, pääseb kasutaja Web-GUI kontrollerisse brauseri kaudu, sisestades aadressi httрs://:3443
Vaikimisi server juba sisaldab eelnevalt loodud enesemärgistatud TLS/SSL sertifikaati. Minule on sellest piisavalt, kuna ma sulgen sellele juurdepääsu väljastpoolt. Neile, kes soovivad kasutada muid sertifikaaditüüpe, on paigalduse juhend GitHub'i GUI arendaja.
Esimese sisselogimise ajal Logi sisse vaikimisi kasutajanime ja parooliga — admin ja parool:
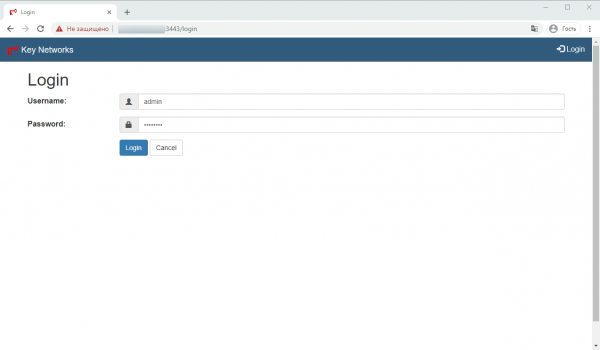
Küsimus on, kas muuta vaikimisi parool isikupäraseks
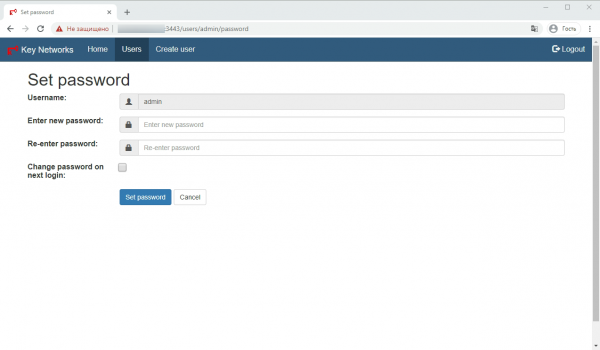
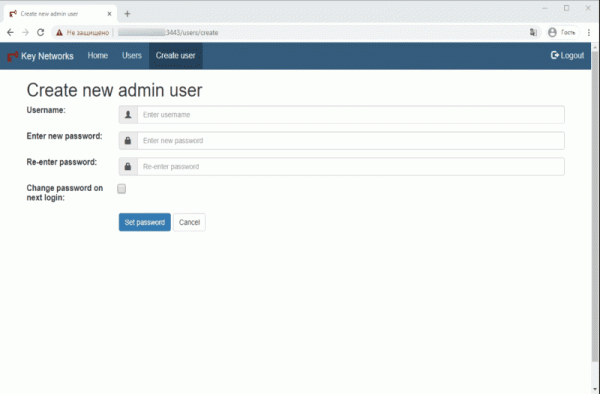
Ma lähen natuke teist teed — ei muuda olemasoleva kasutaja parooli, vaid loon uue — Looge kasutaja.
Määran uue kasutaja nime — Kasutajanimi:
Määran uue parooli — Sisesta uus parool:
Kinnitan uue parooli — Kinnita parool:
Sisestatud tähemärgid on suurte ja väetite tähtede suhtes tundlikud — olge ettevaatlik!
Läbipääsu kasti kinnitamine parooli muutmiseks järgmisel sisselogimisel — Muuda parooli järgmisel sisselogimisel: ei märgi.
Sisestatud andmete kinnitamiseks vajutan Seadista parool:
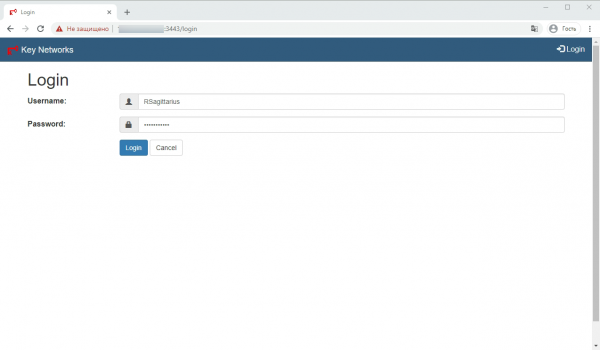
Siis: logi välja — Logi välja / Logi sisse, juba uue kasutaja andmetega:
Seejärel lähen kasutajate vahelehele — Kasutajad ja kustutan kasutaja admin, klõpsates prügikasti ikoonil, mis asub tema nime vasakul.
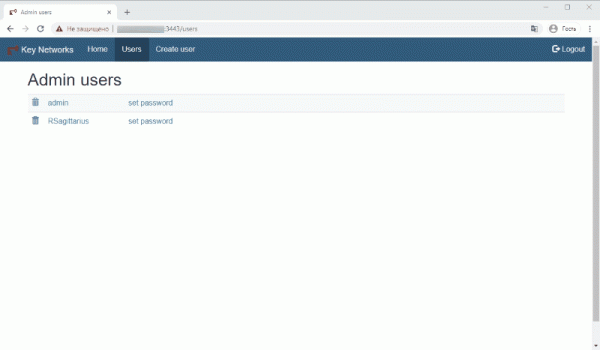
Edaspidi saab kasutaja parooli muuta, klõpsates kas tema nimele või seada parooli.
Virtuaalse võrgu loomine
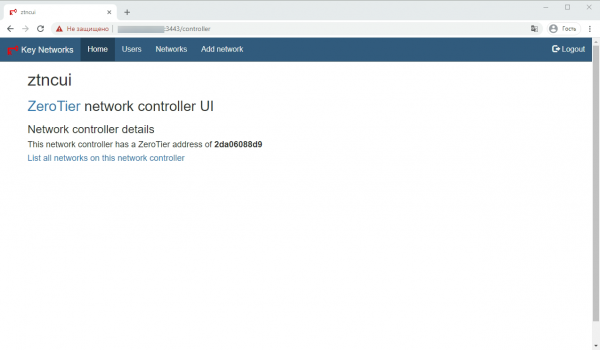
Virtuaalse võrgu loomiseks peab kasutaja minema vahelehele Lisa võrk. Punktist User seda saab teha lehe kaudu Home — Web-GUI põhilehe, kus on kuvatud ZeroTier'i aadress, mis kuulub sellele võrgukontrollerile, ja lingi loetelu lehe, mis on selle kaudu loodud.
Leheküljel Lisa võrk kasutaja määrab uue loodud võrgu nime.
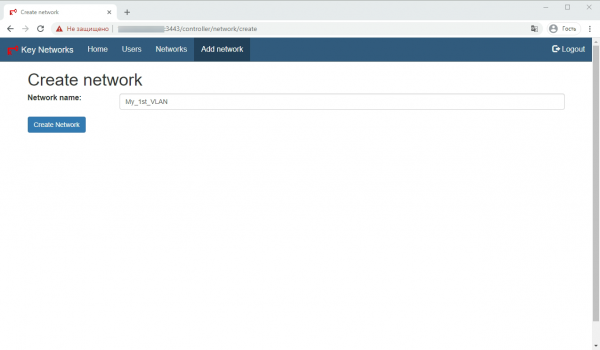
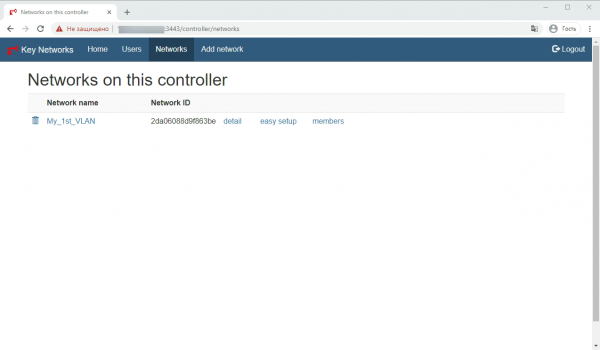
Andmete rakendamisel — Loo võrk siseneb kasutaja lehele, kus on võrgud, millel on märgitud:
Võrgu nimi — võrgu nimi lingina, mille kaudu on võimalik see muuta
Võrgu ID — võrgu identifikaator
detail — link lehele, kus on võrgu põhijuhised
lihtne seadistus — link lehele, kus on lihtne seadistus
liikmed — link to the node management page
To continue with the setup, follow the link lihtne seadistus. On the opened page, the user specifies the range of IPv4 addresses for the created network. This can be done automatically by clicking the button Generate network address or manually, by entering the network mask in the corresponding field CIDR.
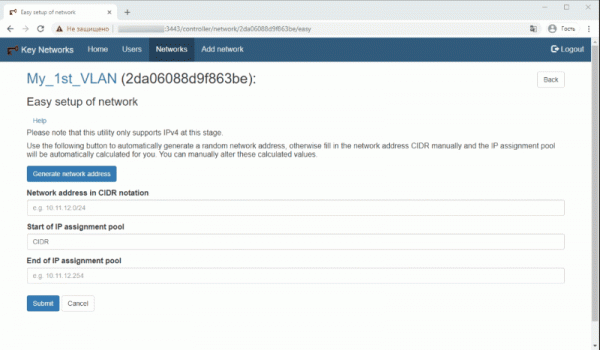
Upon successful data entry confirmation, it is necessary to return to the network list page using the Back button. At this point, the main network setup can be considered complete.
Connecting network nodes
- First, on the node that the user wants to connect to the network, it is necessary to install the ZeroTier One service.What is ZeroTier One?ZeroTier One is a service running on laptops, desktops, servers, virtual machines, and containers that provides connections to a virtual network through a virtual network port, similar to a VPN client. After installing and launching the service, one can connect to virtual networks using their 16-digit addresses. Each network appears as a virtual network port in the system that behaves like a normal Ethernet port.
Links to distributions and installation commands can be found on the manufacturer's page.The installed service can be managed through the command-line terminal (CLI) with admin/root rights. On Windows/MacOS, also through the graphical interface. On Android/iOS, only via GUI. - Checking the success of the service installation:CLI:
zerotier-cli statusTulemus:
200 info ebf416fac1 1.4.6 ONLINE
GUI:The mere fact of the application running and the presence of a line with Node ID and node address.
- Connecting a node to the network:CLI:
zerotier-cli joinTulemus:
200 join OKGUI:
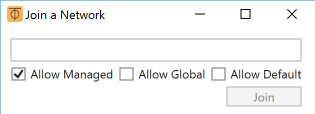
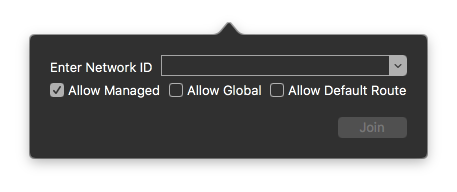
Windows: by right-clicking the icon ZeroTier One in the system tray and selecting the option — Join Network.

MacOS: Run the application ZeroTier One in the bar menu, if it is not already running. Click on the ⏁ icon and select Join Network.Android/iOS: + (plus image) in the app

In the appeared field, enter the address specified in the network controller GUI Võrgu ID, and click Join / Add Network. - Assigning an IP address to the node
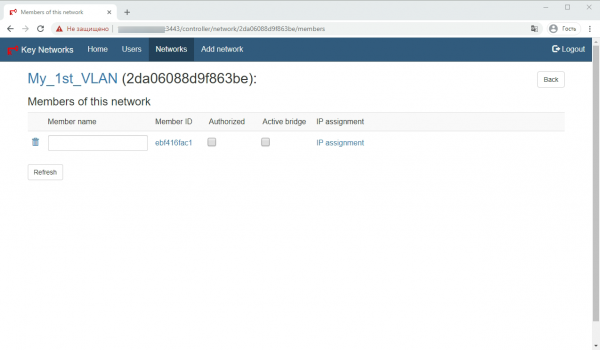
Now we return to the network controller and on the network list page follow the link liikmed. If you see an image similar to this on the screen — it means your network controller has received a request for confirmation of the connection to the network from the connecting node.
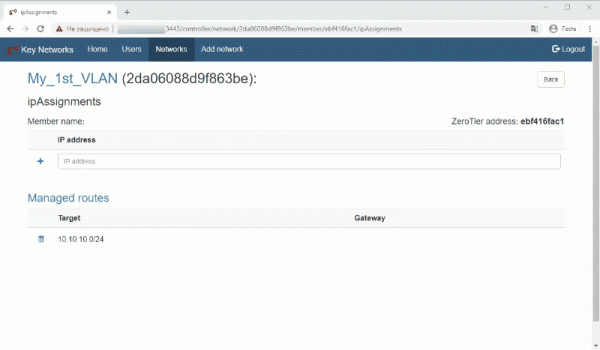
On this page, leave everything as it is and follow the link IP assignment liigume IP-aadressi sihtlehele:
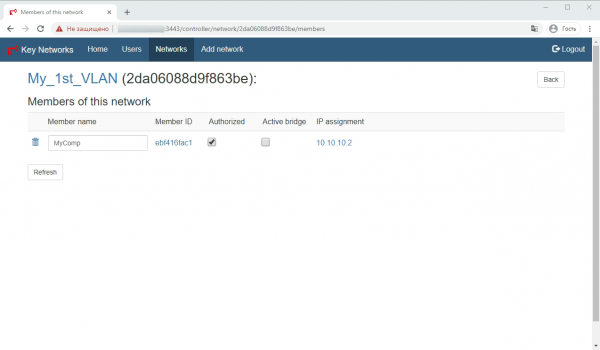
Pärast aadressi määramist klõpsame nupule Tagaplaan naaseme ühendatud sõlmede loendi lehele ja määrame nime — Liikme nimi ja märgime ruudu sõlme autoriseerimiseks võrku — Autoriseeritud. Muide, see ruut on väga mugav asi sõlme võrku ühendamise / lahti ühendamise jaoks edaspidi.
Salvestame muudatused nupu abil Uuenda. - Kontrollime sõlme ühenduse staatust võrguga:
Ühenduse staatuse kontrollimiseks sõlmes täidame:
CLI:zerotier-cli listnetworksTulemus:
200 listnetworks
 200 listnetworks 2da06088d9f863be My_1st_VLAN be:88:0c:cf:72:a1 OK PRIVATE ethernet_32774 10.10.10.2/24
GUI:Võrgu staatuse tuleb olla OK
Ülejäänud sõlmede ühendamiseks korrame toimingud 1-5 igaühe jaoks.
Sõlmede võrguühenduse kontrollimine
Teen seda, täites käsku ping seadmes, mis on hetkel ühendatud võrku, mille üle ma valdan.
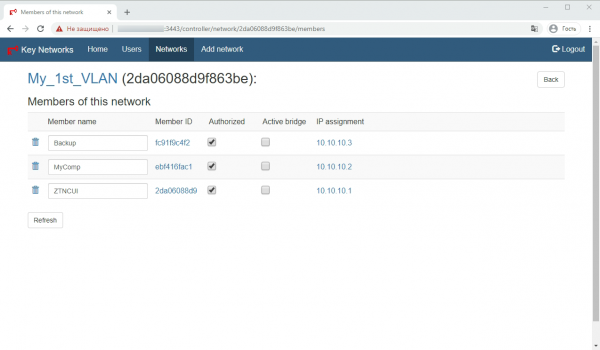
Web-GUI kontrolleri ekraanipildilt näete kolme võrku ühendatud sõlme:
- ZTNCUI — 10.10.10.1 — minu võrgu kontroller GUI-ga — VDS ühes ProHosteri andmekeskuses. Tavalise toimimise jaoks ei ole vajalik seda võrku lisada, kuid ma tegin seda, kuna soovin piirata juurdepääsu veebiliidesele väljast. Hästi varsti rohkem.
- MyComp — 10.10.10.2 — minu tööarvuti — füüsiline PC
- Backup — 10.10.10.3 — VDS teises andmekeskuses.
Seetõttu kontrollin oma tööarvutist teiste sõlmede kättesaadavust käskudega:
ping 10.10.10.1Pingimine 10.10.10.1 andmetega 32 baiti:
Vastus 10.10.10.1: baitide arv=32 aeg=14ms TTL=64
Vastus 10.10.10.1: baitide arv=32 aeg=4ms TTL=64
Vastus 10.10.10.1: baitide arv=32 aeg=7ms TTL=64
Vastus 10.10.10.1: baitide arv=32 aeg=2ms TTL=64
Ping'i statistika 10.10.10.1 jaoks:
Pakettide arv: Saadetud = 4, Vastatud = 4, Kadunud = 0 (0% kadu),
Umbes tagasisõiduajad millisekundites:
Miinimum = 2ms, Maksimum = 14ms, Keskmine = 6ms
ping 10.10.10.3Pingimine 10.10.10.3, 32 baidi andmetega:
Vastus aadressilt 10.10.10.3: baidid=32 aeg=15ms TTL=64
Vastus aadressilt 10.10.10.3: baidid=32 aeg=4ms TTL=64
Vastus aadressilt 10.10.10.3: baidid=32 aeg=8ms TTL=64
Vastus aadressilt 10.10.10.3: baidid=32 aeg=4ms TTL=64
Ping'i statistika 10.10.10.3 jaoks:
Pakettide arv: Saadetud = 4, Vastatud = 4, Kadunud = 0 (0% kadu),
Umbes tagasisõiduajad millisekundites:
Miinimum = 4ms, Maksimum = 15ms, Keskmine = 7ms
Kasutajal on õigus kasutada muid sõlmede kättesaadavuse kontrollimise tööriistu, nagu süsteemi sisseehitatud tööriistad, samuti sellised nagu NMAP, Advanced IP Scanner jne.
Peidame juurdepääsu võrgu kontrolleri GUI-le väljast.
Üldiselt võin vähendada mitteautorisatsiooni juurdepääsu tõenäosust VDS-is, kus minu võrgu kontroller asub, ProHosteri isikliku konto tulemustega. See teema on pigem eraldi artikli jaoks. Seetõttu näitan siin, kuidas tagada juurdepääs kontrolleri GUI-le ainult artiklis loodud võrgust.
Selleks on vajalik, et SSH kaudu ühendada VDS-iga, kus kontroller asub, avada konfiguratsioonifail käskluse abil:
nano /opt/key-networks/ztncui/.envAvatud failis, pärast rida «HTTPS_PORT=3443», mis sisaldab GUI avamise porti aadressi, tuleb lisada täiendav rida aadressiga, mille kaudu GUI avatakse — minu puhul see on HTTPS_HOST=10.10.10.1.
Seejärel salvestan faili
Ctrl+C
 Y
 Enter
ja täidan käsu:
systemctl restart ztncuiJa kõik, nüüd on minu võrgukontrolleri GUI saadaval ainult võrgu sõlmedele 10.10.10.0.24.
Lõpetuseks
Sellega tahan lõpetada esimese osa praktilisest juhendist virtuaalsete võrkude loomise kohta ZeroTier põhjal. Ootan teie kommentaare.
Aga seni, et aega parajaks teha järgmise osa avaldamiseni, kus räägin, kuidas ühendada virtuaalne võrk füüsilisega, kuidas organiseerida «road warrior» režiimi ja veel mõned asjad, kutsub teid proovima korraldada oma virtuaalvõrk koos GUI põhise privaatse võrgukontrolleriga VDS-ist turult ProHoster. Eriti kuna kõigile uutele klientidele kehtib tasuta testperiood — 3 päeva! veebisaidil Jah! Peaaegu unustasin! Võrgu sõlme saab kustutada käsuga CLI selle sõlme puhul.
P.S. zerotier-cli leave
200 leave OKvõi käsuga Kustuta GUI kliendis sõlmes.
Sissejuhatus. Teoreetiline osa. Intelligentsed Etherneti lülitid Maale
-> Praktiline juhend virtuaalsete võrkude loomiseks. Osa 1
-> Praktiline juhend virtuaalsete võrkude loomiseks. Osa 2
-> 🥇Toetab ZeroTier. Praktiline juhend virtuaalsete võrkude loomiseks. Osa 1 | ProHoster

Allikas: habr.com
