

Aeglane, vahel on soov vaadata mõne viirusetegija silma ja küsida: miks ja milleks? "Kuidas" küsimusele saame ise vastata, kuid selle kohta, mida mõtles selle või teise kahvatu tarkvara looja, oleks väga huvitav teada. Eriti kui kohtume selliste "ehted".
Tänase artikli peategelane on huvitav näide krüptoraha. Tundub, et see mõeldi välja taas kord "lõhenemisena", kuid selle tehniline teostus sarnaneb rohkem kellegi halvale naljale. Räägime täna just sellest teostusest.
Kahjuks on selle kodeerija elutsükli jälgimine peaaegu võimatu - statistika alusel on seda liiga vähe, kuna see ei ole õnneks laialdaselt levinud. Seetõttu jätame kõrvale päritolu, nakatumismeetodid ja muud mainimised. Räägime ainult meie kohtumisest Wulfric Ransomware ja sellest, kuidas me aitasime kasutajal oma faile päästa.
I. Kuidas kõik algas
Meie viirusetõrje laborisse pöörduvad sageli inimesed, kes on kannatanud krüptoraha all. Me pakume abi sõltumata sellest, milliseid viirusetõrje tooteid neil on. Seekord pöördus meie poole inimene, kelle failid olid nakatunud tundmatu kodeerijaga.
Tere! Faile krüpteeriti failide hoidlas (samba4) ja parooli ei olnud. Kahtlustan, et nakkus tuli tütre arvutist (Windows 10 koos Windows Defender'i põhikaitsega). Tütar ei ole pärast seda arvutit sisse lülitanud. Failid on peamiselt krüpteeritud .jpg ja .cr2. Failide laiendid pärast krüpteerimist: .aef.
Saime kasutajalt krüpteeritud failide proovide, lunaraha kirja ja faili, mis tõenäoliselt on võti, mida autor vajab failide dekrüpteerimiseks.
See on kõik meie vihjed:
- 01c.aef (4481K)
- hacked.jpg (254K)
- hacked.txt (0K)
- 04c.aef (6540K)
- pass.key (0K)
Vaadake kirja. Kui palju bitcoine seekord?
Tõlge:
Tähelepanu, teie failid on krüpteeritud!
parool on teie PC jaoks ainulaadne.Makse tuleb teha summas 0.05 BTC bitcoiniaadressile: 1ERtRjWAKyG2Edm9nKLLCzd8p1CjjdTiF
Pärast makse sooritamist saatke mulle kiri, lisades faili pass.key Wulfric@gmx.com, koos makse teatega.Pärast kinnitamist saadan teile failide dekrüpteerija.
Võite bitcoine maksta erinevate meetoditega:
— pangakaardiga makse
Bitcoini kohta:
Kui teil on küsimusi, kirjutage mulle aadressil Wulfric@gmx.com
Boonuseks räägin, kuidas teie arvuti on häkitud ja kuidas seda tulevikus kaitsta.
Pafosne hunt, kes on kutsutud näitama ohvrile olukorra tõsidust. Kuid see võiks olla ka hullem.
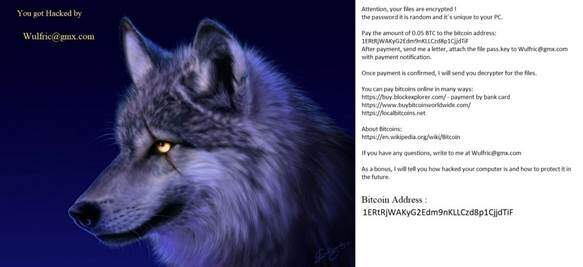
Joonis 1. – Boonusena räägin, kuidas tulevikus oma arvutit kaitsta. – Tundub usutav.
II. Alustame tööd
Esimese asjana vaatasime saadetud näidise struktuuri. Üllatavalt ei olnud see sarnane failiga, mis on kannatanud krüptori rünnaku all. Avame kuue hulga redaktori ja vaatame. Esimesed 4 baiti sisaldavad faili originaalsuurust, järgmised 60 baiti on täidetud nullidega. Kuid kõige huvitavam on lõpus:
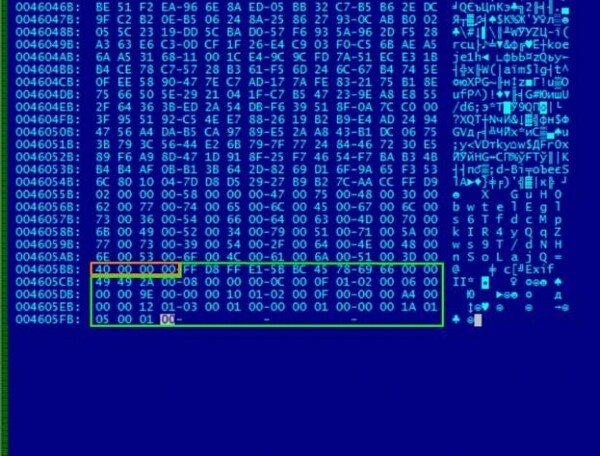
Joonis 2. Analüüsime kahjustatud faili. Mis on kohe silmatorkav?
Selgus, et kõik oli üllatavalt lihtne: 0х40 baiti päisest olid viidud faili lõppu. Andmete taastamiseks on lihtsalt vajalik need tagasi algusesse viia. Juurdepääs failile on taastatud, kuid krüpteeritud on jäänud nimi, ja seda on keerulisem käsitleda.
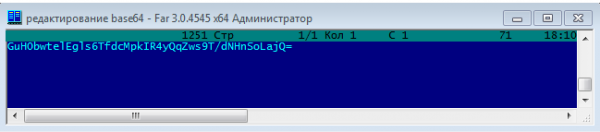
Joonis 3. Krüpteeritud nimi Base64-s näeb välja nagu mõtetu sümbolite kogum.
Püüame lahti harutada pass.key, mille kasutaja saatis. Sellega näeme 162-baitilist sümbolite jada ASCII-s.
Joonis 4. 162 sümbolit, mis jäid ohvri PC-le.
Kui tähelepanelikult vaadata, siis võib märkida, et sümbolid korduvad teatud perioodilisusega. See võib viidata XOR-i kasutamisele, kus kordused sõltuvad võtme pikkusest. Jagades joont 6 sümbolid ja rakendades mõningaid XOR-järjendeid, ei saavutanud me ühtegi arvestatavat tulemust.
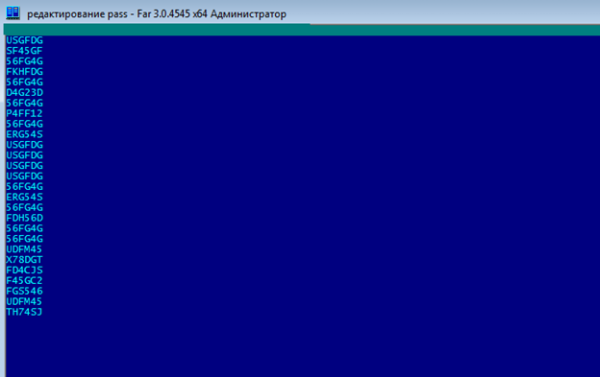
Joonis 5. Kas näete korduvaid konstande keskel?
Otsustasime googeldada konstandeid, sest jah, nii saab ka! Ja kõik need viisid lõpuks ühe algoritmi – Batch Encryption. Pärast skripti uurimist sai selgeks, et meie joon on mitte midagi muud kui selle töötulem.
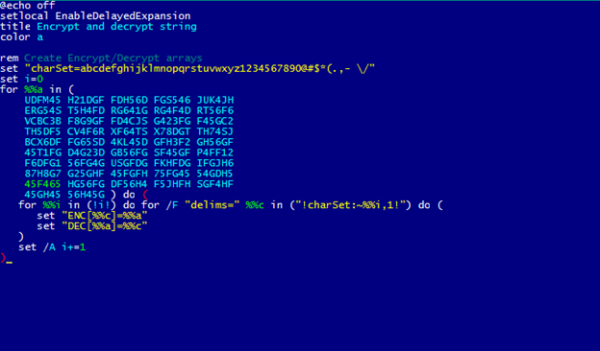
Joonis 6. Tükk originaalsest algoritmist tundmatu autori poolt.
Algoritm ei töötaks korralikult, kui mitte üks detail:
Joonis 7. Morpheus kiitis heaks.
Tagasi asetuse abil muudame joonise pass.key tekst 27 tähemärgist. Erilist tähelepanu väärib inimlik (võimalik) tekst 'asmodat'.
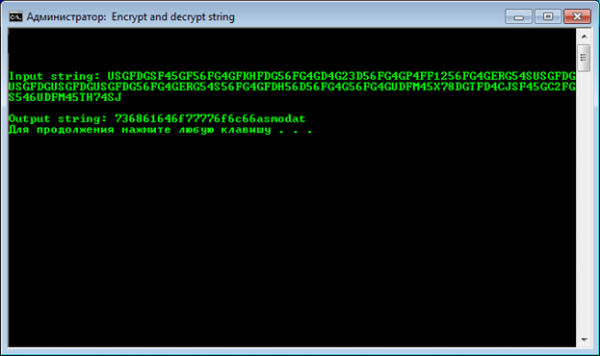
Joonis 8. USGFDG=7.
Meil aitab taas Google. Pärast väikest otsingut leiame huvitava projekti GitHubis – Folder Locker, mis on kirjutatud .Net-is ja kasutab teise konto 'asmodat' raamatukogu Gitis.
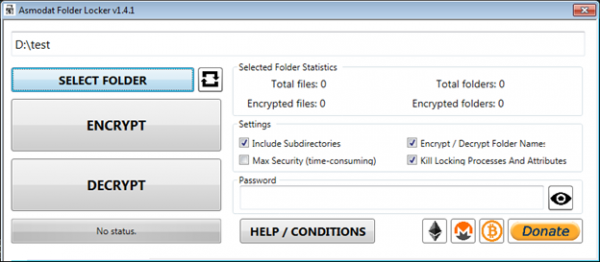
Joonis 9. Folder Lockeri liides. Kontrollisime kindlasti pahavara suhtes.
Tööriist on krüptimisprogramm Windows 7 ja uuemate jaoks, mis levib avatud lähtekoodiga. Krüptimiseks kasutatakse parooli, mida on vaja edasiseks dekrüptimiseks. See võimaldab töötada nii üksikute failidega kui ka tervete kataloogidega.
Selle raamatukogu kasutab sümmeetrilist krüpteerimisalgoritmi Rijndael CBC režiimis. Märkimisväärne on, et ploki suurus on valitud 256 bitiks – erinevalt AES-i standardis sätestatust, kus see on piiratud 128 bitiga.
Meie võti moodustatakse PBKDF2 standardi järgi. Sellest tulenevalt on parooliks SHA-256 sisestatud stringist tööriistas. Jääb vaid leida see string, et luua dekrüptimise võti.
Noh, naaseme tagasi meie juba dekodeeritud pass.key. Kas mäletate seda numbrite ja tekstiga 'asmodat' rida? Proovime kasutada stringi esimesi 20 baiti paroolina Folder Lockerile.
Oh, see töötab! Koodisõna sobis ning kõik dekodeeriti suurepäraselt. Parooli sümbolite põhjal – see on HEX-esituses teatud sõna ASCII-s. Proovime kuvada koodisõna tekstina. Saame 'shadowwolf' Kas juba tunnete likantropia sümptomeid?
Vaadakem veel kord nakatunud faili struktuuri, nüüd juba teades lokeri töömehhanismi:
- 02 00 00 00 – krüpteerimise režiim nimedega;
- 58 00 00 00 – krüptitud ja base64 kodeeritud faili nime pikkus;
- 40 00 00 00 – üle kantud pealkirja suurus.
Punase ja kollasega on välja toodud krüpteeritud nimi ja üle kantud pealkiri vastavalt.
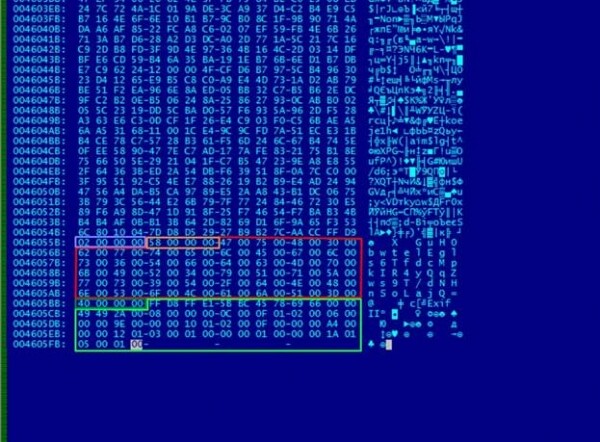
Joonis 10. Punasega on välja toodud krüpteeritud nimi, kollasega – üle kantud pealkiri.
Ja nüüd võrreldame krüpteeritud ja dekrüpteeritud nimesid kuhexakujulises esitusvormis.
Dekodeeritud andmete struktuur:
- 78 B9 B8 2E – töölise loodud prügikraam (4 baiti);
- 0C 00 00 00 – dekrüpteeritud nime pikkus (12 baiti);
- seejärel tulebki, iseasi, faili nimi ja täiendav nullide lisamine vajaliku ploki pikkuse saavutamiseks (padding).
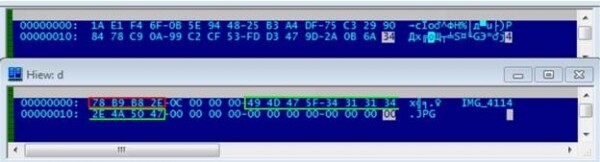
Joonis 11. IMG_4114 näeb palju parem välja.
III. Järeldused ja järeldused
Naastes algusesse. Me ei tea, millest juhindus autor Wulfric.Ransomware ja milline oli tema eesmärk. Kindlasti tundub tavakasutajale isegi sellise ransomware'i töö tulemus suur probleem. Failid ei avane. Kõik nimed on kadunud. Harjumuspärase pildi asemel – ekraanil on hunt, mis sunnib lugema bitcoini kohta.
Tõsi, seekord peitis end "hirmu kodeerija" maski taga selline naljakas ja mõtlematu väljapressimise katse, kus kurjategija kasutab valmislahendusi ja jätab võtmed otse kuriteopaika.
Muide, võtmete kohta. Meil ei olnud pahatahtlikku skripti ega troojalasi, mille alusel oleks võimalik mõista, kuidas see pass.key – nakatunud arvutisse faili tekkimise mehhanism jääb teadmata. Kuid meenub, et oma märkmes mainis autor parooli ainulaadsust. Niisiis, desifreerimise võtmesõna on sama unikaalne kui kasutajanimi shadow wolf 🙂
Ja ikkagi, varjuline hunt, miks ja milleks?
Allikas: habr.com
