

Asennusmateriaaleja on saatavilla paljon. WordPress, Google-haku avainsanoilla "WordPress install" palauttaa noin puoli miljoonaa tulosta. Niiden joukossa on kuitenkin hyvin vähän hyödyllisiä oppaita asentamiseen ja konfigurointiin. WordPress ja taustalla olevaa käyttöjärjestelmää, jotta niitä voidaan tukea pitkän aikaa. Ehkä oikeat asetukset riippuvat suuresti erityistarpeista, tai ehkä tämä johtuu siitä, että yksityiskohtainen selitys tekee artikkelista vaikeasti luettavan.
Tässä artikkelissa yritämme yhdistää molempien lähestymistapojen parhaat puolet tarjoamalla bash-skriptin automaattista asennusta varten. WordPress päälle UbuntuKäymme sen myös läpi selittäen, mitä kukin osa tekee ja mitä kompromisseja teimme sen kehittämisessä. Jos olet kokenut käyttäjä, voit ohittaa tekstin ja vain muokattavaksi ja käytettäväksi omissa ympäristöissäsi. Skriptin tuloste on mukautettu asennus. WordPress Let's Encrypt -tuella, toimii NGINX-yksiköllä ja soveltuu tuotantokäyttöön.
Kehitetty arkkitehtuuri käyttöönottoa varten WordPress NGINX-yksikön käyttö on kuvattu kohdassa , nyt määritämme lisää asioita, joita ei käsitelty siellä (kuten monissa muissa opetusohjelmissa):
- WordPress CLI
- Salataan ja TLSSSL-sertifikaatit
- Varmenteiden automaattinen uusiminen
- NGINX-välimuisti
- NGINX pakkaus
- HTTPS- ja HTTP/2-tuki
- Prosessiautomaatio
Artikkelissa kuvataan asennus yhdelle palvelimelle, joka isännöi samanaikaisesti staattista käsittelypalvelinta, PHP-käsittelypalvelinta ja tietokantaa. Useita virtuaalisia isäntiä ja palveluita tukeva asennus on mahdollinen tulevaisuuden aihe. Jos haluat meidän kirjoittavan jostakin, jota ei ole näissä artikkeleissa, kirjoita kommentteihin.
Vaatimukset
- Säiliöpalvelin ( tai ), virtuaalikone tai tavallinen laitteistopalvelin, jossa on vähintään 512 Mt RAM-muistia ja asennettuna Ubuntu 18.04 tai uudempi.
- Internetin käytettävissä olevat portit 80 ja 443
- Tämän palvelimen julkiseen IP-osoitteeseen liitetty verkkotunnus
- Root-käyttöoikeus (sudo).
Arkkitehtuurin yleiskatsaus
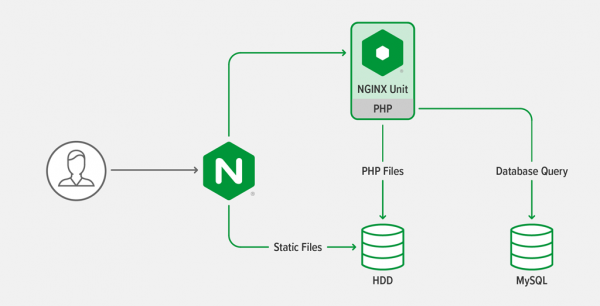
Arkkitehtuuri on sama kuin kuvattu , kolmiportainen verkkosovellus. Se koostuu PHP-skripteistä, jotka suoritetaan PHP-moottorilla, ja staattisista tiedostoista, joita verkkopalvelin käsittelee.
Yleiset periaatteet
- Monet skriptin konfigurointikomennot on kääritty idempotenssin ehtoihin: komentosarja voidaan suorittaa useita kertoja ilman riskiä, että jo olemassa olevia asetuksia muutetaan.
- Komentosarja yrittää asentaa ohjelmiston arkistoista, jotta voit asentaa järjestelmäpäivitykset yhdellä komennolla (
apt upgradevarten Ubuntu). - Komennot yrittävät havaita, että ne ovat käynnissä säilössä, jotta he voivat muuttaa asetuksiaan vastaavasti.
- Asetuksissa aloitettavien säieprosessien määrän määrittämiseksi komentosarja yrittää arvata säilöissä, virtuaalikoneissa ja laitteistopalvelimissa työskentelyn automaattiset asetukset.
- Asetuksia kuvattaessa ajattelemme aina ennen kaikkea automaatiota, jonka toivomme muodostavan pohjan oman infrastruktuurin luomiselle koodina.
- Kaikki komennot suoritetaan käyttäjänä juuri, koska ne muuttavat järjestelmän pääasetuksia, mutta suoraan WordPress toimii tavalliselta käyttäjältä.
Ympäristömuuttujien asettaminen
Aseta seuraavat ympäristömuuttujat ennen skriptin suorittamista:
WORDPRESS_DB_PASSWORD— tietokannan salasana WordPressWORDPRESS_ADMIN_USER— ylläpitäjän nimi WordPressWORDPRESS_ADMIN_PASSWORD— järjestelmänvalvojan salasana WordPressWORDPRESS_ADMIN_EMAIL— ylläpitäjän sähköpostiosoite WordPressWORDPRESS_URL— verkkosivuston koko URL-osoite WordPressAlkaenhttps://.LETS_ENCRYPT_STAGING- oletuksena tyhjä, mutta asettamalla arvoksi 1, käytät Let's Encrypt -vaihepalvelimia, joita tarvitaan usein varmenteiden pyytämiseen testattaessa asetuksiasi, muuten Let's Encrypt voi tilapäisesti estää IP-osoitteesi suuren pyyntömäärän vuoksi .
Skripti tarkistaa, että nämä liittyvät toisiinsa WordPress muuttujat asetetaan ja poistutaan, jos ei.
Komentosarjarivit 572-576 tarkistavat arvon LETS_ENCRYPT_STAGING.
Johdettujen ympäristömuuttujien asettaminen
Komentosarja riveillä 55-61 asettaa seuraavat ympäristömuuttujat joko johonkin kovakoodattuihin arvoihin tai käyttämällä arvoa, joka on saatu edellisessä osiossa määritetyistä muuttujista:
DEBIAN_FRONTEND="noninteractive"- Kertoo sovelluksille, että ne toimivat skriptissä ja että käyttäjän vuorovaikutus ei ole mahdollista.WORDPRESS_CLI_VERSION="2.4.0"— sovelluksen versio WordPress CLI.WORDPRESS_CLI_MD5= "dedd5a662b80cda66e9e25d44c23b25c"— suoritettavan tiedoston tarkistussumma WordPress CLI 2.4.0 (versio on määritetty muuttujassaWORDPRESS_CLI_VERSION). Rivillä 162 oleva komentosarja käyttää tätä arvoa tarkistaakseen, että oikea tiedosto ladattiin. WordPress CLI.UPLOAD_MAX_FILESIZE="16M"— ladattavan tiedoston enimmäiskoko WordPressTätä asetusta käytetään useissa paikoissa, joten se on helpompi asettaa yhdestä paikasta.TLS_HOSTNAME= "$(echo ${WORDPRESS_URL} | cut -d'/' -f3)"— järjestelmän isäntänimi, joka noudetaan WORDPRESS_URL-muuttujasta. Käytetään asianmukaisten TLS/SSL-varmenteiden hakemiseen Let's Encryptiltä sekä sisäiseen varmennukseen. WordPress.NGINX_CONF_DIR="/etc/nginx"- polku hakemistoon, jossa on NGINX-asetukset, mukaan lukien päätiedostonginx.conf.CERT_DIR="/etc/letsencrypt/live/${TLS_HOSTNAME}"— polku sivuston Let's Encrypt -sertifikaatteihin WordPress, saatu muuttujastaTLS_HOSTNAME.
Isäntänimen määritys WordPress palvelin
Skripti asettaa palvelimen isäntänimen vastaamaan sivuston verkkotunnuksen nimeä. Tämä ei ole pakollista, mutta lähtevän sähköpostin lähettäminen SMTP:n kautta on kätevämpää, kun määritetään yksi palvelin, kuten komentosarjassa on määritetty.
skriptikoodi
# Change the hostname to be the same as the WordPress hostname
if [ ! "$(hostname)" == "${TLS_HOSTNAME}" ]; then
  echo " Changing hostname to ${TLS_HOSTNAME}"
  hostnamectl set-hostname "${TLS_HOSTNAME}"
fi
Isäntänimen lisääminen tiedostoon /etc/hosts
Дополнение käytetään säännöllisten tehtävien suorittamiseen, edellyttää, että WordPress voisi käyttää itseään HTTP:n kautta. Jotta WP-Cron toimisi oikein kaikissa ympäristöissä, komentosarja lisää tiedostoon rivin / Etc / hosts, niin WordPress voi käyttää itseään loopback-rajapinnan kautta:
skriptikoodi
# Add the hostname to /etc/hosts
if [ "$(grep -m1 "${TLS_HOSTNAME}" /etc/hosts)" = "" ]; then
  echo " Adding hostname ${TLS_HOSTNAME} to /etc/hosts so that WordPress can ping itself"
  printf "::1 %sn127.0.0.1 %sn" "${TLS_HOSTNAME}" "${TLS_HOSTNAME}" >> /etc/hosts
fi
Seuraaviin vaiheisiin tarvittavien työkalujen asennus
Loput skriptistä tarvitsevat joitain ohjelmia ja olettavat, että arkistot ovat ajan tasalla. Päivitämme arkiston luettelon, jonka jälkeen asennamme tarvittavat työkalut:
skriptikoodi
# Make sure tools needed for install are present
echo " Installing prerequisite tools"
apt-get -qq update
apt-get -qq install -y
  bc
  ca-certificates
  coreutils
  curl
  gnupg2
  lsb-release
Lisätään NGINX-yksikkö ja NGINX-varastot
Skripti asentaa NGINX Unitin ja avoimen lähdekoodin NGINX:n virallisista NGINX-tietovarastoista varmistaakseen, että käytetään versioita, joissa on uusimmat tietoturvakorjaukset ja virheenkorjaukset.
Komentosarja lisää NGINX-yksikön arkiston ja sitten NGINX-arkiston lisäämällä arkiston avaimen ja asetustiedostot apt, joka määrittää pääsyn tietovarastoihin Internetin kautta.
Varsinainen NGINX-yksikön ja NGINX-asennus tapahtuu seuraavassa osassa. Lisäämme arkistot valmiiksi, jotta meidän ei tarvitse päivittää metatietoja useita kertoja, mikä nopeuttaa asennusta.
skriptikoodi
# Install the NGINX Unit repository
if [ ! -f /etc/apt/sources.list.d/unit.list ]; then
  echo " Installing NGINX Unit repository"
  curl -fsSL https://nginx.org/keys/nginx_signing.key | apt-key add -
  echo "deb https://packages.nginx.org/unit/ubuntu/ $(lsb_release -cs) unit" > /etc/apt/sources.list.d/unit.list
fi

# Install the NGINX repository
if [ ! -f /etc/apt/sources.list.d/nginx.list ]; then
  echo " Installing NGINX repository"
  curl -fsSL https://nginx.org/keys/nginx_signing.key | apt-key add -
  echo "deb https://nginx.org/packages/mainline/ubuntu $(lsb_release -cs) nginx" > /etc/apt/sources.list.d/nginx.list
fi
NGINX:n, NGINX-yksikön, PHP MariaDB:n, Certbotin (Let's Encrypt) ja niiden riippuvuuksien asentaminen
Kun kaikki repositoriot on lisätty, päivitämme metatiedot ja asennamme sovellukset. Skriptin asentamat paketit sisältävät myös käynnistyksen yhteydessä suositeltuja PHP-laajennuksia. WordPress. Org
skriptikoodi
echo " Updating repository metadata"
apt-get -qq update

# Install PHP with dependencies and NGINX Unit
echo " Installing PHP, NGINX Unit, NGINX, Certbot, and MariaDB"
apt-get -qq install -y --no-install-recommends
  certbot
  python3-certbot-nginx
  php-cli
  php-common
  php-bcmath
  php-curl
  php-gd
  php-imagick
  php-mbstring
  php-mysql
  php-opcache
  php-xml
  php-zip
  ghostscript
  nginx
  unit
  unit-php
  mariadb-server
PHP:n konfigurointi NGINX-yksikön ja WordPress
Skripti luo asetustiedoston hakemistoon conf.d. Tämä asettaa maksimikoon PHP-latauksille, ottaa PHP-virhetulostuksen käyttöön STDERR-tilassa, jotta ne kirjoitetaan NGINX-yksikön lokiin, ja käynnistää NGINX-yksikön uudelleen.
skriptikoodi
# Find the major and minor PHP version so that we can write to its conf.d directory
PHP_MAJOR_MINOR_VERSION="$(php -v | head -n1 | cut -d' ' -f2 | cut -d'.' -f1,2)"

if [ ! -f "/etc/php/${PHP_MAJOR_MINOR_VERSION}/embed/conf.d/30-wordpress-overrides.ini" ]; then
  echo " Configuring PHP for use with NGINX Unit and WordPress"
  # Add PHP configuration overrides
  cat > "/etc/php/${PHP_MAJOR_MINOR_VERSION}/embed/conf.d/30-wordpress-overrides.ini" << EOM
; Set a larger maximum upload size so that WordPress can handle
; bigger media files.
upload_max_filesize=${UPLOAD_MAX_FILESIZE}
post_max_size=${UPLOAD_MAX_FILESIZE}
; Write error log to STDERR so that error messages show up in the NGINX Unit log
error_log=/dev/stderr
EOM
fi

# Restart NGINX Unit because we have reconfigured PHP
echo " Restarting NGINX Unit"
service unit restart
MariaDB-tietokannan asetusten määrittäminen WordPress
Olemme valinneet MariaDB:n MySQL:n sijaan, koska sillä on ja todennäköisesti on enemmän yhteisöllistä toimintaa (luultavasti kaikki on yksinkertaisempaa täällä: MySQL:n asentamiseksi sinun on lisättävä toinen arkisto, noin kääntäjä).
Skripti luo uuden tietokannan ja luo käyttöoikeudet. WordPress loopback-rajapinnan kautta:
skriptikoodi
# Set up the WordPress database
echo " Configuring MariaDB for WordPress"
mysqladmin create wordpress || echo "Ignoring above error because database may already exist"
mysql -e "GRANT ALL PRIVILEGES ON wordpress.* TO "wordpress"@"localhost" IDENTIFIED BY "$WORDPRESS_DB_PASSWORD"; FLUSH PRIVILEGES;"
Ohjelman asentaminen WordPress CLI
Tässä vaiheessa komentosarja asentaa ohjelman Sen avulla voit määrittää ja hallita asetuksia WordPress ilman, että tiedostoja tarvitsee muokata manuaalisesti, päivittää tietokantaa tai kirjautua ohjauspaneeliin. Sitä voidaan käyttää myös teemojen ja lisäosien asentamiseen sekä päivitysten suorittamiseen. WordPress.
skriptikoodi
if [ ! -f /usr/local/bin/wp ]; then
  # Install the WordPress CLI
  echo " Installing the WordPress CLI tool"
  curl --retry 6 -Ls "https://github.com/wp-cli/wp-cli/releases/download/v${WORDPRESS_CLI_VERSION}/wp-cli-${WORDPRESS_CLI_VERSION}.phar" > /usr/local/bin/wp
  echo "$WORDPRESS_CLI_MD5 /usr/local/bin/wp" | md5sum -c -
  chmod +x /usr/local/bin/wp
fi
Asennus ja konfigurointi WordPress
Skripti asentaa uusimman version WordPress katalogiin /var/www/wordpressja muuttaa myös asetuksia:
- Tietokantayhteys toimii unix-verkkoalueen socketin kautta TCP:n sijaan silmukassa TCP-liikenteen vähentämiseksi.
- WordPress lisää etuliitteen https:// URL-osoitteeseen, jos asiakkaat muodostavat yhteyden NGINX:ään HTTPS:n kautta, ja lähettää myös etäisäntänimen (kuten NGINX tarjoaa) PHP:lle. Käytämme koodinpätkää tämän määrittämiseen.
- WordPress HTTPS vaaditaan kirjautumiseen
- URL-oletusrakenne perustuu resursseihin
- Hakemistolle on asetettu oikeat tiedostojärjestelmän käyttöoikeudet. WordPress.
skriptikoodi
if [ ! -d /var/www/wordpress ]; then
  # Create WordPress directories
  mkdir -p /var/www/wordpress
  chown -R www-data:www-data /var/www

  # Download WordPress using the WordPress CLI
  echo " Installing WordPress"
  su -s /bin/sh -c 'wp --path=/var/www/wordpress core download' www-data

  WP_CONFIG_CREATE_CMD="wp --path=/var/www/wordpress config create --extra-php --dbname=wordpress --dbuser=wordpress --dbhost="localhost:/var/run/mysqld/mysqld.sock" --dbpass="${WORDPRESS_DB_PASSWORD}""

  # This snippet is injected into the wp-config.php file when it is created;
  # it informs WordPress that we are behind a reverse proxy and as such
  # allows it to generate links using HTTPS
  cat > /tmp/wp_forwarded_for.php << 'EOM'
/* Turn HTTPS 'on' if HTTP_X_FORWARDED_PROTO matches 'https' */
if (isset($_SERVER['HTTP_X_FORWARDED_PROTO']) && strpos($_SERVER['HTTP_X_FORWARDED_PROTO'], 'https') !== false) {
    $_SERVER['HTTPS'] = 'on';
}
if (isset($_SERVER['HTTP_X_FORWARDED_HOST'])) {
    $_SERVER['HTTP_HOST'] = $_SERVER['HTTP_X_FORWARDED_HOST'];
}
EOM

  # Create WordPress configuration
  su -s /bin/sh -p -c "cat /tmp/wp_forwarded_for.php | ${WP_CONFIG_CREATE_CMD}" www-data
  rm /tmp/wp_forwarded_for.php
  su -s /bin/sh -p -c "wp --path=/var/www/wordpress config set 'FORCE_SSL_ADMIN' 'true'" www-data

  # Install WordPress
  WP_SITE_INSTALL_CMD="wp --path=/var/www/wordpress core install --url="${WORDPRESS_URL}" --data-gt-translate-attributes='["title"]' title="${WORDPRESS_SITE_TITLE}" --admin_user="${WORDPRESS_ADMIN_USER}" --admin_password="${WORDPRESS_ADMIN_PASSWORD}" --admin_email="${WORDPRESS_ADMIN_EMAIL}" --skip-email"
  su -s /bin/sh -p -c "${WP_SITE_INSTALL_CMD}" www-data

  # Set permalink structure to a sensible default that isn't in the UI
  su -s /bin/sh -p -c "wp --path=/var/www/wordpress option update permalink_structure '/%year%/%monthnum%/%postname%/'" www-data

  # Remove sample file because it is cruft and could be a security problem
  rm /var/www/wordpress/wp-config-sample.php

  # Ensure that WordPress permissions are correct
  find /var/www/wordpress -type d -exec chmod g+s {} ;
  chmod g+w /var/www/wordpress/wp-content
  chmod -R g+w /var/www/wordpress/wp-content/themes
  chmod -R g+w /var/www/wordpress/wp-content/plugins
fi
Asetetaan NGINX-yksikköä
Skripti määrittää NGINX-yksikön suorittamaan PHP:tä ja käsittelemään polkuja. WordPress, eristämällä PHP-prosessien nimiavaruuden ja optimoimalla suorituskykyasetuksia. Kolme ominaisuutta on syytä huomata:
- Nimiavaruuksien tuki määräytyy ehdon mukaan, joka perustuu sen tarkistamiseen, että komentosarja on käynnissä säilössä. Tämä on välttämätöntä, koska useimmat säilöasetukset eivät tue säilöjen sisäkkäistä käynnistämistä.
- Jos nimiavaruuksia on tuettu, poista nimiavaruus käytöstä verkkoTämä on välttämätöntä, jotta WordPress samanaikaisesti muodostaa yhteyden päätepisteisiin ja olla käytettävissä Internetissä.
- Prosessien enimmäismäärä määritellään seuraavasti: (Käytettävissä oleva muisti MariaDB:n ja NGINX Uniyn käyttämiseen)/(RAM-rajoitus PHP + 5:ssä)
Tämä arvo asetetaan NGINX-yksikön asetuksissa.
Tämä arvo tarkoittaa myös sitä, että käynnissä on aina vähintään kaksi PHP-prosessia, mikä on tärkeää, koska WordPress tekee paljon asynkronisia pyyntöjä itselleen, ja ilman lisäprosesseja esimerkiksi WP-Cronin suorittaminen epäonnistuu. Voit halutessasi nostaa tai laskea näitä rajoja paikallisten asetuksiesi perusteella, koska tässä luodut asetukset ovat varovaisia. Useimmissa tuotantojärjestelmissä asetukset ovat 10 ja 100 välillä.
skriptikoodi
if [ "${container:-unknown}" != "lxc" ] && [ "$(grep -m1 -a container=lxc /proc/1/environ | tr -d ' ')" == "" ]; then
  NAMESPACES='"namespaces": {
        "cgroup": true,
        "credential": true,
        "mount": true,
        "network": false,
        "pid": true,
        "uname": true
    }'
else
  NAMESPACES='"namespaces": {}'
fi

PHP_MEM_LIMIT="$(grep 'memory_limit' /etc/php/7.4/embed/php.ini | tr -d ' ' | cut -f2 -d= | numfmt --from=iec)"
AVAIL_MEM="$(grep MemAvailable /proc/meminfo | tr -d ' kB' | cut -f2 -d: | numfmt --from-unit=K)"
MAX_PHP_PROCESSES="$(echo "${AVAIL_MEM}/${PHP_MEM_LIMIT}+5" | bc)"
echo " Calculated the maximum number of PHP processes as ${MAX_PHP_PROCESSES}. You may want to tune this value due to variations in your configuration. It is not unusual to see values between 10-100 in production configurations."

echo " Configuring NGINX Unit to use PHP and WordPress"
cat > /tmp/wordpress.json << EOM
{
  "settings": {
    "http": {
      "header_read_timeout": 30,
      "body_read_timeout": 30,
      "send_timeout": 30,
      "idle_timeout": 180,
      "max_body_size": $(numfmt --from=iec ${UPLOAD_MAX_FILESIZE})
    }
  },
  "listeners": {
    "127.0.0.1:8080": {
      "pass": "routes/wordpress"
    }
  },
  "routes": {
    "wordpress": [
      {
        "match": {
          "uri": [
            "*.php",
            "*.php/*",
            "/wp-admin/"
          ]
        },
        "action": {
          "pass": "applications/wordpress/direct"
        }
      },
      {
        "action": {
          "share": "/var/www/wordpress",
          "fallback": {
            "pass": "applications/wordpress/index"
          }
        }
      }
    ]
  },
  "applications": {
    "wordpress": {
      "type": "php",
      "user": "www-data",
      "group": "www-data",
      "processes": {
        "max": ${MAX_PHP_PROCESSES},
        "spare": 1
      },
      "isolation": {
        ${NAMESPACES}
      },
      "targets": {
        "direct": {
          "root": "/var/www/wordpress/"
        },
        "index": {
          "root": "/var/www/wordpress/",
          "script": "index.php"
        }
      }
    }
  }
}
EOM

curl -X PUT --data-binary @/tmp/wordpress.json --unix-socket /run/control.unit.sock http://localhost/config
Asetetaan NGINX
NGINX-perusasetusten määrittäminen
Skripti luo hakemiston NGINX-välimuistille ja luo sitten pääasetustiedoston nginx.conf. Kiinnitä huomiota käsittelijän prosessien määrään ja lähetettävän tiedostokoon enimmäiskoon asettamiseen. Siellä on myös rivi, joka sisältää seuraavassa osiossa määritellyn pakkausasetustiedoston ja sen jälkeen välimuistiasetukset.
skriptikoodi
# Make directory for NGINX cache
mkdir -p /var/cache/nginx/proxy

echo " Configuring NGINX"
cat > ${NGINX_CONF_DIR}/nginx.conf << EOM
user nginx;
worker_processes auto;
error_log  /var/log/nginx/error.log warn;
pid        /var/run/nginx.pid;
events {
    worker_connections  1024;
}
http {
    include       ${NGINX_CONF_DIR}/mime.types;
    default_type  application/octet-stream;
    log_format  main  '$remote_addr - $remote_user [$time_local] "$request" '
                      '$status $body_bytes_sent "$http_referer" '
                      '"$http_user_agent" "$http_x_forwarded_for"';
    access_log  /var/log/nginx/access.log  main;
    sendfile        on;
    client_max_body_size ${UPLOAD_MAX_FILESIZE};
    keepalive_timeout  65;
    # gzip settings
    include ${NGINX_CONF_DIR}/gzip_compression.conf;
    # Cache settings
    proxy_cache_path /var/cache/nginx/proxy
        levels=1:2
        keys_zone=wp_cache:10m
        max_size=10g
        inactive=60m
        use_temp_path=off;
    include ${NGINX_CONF_DIR}/conf.d/*.conf;
}
EOM
NGINX-pakkauksen määrittäminen
Sisällön pakkaaminen lennossa ennen sen lähettämistä asiakkaille on loistava tapa parantaa sivuston suorituskykyä, mutta vain jos pakkaus on määritetty oikein. Tämä skriptin osa perustuu asetuksiin .
skriptikoodi
cat > ${NGINX_CONF_DIR}/gzip_compression.conf << 'EOM'
# Credit: https://github.com/h5bp/server-configs-nginx/
# ----------------------------------------------------------------------
# | Compression                                                        |
# ----------------------------------------------------------------------
# https://nginx.org/en/docs/http/ngx_http_gzip_module.html
# Enable gzip compression.
# Default: off
gzip on;
# Compression level (1-9).
# 5 is a perfect compromise between size and CPU usage, offering about 75%
# reduction for most ASCII files (almost identical to level 9).
# Default: 1
gzip_comp_level 6;
# Don't compress anything that's already small and unlikely to shrink much if at
# all (the default is 20 bytes, which is bad as that usually leads to larger
# files after gzipping).
# Default: 20
gzip_min_length 256;
# Compress data even for clients that are connecting to us via proxies,
# identified by the "Via" header (required for CloudFront).
# Default: off
gzip_proxied any;
# Tell proxies to cache both the gzipped and regular version of a resource
# whenever the client's Accept-Encoding capabilities header varies;
# Avoids the issue where a non-gzip capable client (which is extremely rare
# today) would display gibberish if their proxy gave them the gzipped version.
# Default: off
gzip_vary on;
# Compress all output labeled with one of the following MIME-types.
# `text/html` is always compressed by gzip module.
# Default: text/html
gzip_types
  application/atom+xml
  application/geo+json
  application/javascript
  application/x-javascript
  application/json
  application/ld+json
  application/manifest+json
  application/rdf+xml
  application/rss+xml
  application/vnd.ms-fontobject
  application/wasm
  application/x-web-app-manifest+json
  application/xhtml+xml
  application/xml
  font/eot
  font/otf
  font/ttf
  image/bmp
  image/svg+xml
  text/cache-manifest
  text/calendar
  text/css
  text/javascript
  text/markdown
  text/plain
  text/xml
  text/vcard
  text/vnd.rim.location.xloc
  text/vtt
  text/x-component
  text/x-cross-domain-policy;
EOM
NGINX:n asentaminen WordPress
Seuraavaksi skripti luo asetustiedoston WordPress default.conf luettelossa conf.d. Se on määritetty täällä:
- Let's Encryptiltä Certbotin kautta saatujen TLS-varmenteiden aktivointi (sen määrittäminen on seuraavassa osiossa)
- TLS-suojausasetusten määrittäminen Let's Encryptin suositusten perusteella
- Ota oletuksena käyttöön välimuistin ohituspyynnöt 1 tunniksi
- Poista käytöstä pääsyloki sekä virheiden kirjaaminen, jos tiedostoa ei löydy, kahdelta yleiseltä pyydetyltä tiedostolta: favicon.ico ja robots.txt
- Estä pääsy piilotettuihin tiedostoihin ja joihinkin tiedostoihin . Phplaittoman käytön tai tahattoman käynnistyksen estämiseksi
- Poista käytöstä staattisten ja fonttitiedostojen kirjaus
- Otsikkoasetus fonttitiedostoille
- Reitityksen lisääminen index.php:lle ja muulle staattisuudelle.
skriptikoodi
cat > ${NGINX_CONF_DIR}/conf.d/default.conf << EOM
upstream unit_php_upstream {
    server 127.0.0.1:8080;
    keepalive 32;
}
server {
    listen 80;
    listen [::]:80;
    # ACME-challenge used by Certbot for Let's Encrypt
    location ^~ /.well-known/acme-challenge/ {
      root /var/www/certbot;
    }
    location / {
      return 301 https://${TLS_HOSTNAME}$request_uri;
    }
}
server {
    listen      443 ssl http2;
    listen [::]:443 ssl http2;
    server_name ${TLS_HOSTNAME};
    root        /var/www/wordpress/;
    # Let's Encrypt configuration
    ssl_certificate         ${CERT_DIR}/fullchain.pem;
    ssl_certificate_key     ${CERT_DIR}/privkey.pem;
    ssl_trusted_certificate ${CERT_DIR}/chain.pem;
    include ${NGINX_CONF_DIR}/options-ssl-nginx.conf;
    ssl_dhparam ${NGINX_CONF_DIR}/ssl-dhparams.pem;
    # OCSP stapling
    ssl_stapling on;
    ssl_stapling_verify on;
    # Proxy caching
    proxy_cache wp_cache;
    proxy_cache_valid 200 302 1h;
    proxy_cache_valid 404 1m;
    proxy_cache_revalidate on;
    proxy_cache_background_update on;
    proxy_cache_lock on;
    proxy_cache_use_stale error timeout http_500 http_502 http_503 http_504;
    location = /favicon.ico {
        log_not_found off;
        access_log off;
    }
    location = /robots.txt {
        allow all;
        log_not_found off;
        access_log off;
    }

    # Deny all attempts to access hidden files such as .htaccess, .htpasswd,
    # .DS_Store (Mac)
    # Keep logging the requests to parse later (or to pass to firewall utilities
    # such as fail2ban)
    location ~ /. {
        deny all;
    }
    # Deny access to any files with a .php extension in the uploads directory;
    # works in subdirectory installs and also in multi-site network.
    # Keep logging the requests to parse later (or to pass to firewall utilities
    # such as fail2ban).
    location ~* /(?:uploads|files)/.*.php$ {
        deny all;
    }
    # WordPress: deny access to wp-content, wp-includes PHP files
    location ~* ^/(?:wp-content|wp-includes)/.*.php$ {
        deny all;
    }
    # Deny public access to wp-config.php
    location ~* wp-config.php {
        deny all;
    }
    # Do not log access for static assets, media
    location ~* .(?:css(.map)?|js(.map)?|jpe?g|png|gif|ico|cur|heic|webp|tiff?|mp3|m4a|aac|ogg|midi?|wav|mp4|mov|webm|mpe?g|avi|ogv|flv|wmv)$ {
        access_log off;
    }
    location ~* .(?:svgz?|ttf|ttc|otf|eot|woff2?)$ {
        add_header Access-Control-Allow-Origin "*";
        access_log off;
    }
    location / {
        try_files $uri @index_php;
    }
    location @index_php {
        proxy_socket_keepalive on;
        proxy_http_version 1.1;
        proxy_set_header Connection "";
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Host $host;
        proxy_pass       http://unit_php_upstream;
    }
    location ~* .php$ {
        proxy_socket_keepalive on;
        proxy_http_version 1.1;
        proxy_set_header Connection "";
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Host $host;
        try_files        $uri =404;
        proxy_pass       http://unit_php_upstream;
    }
}
EOM
Certbotin määrittäminen Let's Encryptin varmenteille ja niiden automaattinen uusiminen
on Electronic Frontier Foundationin (EFF) ilmainen työkalu, jonka avulla voit hankkia ja uusia automaattisesti Let's Encryptin TLS-varmenteita. Komentosarja määrittää Certbotin käsittelemään Let's Encryptin sertifikaatteja NGINX:ssä seuraavasti:
- Pysäyttää NGINX:n
- Lataa suositellut TLS-asetukset
- Suorittaa Certbotin saadakseen varmenteita sivustolle
- Käynnistää NGINX:n uudelleen käyttääkseen varmenteita
- Määrittää Certbotin toimimaan päivittäin klo 3 tarkistaakseen, onko varmenteita uusittava, ja tarvittaessa lataa uudet varmenteet ja käynnistä NGINX uudelleen.
skriptikoodi
echo " Stopping NGINX in order to set up Let's Encrypt"
service nginx stop

mkdir -p /var/www/certbot
chown www-data:www-data /var/www/certbot
chmod g+s /var/www/certbot

if [ ! -f ${NGINX_CONF_DIR}/options-ssl-nginx.conf ]; then
  echo " Downloading recommended TLS parameters"
  curl --retry 6 -Ls -z "Tue, 14 Apr 2020 16:36:07 GMT"
    -o "${NGINX_CONF_DIR}/options-ssl-nginx.conf"
    "https://raw.githubusercontent.com/certbot/certbot/master/certbot-nginx/certbot_nginx/_internal/tls_configs/options-ssl-nginx.conf"
    || echo "Couldn't download latest options-ssl-nginx.conf"
fi

if [ ! -f ${NGINX_CONF_DIR}/ssl-dhparams.pem ]; then
  echo " Downloading recommended TLS DH parameters"
  curl --retry 6 -Ls -z "Tue, 14 Apr 2020 16:49:18 GMT"
    -o "${NGINX_CONF_DIR}/ssl-dhparams.pem"
    "https://raw.githubusercontent.com/certbot/certbot/master/certbot/certbot/ssl-dhparams.pem"
    || echo "Couldn't download latest ssl-dhparams.pem"
fi

# If tls_certs_init.sh hasn't been run before, remove the self-signed certs
if [ ! -d "/etc/letsencrypt/accounts" ]; then
  echo " Removing self-signed certificates"
  rm -rf "${CERT_DIR}"
fi

if [ "" = "${LETS_ENCRYPT_STAGING:-}" ] || [ "0" = "${LETS_ENCRYPT_STAGING}" ]; then
  CERTBOT_STAGING_FLAG=""
else
  CERTBOT_STAGING_FLAG="--staging"
fi

if [ ! -f "${CERT_DIR}/fullchain.pem" ]; then
  echo " Generating certificates with Let's Encrypt"
  certbot certonly --standalone
         -m "${WORDPRESS_ADMIN_EMAIL}"
         ${CERTBOT_STAGING_FLAG}
         --agree-tos --force-renewal --non-interactive
         -d "${TLS_HOSTNAME}"
fi

echo " Starting NGINX in order to use new configuration"
service nginx start

# Write crontab for periodic Let's Encrypt cert renewal
if [ "$(crontab -l | grep -m1 'certbot renew')" == "" ]; then
  echo " Adding certbot to crontab for automatic Let's Encrypt renewal"
  (crontab -l 2>/dev/null; echo "24 3 * * * certbot renew --nginx --post-hook 'service nginx reload'") | crontab -
fi
Sivustosi lisäräätälöinti
Puhuimme edellä siitä, kuinka komentosarjamme määrittää NGINX:n ja NGINX-yksikön palvelemaan tuotantovalmiita sivustoja, joissa TLSSSL on käytössä. Voit myös tarpeen mukaan lisätä tulevaisuudessa:
- tuki , parannettu on-the-fly-pakkaus HTTPS:n kautta
- с estääksesi automaattiset hyökkäykset sivustollesi
- varten WordPress, sinulle sopiva
- kautta (päällä Ubuntu)
- Postfix tai msmtp kohteeseen WordPress voisi lähettää sähköpostia
- Tarkista sivustosi, jotta ymmärrät, kuinka paljon liikennettä se pystyy käsittelemään
Sivuston tehokkuuden parantamiseksi suosittelemme päivittämistä versioon , kaupallinen, yritystason tuotteemme, joka perustuu avoimeen lähdekoodiin NGINX. Sen tilaajat saavat dynaamisesti ladatun Brotli-moduulin sekä (lisämaksusta) . Tarjoamme myös , WAF-moduuli NGINX Plus -sovellukselle, joka perustuu F5:n alan johtavaan tietoturvateknologiaan.
NB Jos tarvitset paljon ladatun sivuston tukea, voit ottaa yhteyttä asiantuntijoihin . Varmistamme sivustosi tai palvelusi nopean ja luotettavan toiminnan missä tahansa kuormituksessa.
Lähde: will.com
