

Mathy Vanhoef, l'auteur de l'attaque KRACK sur les réseaux sans fil, a révélé des informations sur 12 vulnérabilités touchant divers appareils sans fil. Les problèmes identifiés portent le nom de code FragAttacks et concernent pratiquement toutes les cartes et points d'accès sans fil courants - parmi les 75 appareils testés, chacun était vulnérable à au moins une des méthodes d'attaque proposées.
Les problèmes sont classés en deux catégories : 3 vulnérabilités ont été découvertes directement dans les standards Wi-Fi et touchent tous les appareils prenant en charge les standards récents IEEE 802.11 (les problèmes existent depuis 1997). 9 vulnérabilités concernent des erreurs et des lacunes dans des mises en œuvre spécifiques des piles sans fil. La deuxième catégorie représente le plus grand danger, car orchestrer des attaques sur les lacunes des standards nécessite des configurations spécifiques ou l'exécution de certaines actions par la victime. Toutes les vulnérabilités se manifestent indépendamment de l'utilisation de protocoles pour sécuriser le Wi-Fi, y compris avec WPA3.
La plupart des méthodes d'attaques identifiées permettent à un attaquant de substituer des trames L2 dans un réseau sécurisé, ce qui offre la possibilité de s'immiscer dans le trafic de la victime. Comme scénario d'attaque le plus réaliste, on évoque la substitution des réponses DNS pour rediriger l'utilisateur vers un hôte contrôlé par l'attaquant. Un exemple de l'utilisation des vulnérabilités pour contourner le traducteur d'adresses sur un routeur sans fil et établir un accès direct à un appareil dans le réseau local ou ignorer les restrictions du pare-feu est également mentionné. La deuxième partie des vulnérabilités, liée au traitement des trames fragmentées, permet d'extraire des données sur le trafic dans le réseau sans fil et d'intercepter les données de l'utilisateur transmises sans chiffrement.
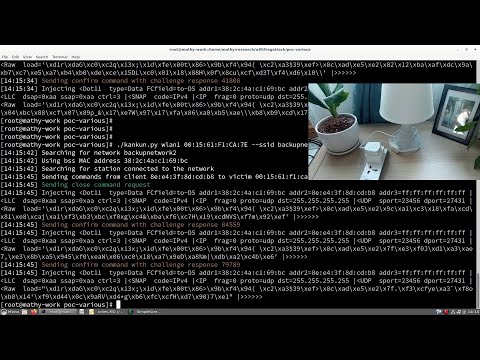
Un chercheur a préparé une démonstration montrant comment exploiter des vulnérabilités pour intercepter un mot de passe transmis lors de l'accès à un site via le protocole HTTP sans cryptage. Il est également montré comment attaquer une prise intelligente contrôlée par Wi-Fi et l'utiliser comme tremplin pour continuer l'attaque sur des appareils non mis à jour au sein du réseau local, ayant des vulnérabilités non corrigées (par exemple, il a été possible, en contournant le NAT, d'attaquer un ordinateur non mis à jour sous Windows 7 dans le réseau interne).
Pour exploiter les vulnérabilités, l'attaquant doit se trouver à portée de l'appareil sans fil ciblé afin d'envoyer à la victime un ensemble de trames spécialement formaté. Les problèmes concernent à la fois les appareils clients et les cartes sans fil, ainsi que les points d'accès et les routeurs Wi-Fi. En général, comme mesure de contournement, il suffit d'utiliser HTTPS combiné au cryptage du trafic DNS via DNS over TLS ou DNS over HTTPS. L'application VPN.
Les quatre vulnérabilités les plus dangereuses dans les implémentations des appareils sans fil permettent d'obtenir, par des méthodes triviales, le remplacement de leurs trames non cryptées :
- Les vulnérabilités CVE-2020-26140 et CVE-2020-26143 permettent le remplacement de trames sur certains points d'accès et cartes sans fil sous Linux, Windows et FreeBSD.
- La vulnérabilité VE-2020-26145 permet le traitement de fragments de diffusion non cryptés comme des trames complètes sous macOS, iOS, FreeBSD et NetBSD.
- La vulnérabilité CVE-2020-26144 permet le traitement de trames A-MSDU non cryptées avec EtherType EAPOL sur Huawei Y6, Nexus 5X, FreeBSD et LANCOM AP.
D'autres vulnérabilités dans les implémentations concernent principalement des problèmes lors du traitement des trames fragmentées :
- CVE-2020-26139 : permet le détournement de trames avec le drapeau EAPOL envoyées par un expéditeur non authentifié (touche 2/4 points d'accès vérifiés, ainsi que des solutions basées sur NetBSD et FreeBSD).
- CVE-2020-26146 : permet le réassemblage de fragments chiffrés sans vérification de l'ordre des numéros de séquence.
- CVE-2020-26147 : permet le réassemblage de fragments mêlant chiffrés et non chiffrés.
- CVE-2020-26142 : permet de traiter les trames fragmentées comme des trames complètes (touche OpenBSD et module sans fil ESP12-F).
- CVE-2020-26141 : absence de vérification TKIP MIC pour les trames fragmentées.
Problèmes dans les spécifications :
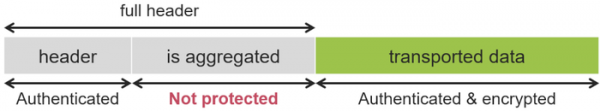
- CVE-2020-24588 — attaque sur les trames agrégées (le drapeau «is aggregated» n'est pas protégé et peut être remplacé par un attaquant dans les trames A-MSDU sous WPA, WPA2, WPA3 et WEP). Un exemple d'application de l'attaque est la redirection d'un utilisateur vers un serveur DNS malveillant ou le contournement du NAT.

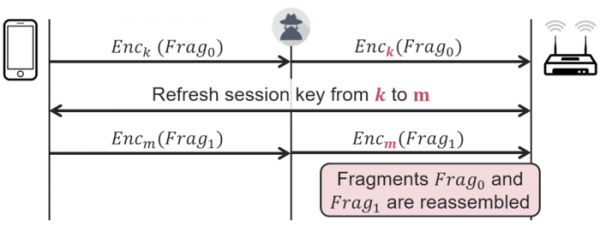
- CVE-2020-245870 — attaque sur le mélange des clés (il est permis de reconstruire des fragments chiffrés avec des clés différentes sous WPA, WPA2, WPA3 et WEP). L'attaque permet d'identifier les données envoyées par le client, par exemple, de déterminer le contenu des cookies lors d'un accès HTTP.

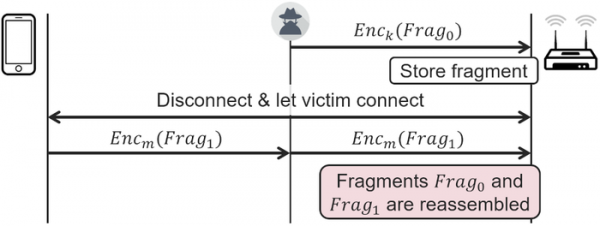
- CVE-2020-24586 — attaque sur le cache des fragments (les standards couvrant WPA, WPA2, WPA3 et WEP ne requièrent pas la suppression des fragments déjà présents dans le cache après une nouvelle connexion au réseau). Cela permet d'identifier les données envoyées par le client et de substituer ses propres données.
Pour tester la vulnérabilité de ses appareils, un ensemble d'outils et une image Live prête à créer une clé USB bootable ont été préparés. Sous Linux, les problèmes se manifestent dans le réseau sans fil mac80211, dans certains pilotes sans fil et dans les firmwares chargés sur les cartes sans fil. Un ensemble de patches couvrant la pile mac80211 et les pilotes ath10k/ath11k a été proposé pour remédier aux vulnérabilités. Pour certains appareils, comme les cartes sans fil Intel, une mise à jour du firmware est également nécessaire.
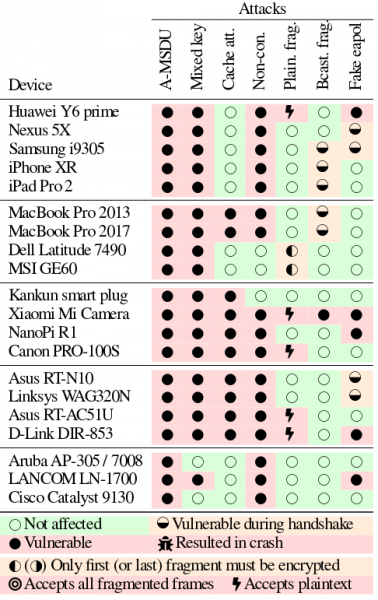
Tests de dispositifs standards :
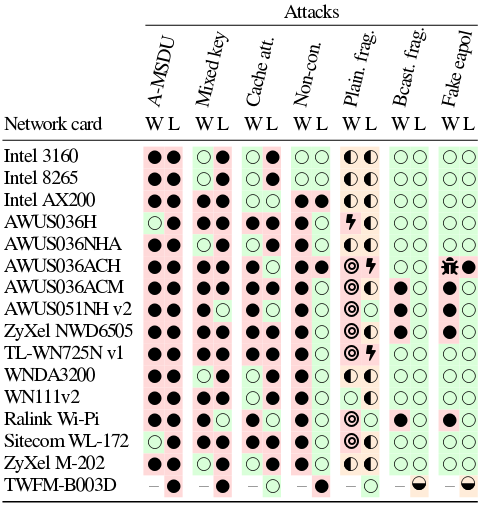
Tests des cartes sans fil sous Linux et Windows :
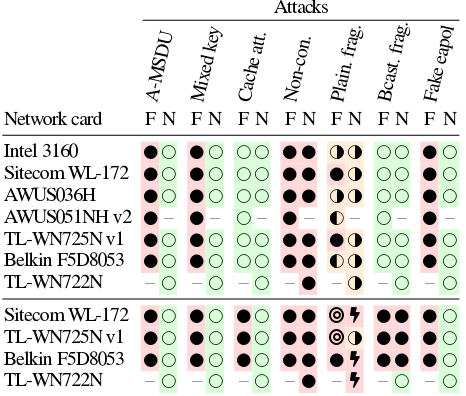
Tests des cartes sans fil sous FreeBSD et NetBSD :
Les fabricants ont été informés des problèmes il y a 9 mois. Cette longue période d'embargo s'explique par la préparation coordonnée des mises à jour et par les retards dans la préparation des modifications des spécifications par les organisations ICASI et Wi-Fi Alliance. Il était initialement prévu de divulguer les informations le 9 mars, mais après avoir évalué les risques, il a été décidé de reporter la publication de deux mois supplémentaires pour donner plus de temps à la préparation des patches, compte tenu de la complexité des modifications à apporter et des difficultés dues à la pandémie de COVID-19.
Il est remarquable que, malgré l'embargo, Microsoft ait corrigé certaines vulnérabilités dans la mise à jour de Windows en mars. La divulgation des informations a été postposée d'une semaine par rapport à la date initialement prévue, et Microsoft n'a pas eu le temps ou n'a pas souhaité apporter des modifications à la mise à jour planifiée prête à être publiée, créant ainsi une menace pour les utilisateurs d'autres systèmes, car les attaquants pouvaient obtenir des informations sur les vulnérabilités par le biais d'ingénierie inverse du contenu des mises à jour.
Source : opennet.ru
