

Les développeurs de Firefox ont annoncé l'extension de l'utilisation du mode DNS sur HTTPS (DoH, DNS over HTTPS), qui sera activé par défaut pour les utilisateurs du Canada (auparavant, DoH était appliqué par défaut uniquement pour les États-Unis). L'activation de DoH pour les utilisateurs canadiens se fera en plusieurs étapes : le 20 juillet, DoH sera activé pour 1 % des utilisateurs canadiens et si aucun problème imprévu ne survient, la couverture sera portée à 100 % d'ici la fin septembre.
La transition des utilisateurs canadiens de Firefox vers DoH est effectuée en collaboration avec l'organisation CIRA (Canadian Internet Registration Authority), qui régule le développement d'internet au Canada et est responsable du domaine de premier niveau « ca ». L'organisation CIRA a également rejoint le programme TRR (Trusted Recursive Resolver) et fait partie des fournisseurs de DNS-over-HTTPS disponibles dans Firefox.
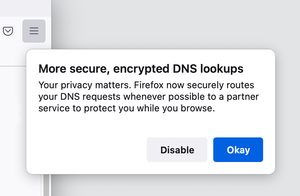
Après l'activation de DoH sur le système de l'utilisateur, un avertissement sera affiché, permettant, si souhaité, de refuser la transition vers DoH et de continuer à utiliser le schéma traditionnel d'envoi de requêtes non chiffrées au serveur DNS du fournisseur. Le changement de fournisseur ou la désactivation de DoH peut être effectué dans les paramètres de connexion réseau. En plus des serveurs DoH de CIRA, il est possible de choisir les services Cloudflare et NextDNS.
Les fournisseurs de DoH proposés dans Firefox sont sélectionnés selon les exigences relatives aux résolveurs DNS de confiance, selon lesquelles l'opérateur DNS ne peut utiliser les données reçues pour le résolvement que pour garantir le fonctionnement du service, ne doit pas conserver les logs plus de 24 heures, ne peut pas transmettre des données à des tiers et doit divulguer des informations sur les méthodes de traitement des données. Le service doit également s'engager à ne pas censurer, filtrer, interférer ou bloquer le trafic DNS, sauf dans les cas prévus par la législation.
Rappelons que DoH peut être utile pour éviter les fuites d'informations sur les noms d'hôtes demandés via les serveurs DNS des fournisseurs, lutter contre les attaques MITM et le remplacement du trafic DNS (par exemple, lors de la connexion à des Wi-Fi publics), et contrecarrer les blocages au niveau DNS (DoH ne peut pas remplacer VPN dans le domaine du contournement des blocages mis en œuvre au niveau du DPI) ou pour organiser le fonctionnement en cas d'impossibilité d'accès direct aux serveurs DNS (par exemple, en passant par un proxy). Dans une situation normale, les requêtes DNS sont envoyées directement aux serveurs DNS spécifiés dans la configuration du système, mais dans le cas de DoH, la requête pour la résolution adresses IP d'hôte est encapsulée dans le trafic HTTPS et envoyée à un serveur HTTP, où le résolveur traite les requêtes via une API Web. Le standard existant DNSSEC n'utilise le chiffrement que pour authentifier le client et le serveur, mais ne protège pas le trafic contre l'interception et ne garantit pas la confidentialité des requêtes.
Source : opennet.ru
