

La société Google a lancé la version 93 de son navigateur web Chrome. En parallèle, la version stable du projet open-source Chromium, qui sert de base à Chrome, est également disponible. Le navigateur Chrome se distingue par l'utilisation des logos de Google, la présence d'un système d'envoi de notifications en cas de plantage, des modules pour la lecture de contenus vidéo protégés (DRM), un système de mise à jour automatique et le transfert des paramètres RLZ lors de la recherche. La prochaine version, Chrome 94, est prévue pour le 21 septembre (le développement a été transféré sur un cycle de 4 semaines pour la publication des versions).
Principales modifications de Chrome 93 :
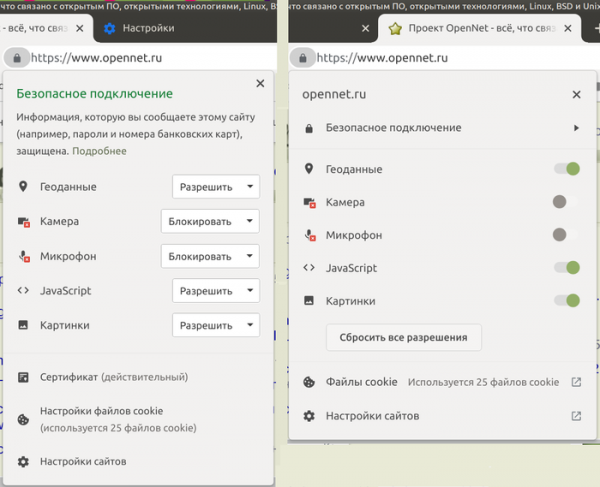
- L'interface du bloc d'informations sur la page (page info) a été modernisée, intégrant la prise en charge de blocs imbriqués et remplaçant les listes déroulantes de droits d'accès par des interrupteurs. Les listes affichent prioritairement les informations les plus importantes. Ce changement n'est pas disponible pour tous les utilisateurs ; pour l'activer, vous pouvez utiliser le paramètre « chrome://flags/#page-info-version-2-desktop ».

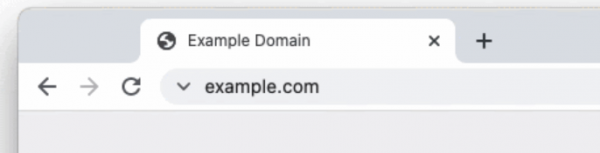
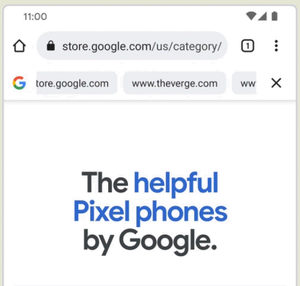
- Pour un petit pourcentage d'utilisateurs, à titre d'expérimentation, l'indicateur de connexion sécurisée dans la barre d'adresse a été remplacé par un symbole plus neutre qui ne prête pas à confusion (le cadenas a été remplacé par un signe « V »). Pour les connexions établies sans cryptage, l'indicateur « non sécurisé » continue d'être affiché. La raison de ce changement est que de nombreux utilisateurs associent l'indicateur de cadenas à la fiabilité du contenu du site, plutôt qu'à un indicateur de cryptage de la connexion. Selon un sondage de Google, seulement 11 % des utilisateurs comprennent la signification de l'icône en forme de cadenas.

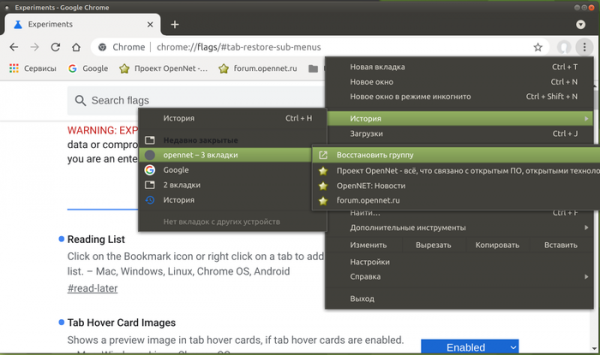
- Dans la liste des onglets récemment fermés, le contenu des groupes d'onglets fermés est désormais affiché (auparavant, seule le nom du groupe était montré sans détailler le contenu), avec la possibilité de restaurer soit l'ensemble du groupe, soit des onglets individuels du groupe. Cette fonctionnalité n'est pas activée pour tous les utilisateurs, il peut donc être nécessaire de modifier le paramètre « chrome://flags/#tab-restore-sub-menus » pour l'activer.

- De nouvelles options DefaultJavaScriptJitSetting, JavaScriptJitAllowedForSites et JavaScriptJitBlockedForSites ont été mises en œuvre pour les entreprises, permettant de gérer le mode JIT-less, qui désactive l'utilisation de la compilation JIT lors de l'exécution de JavaScript (seulement l'interpréteur Ignition est utilisé) et interdit l'allocation de mémoire exécutable pendant l'exécution du code. Désactiver JIT peut être utile pour améliorer la sécurité lors de l'utilisation d'applications web potentiellement dangereuses, au prix d'une baisse de performance de l'exécution de JavaScript d'environ 17 %. Notamment, Microsoft est allé encore plus loin en mettant en œuvre dans le navigateur Edge un mode expérimental « Super Duper Secure », permettant à l'utilisateur de désactiver JIT et d'activer des mécanismes de protection matériels incompatibles avec JIT tels que CET (Controlflow-Enforcement Technology), ACG (Arbitrary Code Guard) et CFG (Control Flow Guard) pour les processus traitant le contenu web. Si l'expérience s'avère concluante, on peut s'attendre à son intégration dans la version principale de Chrome.
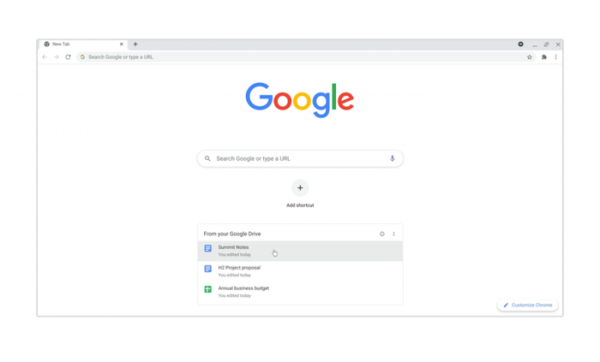
- La page de nouvel onglet affiche une liste des documents les plus demandés, enregistrés dans Google Drive. Le contenu de la liste correspond à la section Priorité sur drive.google.com. Pour gérer l'affichage du contenu de Google Drive, vous pouvez utiliser les paramètres « chrome://flags/#ntp-modules » et « chrome://flags/#ntp-drive-module ».

- De nouvelles cartes d'information sont proposées pour la page d'ouverture de nouvel onglet, aidant à retrouver le contenu récemment consulté et les informations associées. Ces cartes visent à faciliter la reprise du travail avec des informations dont la consultation a été interrompue, par exemple, elles aideront à retrouver une recette de plat récemment trouvée en ligne, mais perdue après la fermeture de la page, ou à continuer ses choix d'achats dans les magasins. À titre d'expérimentation, deux nouvelles cartes sont proposées aux utilisateurs : « Recettes » (chrome://flags/#ntp-recipe-tasks-module) pour rechercher des recettes culinaires et afficher les recettes récemment consultées ; « Achats » (chrome://flags/#ntp-chrome-cart-module) pour rappeler les articles sélectionnés dans les boutiques en ligne.
- La version pour la plateforme Android a ajouté un support optionnel pour le panneau de recherche continue (chrome://flags/#continuous-search), permettant de garder à l'œil les résultats de recherche récents sur Google (le panneau continue d'afficher les résultats après la navigation vers d'autres pages).

- La version pour la plateforme Android introduit un mode expérimental de partage de citations (chrome://flags/#webnotes-stylize), permettant de conserver un extrait sélectionné de la page sous forme de citation et de le partager avec d'autres utilisateurs.
- Lors de la publication de nouvelles extensions ou de mises à jour dans le Chrome Web Store, l'application de la vérification en deux étapes pour les développeurs est désormais obligatoire.
- Pour les utilisateurs de Google Account, une option a été mise à disposition pour sauvegarder les informations de paiement dans leur compte Google.
- En mode incognito, si l'option de nettoyage des données de navigation est activée, un nouveau dialogue de confirmation a été introduit, expliquant que le nettoyage des données entraînera la fermeture de la fenêtre et la fin de toutes les sessions en mode incognito.
- En raison d'incompatibilités détectées avec le firmware de certains appareils, le support de la nouvelle méthode de négociation de clés introduite dans Chrome 91, résistante à la recherche par ordinateur quantique, a été temporairement désactivé. Cette méthode est basée sur l'utilisation de l'extension CECPQ2 (Combined Elliptic-Curve and Post-Quantum 2) dans TLSv1.3, qui combine le mécanisme classique d'échange de clés X25519 avec le schéma HRSS, conçu pour les systèmes cryptographiques post-quantiques.
- Les ports réseau 989 (ftps-data) et 990 (ftps) ont été ajoutés à la liste des ports interdits afin de bloquer l'attaque ALPACA. Auparavant, pour se protéger contre l'attaque NAT slipstreaming, les ports 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 et 10080 avaient déjà été bloqués.
- Le support des chiffres basés sur l'algorithme 3DES a été arrêté dans TLS. En particulier, le chiffre TLS_RSA_WITH_3DES_EDE_CBC_SHA, vulnérable à l'attaque Sweet32, a été retiré.
- Le support de la distribution Ubuntu 16.04 a été arrêté.
- Une possibilité d'utiliser l'API WebOTP entre différents appareils liés par un compte Google commun a été introduite. WebOTP permet à une application web de lire des codes de confirmation uniques envoyés par SMS. Le changement proposé permet d'obtenir le code de confirmation sur un appareil mobile avec Chrome pour Android et de l'appliquer sur un système de bureau.
- L'API User-Agent Client Hints, développée comme un remplacement de l'en-tête User-Agent, a été étendue. User-Agent Client Hints permet de fournir sélectivement des informations sur des caractéristiques spécifiques du navigateur et du système (version, plateforme, etc.) uniquement après demande. serveurL'utilisateur, pour sa part, peut définir quelles informations peuvent être fournies aux propriétaires de sites Web. Lors de l'utilisation des informations client User-Agent, l'identifiant du navigateur n'est pas transmis sans demande explicite, et par défaut, seuls les paramètres de base sont indiqués, ce qui complique l'identification passive.
La nouvelle version implémente le support du paramètre Sec-CH-UA-Bitness pour retourner des données sur l'architecture de la plateforme, ce qui peut être utilisé pour fournir des fichiers binaires optimisés. Par défaut, il y a l'envoi du paramètre Sec-CH-UA-Platform avec des informations générales sur la plateforme. Dans la valeur UADataValues, retournée lors de l'appel à getHighEntropyValues(), par défaut, sont fournies des informations généralisées si une version détaillée ne peut pas être retournée. Dans l'objet NavigatorUAData, une méthode toJSON a été ajoutée, permettant d'utiliser des constructions comme JSON.stringify(navigator.userAgentData).
- La possibilité de regrouper les ressources en paquets au format Web Bundle a été stabilisée et est proposée par défaut, ce qui est approprié pour faciliter le chargement efficace d'un grand nombre de fichiers associés (styles CSS, JavaScript, images, iframe). Parmi les inconvénients de la prise en charge actuelle des paquets pour les fichiers JavaScript (webpack), que Web Bundle tente de résoudre : dans le cache HTTP, c'est le paquet lui-même qui peut se déposer, mais pas ses composants ; la compilation et l'exécution ne peuvent commencer qu'après le chargement complet du paquet ; les ressources supplémentaires, telles que CSS et images, doivent être codées sous forme de chaînes JavaScript, ce qui entraîne une augmentation de la taille et l'exécution d'une autre étape d'analyse.
- L'API WebXR Plane Detection est activée, fournissant des informations sur des surfaces planes dans un environnement 3D virtuel. L'API mentionnée permet de se passer d'un traitement de données gourmande en ressources, obtenu par l'appel à MediaDevices.getUserMedia(), en utilisant des implémentations propres d'algorithmes de vision par ordinateur. Rappelons que l'API WebXR permet d'uniformiser le fonctionnement avec différentes classes d'appareils de réalité virtuelle, allant des casques 3D stationnaires aux solutions mobiles.
- En mode Origin Trials (fonctionnalités expérimentales nécessitant une activation distincte), plusieurs nouvelles API ont été ajoutées. L'Origin Trial permet aux applications chargées depuis localhost ou 127.0.0.1 d'accéder à l'API spécifiée, ou d'accéder à l'API après enregistrement et obtention d'un jeton spécial, valable pour une durée limitée pour un site spécifique.
- Une API Multi-Screen Window Placement a été proposée, permettant de placer des fenêtres sur n'importe quel écran connecté au système actuel, tout en conservant la position de la fenêtre et en pouvant éventuellement l'agrandir en plein écran. Par exemple, grâce à cette API, une application web de présentation peut organiser l'affichage des diapositives sur un écran, tout en montrant les notes pour le présentateur sur un autre.
- Le header Cross-Origin-Embedder-Policy, qui régule le mode d'isolation Cross-Origin et permet de définir des règles d'utilisation sécurisée de certaines opérations privilégiées sur la page, a été enrichi de la prise en charge du paramètre « credentialless » pour désactiver la transmission d'informations relatives aux identifiants, telles que les cookies et les certificats clients.
- Un overlay avec des éléments de contrôle de fenêtre, tels qu'une zone d'en-tête et des boutons d'extension/repli de la fenêtre, a été institué pour les applications web installables de manière autonome (PWA, Progressive Web Apps) qui gèrent le rendu du contenu de la fenêtre et traitent les entrées. Cet overlay étend la zone disponible pour modification à toute la fenêtre et permet l'ajout de ses propres éléments dans la zone d'en-tête.

- Il est désormais possible de créer des applications PWA pouvant être utilisées comme gestionnaires d'URL. Par exemple, l'application music.example.com peut se déclarer comme gestionnaire de l'URL https://*.music.example.com, et tous les liens externes menant à cette adresse, qu'ils proviennent de messageries ou de clients de messagerie, ouvriront cette application PWA au lieu d'un nouvel onglet dans le navigateur.
- Il est possible de charger des fichiers CSS à l'aide de l'instruction « import » de manière analogue au chargement de modules JavaScript, ce qui est pratique lors de la création de ses propres éléments et évite d'avoir à définir des styles avec du code JavaScript. import sheet from './styles.css' assert { type: 'css' }; document.adoptedStyleSheets = [sheet]; shadowRoot.adoptedStyleSheets = [sheet];
- Un nouveau méthode statique AbortSignal.abort() a été introduite, retournant un objet AbortSignal dont le paramètre aborted est déjà défini. Au lieu d'écrire plusieurs lignes de code pour créer un objet AbortSignal dans un état aborted, il est désormais possible de se contenter d'une seule ligne : « return AbortSignal.abort() ».
- Le composant Flexbox a été amélioré avec le support des mots-clés start, end, self-start, self-end, left et right, ajoutant ainsi des options aux mots-clés center, flex-start et flex-end pour simplifier l'alignement des positions des éléments flex.
- Le constructeur Error() a introduit une nouvelle propriété optionnelle « cause », qui permet de relier facilement les erreurs entre elles. const parentError = new Error('parent'); const error = new Error('parent', { cause: parentError }); console.log(error.cause === parentError); // → true
- La propriété HTMLMediaElement.controlsList a été mise à jour avec un support pour le mode noplaybackrate, permettant de désactiver les éléments de l'interface fournis par le navigateur pour modifier la vitesse de lecture du contenu multimédia.
- Un en-tête Sec-CH-Prefers-Color-Scheme a été ajouté, permettant d'envoyer des informations sur le schéma de couleur préféré de l'utilisateur lors de l'envoi d'une requête, utilisable dans les requêtes média « prefers-color-scheme ». Cela permet au site d'optimiser le chargement des CSS correspondant au schéma sélectionné et d'éviter des changements visibles d'autres schémas.
- La propriété Object.hasOwn a été ajoutée, représentant une version simplifiée de Object.prototype.hasOwnProperty, mise en œuvre sous forme de méthode statique. Object.hasOwn({ prop: 42 }, 'prop') // → true
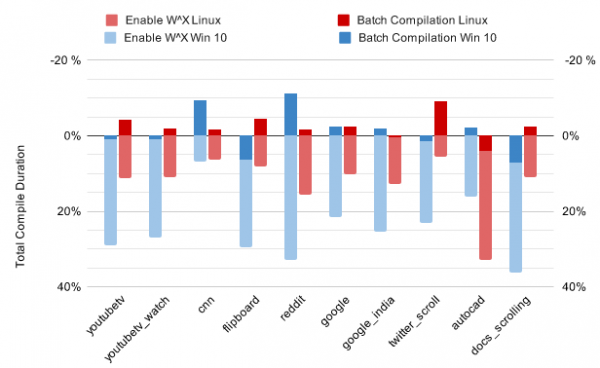
- Le compilateur JIT Sparkplug, conçu pour une compilation brute très rapide, a été mis à jour pour inclure un mode d'exécution par lots, réduisant les frais généraux liés à la commutation de pages mémoire entre les modes écriture et exécution. Sparkplug compile désormais plusieurs fonctions à la fois et appelle mprotect une seule fois pour modifier les droits d'accès de l'ensemble du groupe. Ce mode proposé réduit considérablement le temps de compilation (jusqu'à 44%) sans impact négatif sur les performances d'exécution du JavaScript.

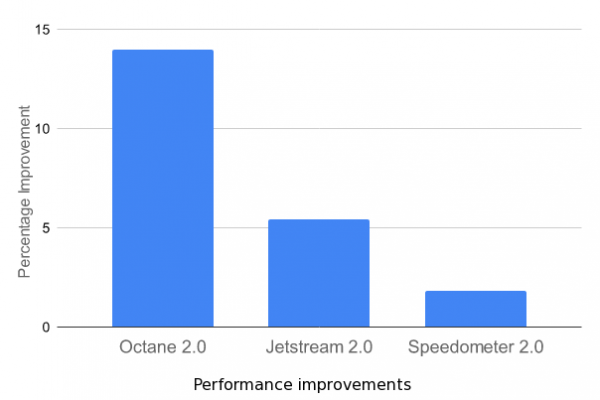
- La version Android désactive les mécanismes de protection intégrés à l moteur V8 contre les attaques par canaux auxiliaires, comme Spectre, jugés moins efficaces que l'isolation des sites dans des processus séparés. Dans la version de bureau, ces mécanismes avaient déjà été désactivés dans la version 70 de Chrome. La désactivation de vérifications superflues a permis d'augmenter la performance de 2 à 15%.

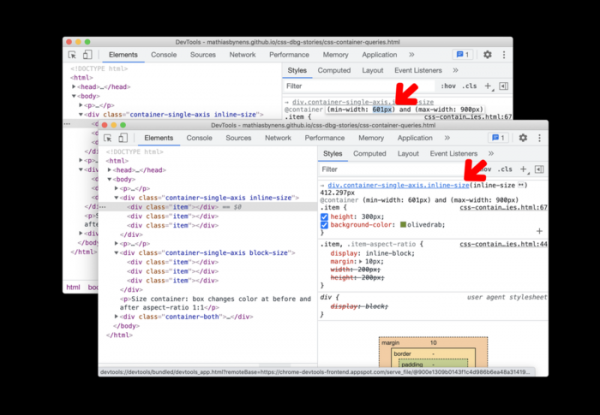
- Des améliorations ont été apportées aux outils pour les développeurs web. Dans le mode d'inspection des feuilles de style, il est désormais possible d'éditer des requêtes générées par l'expression @container. Dans le mode d'inspection réseau, un aperçu des ressources au format Web bundle a été ajouté. Dans la console web, des options pour copier des lignes sous forme de littéraux JavaScript ou JSON ont été ajoutées au menu contextuel. Le débogage des erreurs liées au CORS (Cross-Origin Resource Sharing) a été simplifié.

En plus des nouveautés et des corrections de bugs, la nouvelle version a corrigé 27 vulnérabilités. De nombreuses vulnérabilités ont été détectées grâce à des tests automatisés utilisant des outils tels qu'AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucun problème critique permettant de contourner tous les niveaux de protection du navigateur et d'exécuter du code sur le système en dehors d'un environnement sandbox n'a été identifié. Dans le cadre du programme de récompense financière pour la découverte de vulnérabilités pour la version actuelle, Google a versé 19 primes d'un montant total de 136 500 dollars (trois primes de 20 000 $, une prime de 15 000 $, trois primes de 10 000 $, une prime de 7 500 $, trois primes de 5 000 $ et trois primes de 3 000 $). La taille de cinq primes n'a pas encore été déterminée.
Source : opennet.ru
