

La version 93 du navigateur web Firefox a été lancée. De plus, des mises à jour pour les branches de support à long terme ont été formées — 78.15.0 et 91.2.0. La branche Firefox 94 a été mise en phase de test bêta, avec un lancement prévu pour le 2 novembre.
Les principales nouveautés :
- La prise en charge du format d'image AVIF (AV1 Image Format) est activée par défaut, utilisant des technologies de compression intra-image du codec vidéo AV1. Les espaces colorimétriques à pleine et limitée gamme de couleurs sont pris en charge, ainsi que des opérations de transformation (rotation et miroir). L'animation n'est pas encore supportée. Pour configurer la conformité à la spécification dans about:config, un paramètre « image.avif.compliance_strictness » a été proposé. La valeur de l'en-tête HTTP ACCEPT a été modifiée par défaut en « image/avif,image/webp,*/* ».
- Le moteur WebRender est devenu obligatoire, développé en langage Rust, permettant une augmentation significative de la vitesse de rendu et une réduction de la charge sur le CPU en déléguant au GPU les opérations de rendu du contenu de la page, réalisées via des shaders exécutés dans le GPU. Pour les systèmes avec des cartes graphiques anciennes ou des pilotes graphiques problématiques, WebRender utilise un mode de rasterisation logicielle (gfx.webrender.software=true). Le support de l'option pour désactiver WebRender (gfx.webrender.force-legacy-layers et MOZ_WEBRENDER=0) a été arrêté.
- La prise en charge du protocole Wayland a été améliorée. Une couche a été ajoutée pour résoudre des problèmes de presse-papiers dans des environnements basés sur le protocole Wayland. D'autres modifications permettent d'éliminer le scintillement lors du déplacement d'une fenêtre vers le bord de l'écran dans des configurations à plusieurs moniteurs lors de l'utilisation de Wayland.
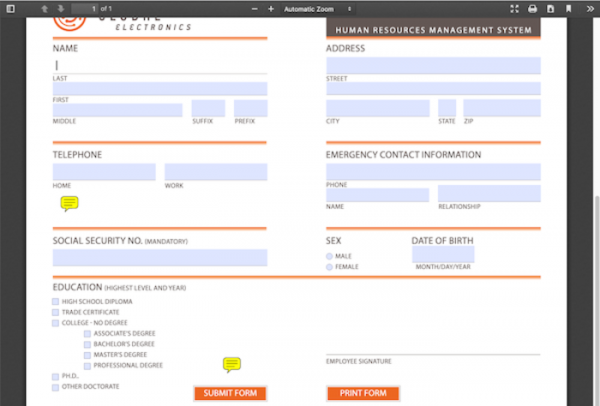
- Le visualisateur PDF intégré a été amélioré avec la possibilité d'ouvrir des documents contenant des formulaires interactifs XFA, généralement utilisés dans divers formulaires électroniques des banques et des institutions gouvernementales.

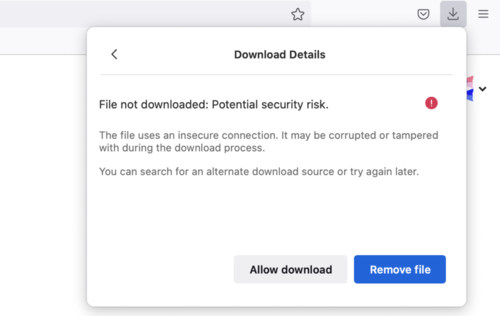
- La protection contre le téléchargement de fichiers transmis par HTTP sans cryptage, mais initiés à partir de pages ouvertes en HTTPS, est activée. De tels téléchargements ne sont pas protégés contre le détournement en raison du contrôle du trafic en transit, mais puisqu'ils sont effectués via des pages ouvertes en HTTPS, l'utilisateur peut avoir une fausse impression de sécurité. Lors de la tentative de téléchargement de telles données, un avertissement sera affiché, permettant à l'utilisateur d'annuler le blocage s'il le souhaite. De plus, le téléchargement de fichiers à partir d'iframes isolés qui ne spécifient pas clairement l'attribut allow-downloads est désormais interdit et sera silencieusement bloqué.

- La mise en œuvre du mécanisme SmartBlock, destiné à résoudre les problèmes sur les sites causés par le blocage des scripts externes en mode de navigation privée ou lors de l'activation du blocage renforcé de contenu indésirable (strict), a été améliorée. SmartBlock remplace automatiquement les scripts de suivi par des faux qui garantissent un chargement correct du site. Les faux sont préparés pour certains scripts de suivi populaires figurant sur la liste de Disconnect. La nouvelle version inclut le blocage adaptatif des scripts Google Analytics, des scripts des réseaux publicitaires Google et des widgets des services Optimizely, Criteo et Amazon TAM.
- Dans les modes de navigation privée et de blocage renforcé de contenu indésirable (strict), une protection supplémentaire pour l'en-tête HTTP « Referer » a été activée. Dans ces modes, il est désormais interdit aux sites d'inclure via l'en-tête Referrer-Policy des politiques « no-referrer-when-downgrade », « origin-when-cross-origin » et « unsafe-url », permettant de contourner les paramètres par défaut et de renvoyer aux sites tiers l'URL complète dans l'en-tête « Referer ». Rappelons qu'avec Firefox 87, afin de bloquer les potentielles fuites de données sensibles, la politique « strict-origin-when-cross-origin » a été activée par défaut, impliquant la suppression des chemins et des paramètres de « Referer » lors de l'envoi de requêtes à d'autres hôtes lors de l'accès via HTTPS, le renvoi d'un « Referer » vide lors du passage de HTTPS à HTTP, et l'envoi d'un « Referer » complet pour les redirections internes au sein d'un même site. Toutefois, l'efficacité de ce changement était remise en question, car les sites pouvaient manipuler Referrer-Policy pour retrouver l'ancien comportement.
- La plateforme Windows prend en charge l'exportation automatique des onglets de la mémoire lorsque le niveau de mémoire libre dans le système atteint des valeurs critiques. En premier lieu, les onglets qui consomment le plus de mémoire et qui n'ont pas été consultés depuis longtemps sont exportés. Lorsque vous revenez à un onglet exporté, son contenu est automatiquement rechargé. Cette fonctionnalité devrait être ajoutée à Linux dans une des prochaines versions.
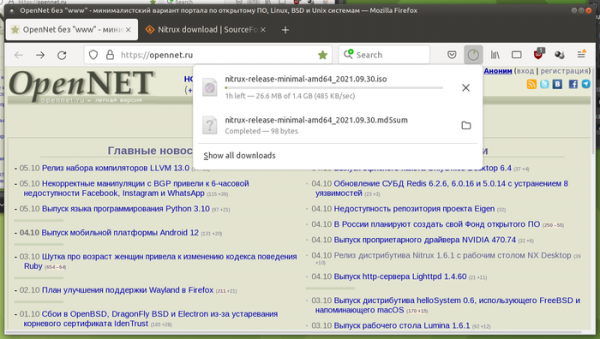
- La conception du panneau contenant la liste des téléchargements a été harmonisée avec le style visuel général de Firefox.

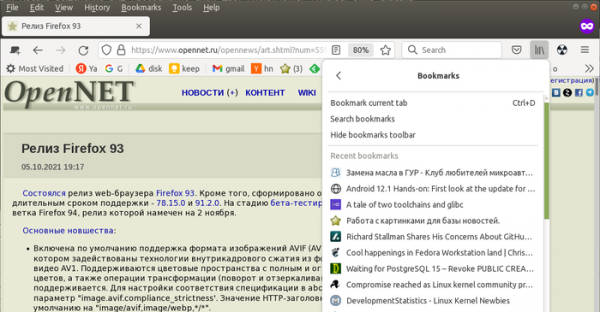
- En mode compact, les marges entre les éléments du menu principal, le menu overflow, les favoris et l'historique des visites ont été réduites.

- L'algorithme SHA-256 a été ajouté à la liste des algorithmes pouvant être utilisés pour l'authentification HTTP (HTTP Authentication) (auparavant, seul MD5 était pris en charge).
- Les chiffres de TLS utilisant l'algorithme 3DES sont désactivés par défaut. Par exemple, le jeu de chiffres TLS_RSA_WITH_3DES_EDE_CBC_SHA est vulnérable à l'attaque Sweet32. Le retour du support de 3DES est possible avec une autorisation explicite dans les paramètres des anciennes versions de TLS.
- Sur la plateforme macOS, un problème de perte de sessions lors du lancement de Firefox à partir d'un fichier « .dmg » a été résolu.
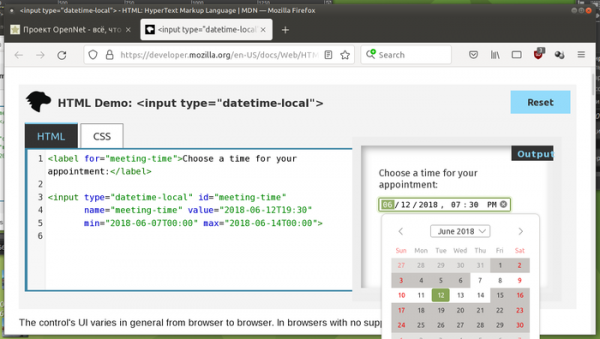
- Une interface utilisateur a été mise en place pour un saisie claire de la date et de l'heure pour l'élément web-form .
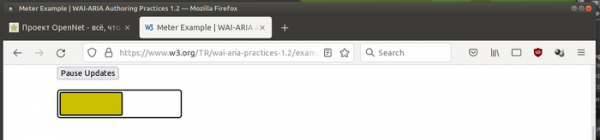
- Pour les éléments avec l'attribut aria-label ou aria-labelledby, un rôle meter (role="meter") a été réalisé, permettant de créer des indicateurs de valeurs numériques changeant dans une certaine plage (par exemple, des indicateurs de charge de batterie).

- Le mot-clé « small-caps » a été ajouté à la propriété CSS font-synthesis.
- La méthode Intl.supportedValuesOf() a été mise en œuvre, retournant un tableau des calendriers, monnaies, systèmes de numérotation et unités de mesure pris en charge.
- Pour les classes, il est désormais possible d'appliquer des blocs d'initialisation statiques pour regrouper du code qui s'exécute une seule fois lors du traitement de la classe : class C { // Ce bloc sera exécuté lors du traitement de la classe elle-même static { console.log("Bloc statique de C"); } }
- La prise en charge de l'appel de HTMLElement.attachInternals a été ajoutée pour accéder à des méthodes supplémentaires de gestion de formulaire.
- L'attribut shadowRoot a été ajouté à la méthode ElementInternals, permettant aux éléments personnalisés d'accéder à leur propre racine distincte dans le Shadow DOM, indépendamment de l'état.
- La méthode createImageBitmap() a ajouté le support des propriétés imageOrientation et premultiplyAlpha.
- Ajout d'une fonction globale reportError() permettant aux scripts d'afficher des erreurs dans la console, en émulant l'apparition d'une exception non interceptable.
- Améliorations dans la version pour la plateforme Android :
- Lors du lancement sur des tablettes, des boutons « avancer », « reculer » et « recharger la page » ont été ajoutés à la barre.
- Le remplissage automatique des identifiants et mots de passe dans les formulaires web est activé par défaut.
- Il est désormais possible d'utiliser Firefox comme gestionnaire de mots de passe pour compléter les identifiants et mots de passe dans d'autres applications (à activer via « Paramètres » > « Identifiants et mots de passe » > « Remplissage automatique dans d'autres applications »).
- Ajout de la page « Paramètres » > « Identifiants et mots de passe » > « Identifiants enregistrés » > « Ajouter un identifiant » pour ajouter manuellement des informations d'identification dans le gestionnaire de mots de passe.
- Ajout de la page « Paramètres » > « Collecte de données » > « Études et désactivation » permettant de renoncer à participer aux tests des fonctionnalités expérimentales.
En plus des nouvelles fonctionnalités et corrections de bugs, Firefox 93 a corrigé 13 vulnérabilités, dont 10 qualifiées de graves. 9 vulnérabilités (regroupées sous CVE-2021-38500, CVE-2021-38501 et CVE-2021-38499) sont causées par des problèmes de gestion de la mémoire, comme les débordements de tampon et l'accès à des zones mémoire déjà libérées. Potentiellement, ces problèmes peuvent conduire à l'exécution de code malveillant lors de l'ouverture de pages spécialement conçues.
La version bêta de Firefox 94 introduit une nouvelle page de service « about:unloads » où l'utilisateur peut forcer le déchargement de certains onglets pour réduire la consommation de mémoire, sans les fermer (le contenu sera rechargé lors du passage à l'onglet).
Source : opennet.ru
