

Une nouvelle version du système Arkime 3.1 a été préparée pour capturer, stocker et indexer des paquets réseau, fournissant des outils pour une évaluation visuelle des flux de trafic et la recherche d'informations liées à l'activité réseau. Initialement, le projet a été développé par AOL dans le but de créer une alternative open-source et déployable sur ses propres serveurs, capable de traiter le trafic à des vitesses allant jusqu'à des dizaines de gigabits par seconde. Le code du composant de capture de trafic est écrit en C, tandis que l'interface est réalisée en Node.js/JavaScript. Les sources sont distribuées sous la licence Apache 2.0. Le système est compatible avec Linux et FreeBSD. Des packages prêts à l'emploi ont été préparés pour Arch, CentOS et Ubuntu.
Arkime comprend des outils pour la capture et l'indexation du trafic au format PCAP standard, ainsi que des moyens pour accéder rapidement aux données indexées. L'utilisation du format PCAP simplifie considérablement l'intégration avec les analyseurs de trafic existants, tels que Wireshark. Le volume de données stockées est limité uniquement par la taille du tableau de disques disponible. Les métadonnées sur les sessions sont indexées dans un cluster basé sur le moteur Elasticsearch.
Pour l'analyse des informations accumulées, une interface web est proposée, permettant la navigation, la recherche et l'exportation d'échantillons. L'interface web comprend plusieurs modes de visualisation — des statistiques générales, une carte des connexions et des graphiques illustrant les changements d'activité réseau aux outils pour explorer des sessions individuelles, analyser l'activité par protocole utilisé et décomposer les données à partir des dumps PCAP. Une API est également fournie, permettant de transmettre dans des applications tierces des données sur les paquets capturés au format PCAP et les sessions analysées au format JSON.
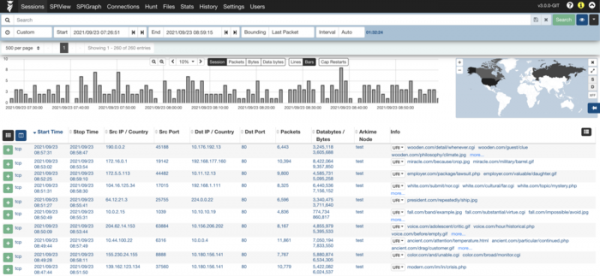
Arkime se compose de trois composants de base :
- Le système de capture de trafic est une application multithread en C pour surveiller le trafic, écrire des dumps au format PCAP sur le disque, analyser les paquets capturés et envoyer les métadonnées des sessions (SPI, Stateful Packet Inspection) et des protocoles vers un cluster Elasticsearch. Il est possible de stocker des fichiers PCAP de manière chiffrée.
- Une interface web basée sur la plateforme Node.js, qui s'exécute sur chaque le serveur capture de trafic et traite les demandes liées à l'accès aux données indexées et à la transmission de fichiers PCAP via l'API.
- Stockage de métadonnées basé sur Elasticsearch.
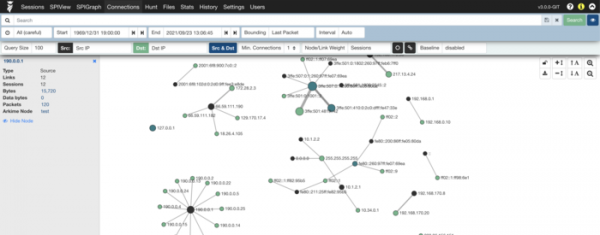
Dans cette nouvelle version :
- Ajout de la prise en charge des protocoles IETF QUIC, GENEVE, VXLAN-GPE.
- Ajout de la prise en charge du type Q-in-Q (Double VLAN), permettant d'encapsuler des étiquettes VLAN dans des étiquettes de niveau 2 afin d'élargir le nombre de VLAN jusqu'à 16 millions.
- Ajout de la prise en charge des types de champs « float ».
- Le module d'enregistrement dans Amazon Elastic Compute Cloud a été mis à jour pour utiliser le protocole IMDSv2 (Instance Metadata Service).
- Le code a été refactorisé pour ajouter des tunnels UDP.
- Ajout de la prise en charge de elasticsearchAPIKey et elasticsearchBasicAuth.
Source : opennet.ru
