La version 1.2.0 de l'outil Nzyme est désormais disponible, conçu pour surveiller le trafic des réseaux sans fil afin de détecter les activités malveillantes, le déploiement de points d'accès falsifiés, les connexions non autorisées et la réalisation d'attaques typiques. Le code du projet est écrit en Java et est distribué sous la licence SSPL (Server Side Public License), qui est basée sur l'AGPLv3, mais n'est pas ouverte en raison des exigences discriminatoires concernant l'utilisation du produit dans des services cloud.
La capture de trafic se fait en mettant l'adaptateur sans fil en mode surveillance des trames réseau transitant. Il est possible de transmettre les trames réseau interceptées vers le système Graylog pour un stockage à long terme au cas où les données seraient nécessaires pour l'analyse des incidents et des actions malveillantes. Par exemple, le logiciel permet de détecter l'apparition de points d'accès non autorisés et, en cas de tentative de compromission du réseau sans fil, il montrera qui a été la cible de l'attaque et quels utilisateurs ont été compromis.
Le système peut générer plusieurs types d'alertes, ainsi que prendre en charge différentes méthodes de détection d'activités anormales, y compris la vérification des composants du réseau par des identifiants fingerprint et la création de leurres. La génération d'alertes est supportée lors de violations de la topologie du réseau (par exemple, l'apparition d'un BSSID auparavant inconnu), de modifications des paramètres de sécurité du réseau (par exemple, changement des modes de cryptage), de la détection de la présence d'appareils typiques pour réaliser des attaques (par exemple, WiFi Pineapple), de l'enregistrement d'accès au leurre ou de la détermination de modifications anormales du comportement (par exemple, lors de l'apparition de trames individuelles avec un niveau de signal atypiquement faible ou de violations des seuils d'intensité des paquets).
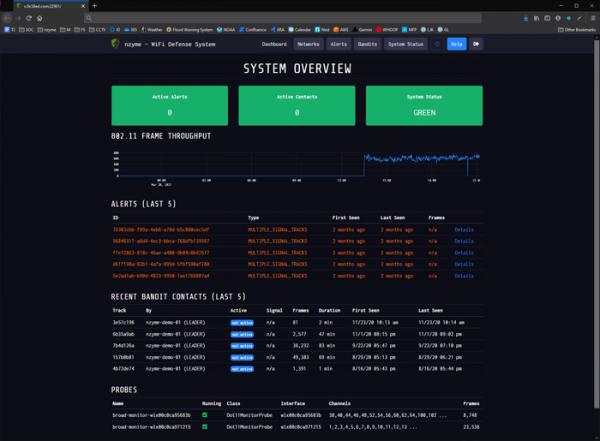
En plus de l'analyse des activités malveillantes, le système peut être utilisé pour une surveillance générale des réseaux sans fil, ainsi que pour la détection physique des sources des anomalies détectées grâce à l'utilisation de trackers, permettant de localiser progressivement un appareil sans fil malveillant sur la base d'attributs spécifiques et de variations du niveau de signal. La gestion s'effectue via une interface web.
Dans la nouvelle version :
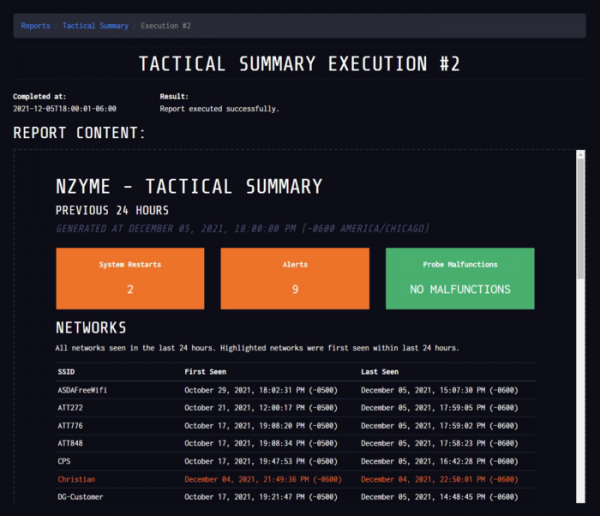
- Ajout de la prise en charge de la génération et de l'envoi par e-mail de rapports sur les anomalies détectées, les réseaux et l'état général.

- Ajout de la prise en charge des alertes concernant les tentatives d'attaques visant à bloquer le fonctionnement des caméras de surveillance, basées sur l'envoi massif de paquets de désauthentification.
- Ajout de la prise en charge des alertes concernant l'identification de SSID inédits.
- Ajout de la prise en charge des alertes sur des pannes du système de surveillance, par exemple lors de la déconnexion de l'adaptateur sans fil de l'ordinateur exécutant Nzyme.
- Amélioration de la compatibilité avec les réseaux basés sur WPA3.
- Ajout de la possibilité de définir des gestionnaires de rappel pour réagir à une alerte (par exemple, pour enregistrer des informations sur les anomalies dans un fichier journal).
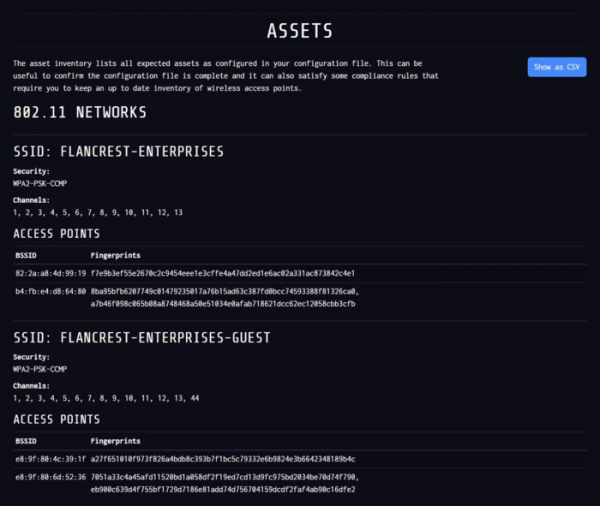
- Ajout d'une liste d'inventaire des ressources, affichant les paramètres des réseaux déployés qui sont surveillés.

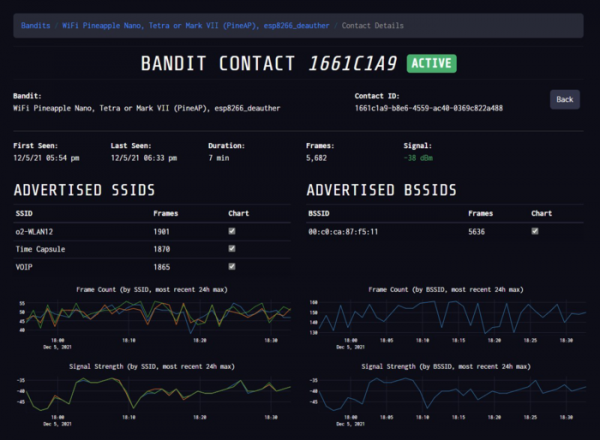
- Ajout d'une page de profil de l'attaquant, fournissant des informations sur les systèmes et points d'accès avec lesquels l'attaquant a interagi, ainsi que des statistiques sur le niveau du signal et les trames envoyées.

Source : opennet.ru