

La version spécialisée du navigateur Tor Browser 11.0.2 a été lancée, axée sur la protection de l'anonymat, de la sécurité et de la confidentialité. En utilisant Tor Browser, tout le trafic est redirigé uniquement via le réseau Tor, et il n'est pas possible de se connecter directement via la connexion réseau standard du système actuel, ce qui empêche de retracer l'adresse IP réelle de l'utilisateur (en cas de piratage du navigateur, les attaquants peuvent accéder aux paramètres système du réseau, donc pour bloquer complètement les fuites potentielles, il est conseillé d'utiliser des produits comme Whonix). Les versions de Tor Browser sont préparées pour Linux, Windows et macOS.
Pour assurer une protection supplémentaire, Tor Browser intègre l'extension HTTPS Everywhere, permettant de chiffrer le trafic sur tous les sites où cela est possible. Pour réduire les menaces d'attaques utilisant JavaScript et bloquer par défaut les plugins, l'extension NoScript est incluse. Des transports alternatifs sont utilisés pour lutter contre le blocage et l'inspection du trafic. Pour se protéger contre la révélation de caractéristiques spécifiques à un visiteur, les API WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices et screen.orientation sont désactivées ou limitées, ainsi que les outils de télémétrie, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, « link rel=preconnect », et libmdns a été modifié.
La nouvelle version a été synchronisée avec la base de code de Firefox 91.4.0, qui a corrigé 15 vulnérabilités, dont 10 qualifiées de critiques. Sept des vulnérabilités étaient dues à des problèmes de gestion de la mémoire, tels que des débordements de tampon et des accès à des zones de mémoire déjà libérées, et pourraient potentiellement permettre l'exécution de code malveillant en ouvrant des pages spécialement conçues. Certains polices ttf ont été exclues de la version pour la plateforme Linux, car leur utilisation entraînait des problèmes de rendu de texte dans les éléments d'interface sous Fedora Linux. Le paramètre « network.proxy.allow_bypass », qui régule l'activité de protection contre l'utilisation incorrecte de l'API Proxy dans les extensions, a été désactivé. Pour le transport obfs4, un nouveau porteur « deusexmachina » a été activé par défaut.
Entre-temps, l'histoire du blocage de Tor en Russie se poursuit. Le Roskomnadzor a modifié le registre des sites interdits. domaines À partir de «www.torproject.org», sur «*.torproject.org», la liste des adresses IP à bloquer a été élargie. En raison de ce changement, la plupart des sous-domaines du projet Tor ont été bloqués, y compris blog.torproject.org, gettor.torproject.org et support.torproject.org. Le forum.torproject.net, hébergé sur l'infrastructure Discourse, reste accessible. gitlab.torproject.org et lists.torproject.org sont partiellement accessibles, après avoir d'abord perdu l'accès, mais ont été restaurés, probablement après un changement d'adresses IP (gitlab pointe maintenant vers l'hôte gitlab-02.torproject.org).
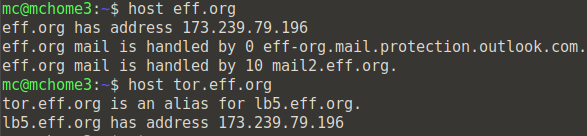
Aucune suspension des passerelles et nœuds du réseau Tor, ainsi que de l'hôte ajax.aspnetcdn.com (CDN de Microsoft), utilisé dans le transport meek-asure, n'a été signalée. Il semble que les expériences de blocage des nœuds du réseau Tor aient cessé après le blocage du site Tor. La situation est complexe avec le miroir tor.eff.org, qui continue de fonctionner. En effet, le miroir tor.eff.org est lié au même une adresse IP, qui est utilisé pour le domaine eff.org de l'organisation EFF (Electronic Frontier Foundation), donc le blocage de tor.eff.org entraînerait un blocage partiel du site de l'organisation de défense des droits humains bien connue.
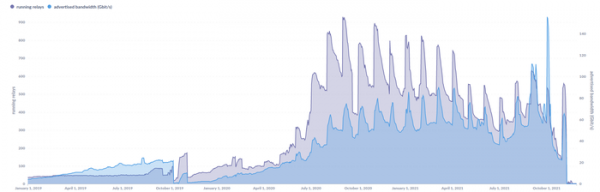
On peut également noter la publication d'un nouveau rapport sur les possibles tentatives de dé-anonymisation des utilisateurs de Tor, liées à un groupe nommé KAX17, identifié par une adresse email de contact fictive spécifique dans les paramètres des nœuds. Au cours de septembre et octobre, le projet Tor a bloqué 570 nœuds potentiellement malveillants. À son apogée, le groupe KAX17 a réussi à prendre le contrôle de 900 nœuds dans le réseau Tor, hébergés chez 50 fournisseurs différents, ce qui représente environ 14 % du nombre total de relais (pour comparaison, en 2014, les attaquants ont réussi à contrôler presque la moitié des relais Tor, tandis qu'en 2020, ils ont contrôlé 23,95 % des nœuds de sortie).
Placer un grand nombre de nœuds contrôlés par un seul opérateur permet de dé-anonymiser les utilisateurs grâce à une attaque de type Sybil, qui peut être réalisée si les attaquants contrôlent le premier et le dernier nœud de la chaîne d'anonymisation. Le premier nœud dans la chaîne Tor connaît l'adresse IP de l'utilisateur, tandis que le dernier connaît l'adresse IP de la ressource demandée, ce qui permet de dé-anonymiser la requête en ajoutant, du côté du nœud d'entrée, une certaine étiquette cachée dans les en-têtes des paquets qui restent inchangés tout au long de la chaîne d'anonymisation, et en analysant cette étiquette du côté du nœud de sortie. En ayant des nœuds de sortie contrôlés, les attaquants peuvent également modifier le trafic non chiffré, par exemple, en supprimant les redirections vers les versions HTTPS des sites et en interceptant le contenu non chiffré.
Selon les représentants du réseau Tor, la majorité des nœuds supprimés à l'automne étaient utilisés uniquement comme nœuds intermédiaires, sans être employés pour traiter les requêtes entrantes et sortantes. Des chercheurs notent que les nœuds étaient de toutes catégories et que la probabilité de se retrouver sur un nœud d'entrée contrôlé par le groupe KAX17 était de 16 %, tandis que pour un nœud de sortie, elle était de 5 %. Mais même si tel est le cas, la probabilité globale qu'un utilisateur soit simultanément sur un nœud d'entrée et un nœud de sortie du groupe de 900 nœuds contrôlés par KAX17 est estimée à 0,8 %. Il n'existe pas de preuves directes de l'utilisation des nœuds KAX17 pour réaliser des attaques, mais de telles attaques ne peuvent être exclues potentiellement.
Source : opennet.ru
