

La version légère du serveur http lighttpd 1.4.64 a été publiée. Cette nouvelle version présente 95 modifications, y compris l'application de changements des valeurs par défaut précédemment planifiés et un nettoyage des fonctionnalités obsolètes :
- Le délai par défaut pour les opérations de redémarrage/fermeture gracieuse a été réduit de l'infini à 8 secondes. Ce délai peut être configuré avec l'option « server.graceful-shutdown-timeout ».
- Un passage à une compilation utilisant la bibliothèque PCRE2 (—with-pcre2) a été effectué, pour revenir à l'ancienne variante PCRE, l'option « —with-pcre » peut être utilisée.
- Modules précédemment déclarés obsolètes retirés :
- mod_geoip (utiliser mod_maxminddb à la place),
- mod_authn_mysql (utiliser mod_authn_dbi à la place),
- mod_mysql_vhost (utiliser mod_vhostdb_dbi à la place),
- mod_cml (utiliser mod_magnet à la place),
- mod_flv_streaming (devenu obsolète après la fin de vie d'Adobe Flash),
- mod_trigger_b4_dl (utiliser un remplacement en Lua à la place).
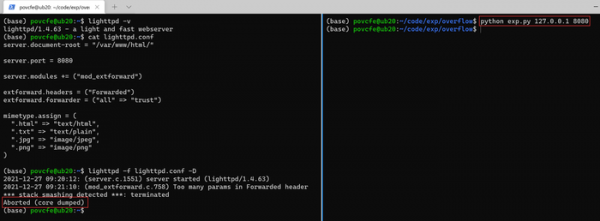
Dans lighttpd 1.4.64, une vulnérabilité (CVE-2022-22707) dans le module mod_extforward a également été corrigée, entraînant un débordement de mémoire tampon de 4 octets lors du traitement des données dans l'en-tête HTTP Forwarded. Selon les développeurs, le problème est limité à un déni de service et permet de provoquer à distance une fermeture de processus en arrière-plan. L'exploitation est possible uniquement lorsqu'un gestionnaire de l'en-tête Forwarded est activé et ne se manifeste pas dans la configuration par défaut.
Source : opennet.ru
