

La version de la distribution Kali Linux 2022.1 a été lancée, destinée à tester les systèmes pour détecter des vulnérabilités, réaliser des audits, analyser les informations résiduelles et identifier les conséquences des attaques des malfaiteurs. Tous les travaux originaux réalisés dans le cadre de la distribution sont sous licence GPL et disponibles via un dépôt Git public. Plusieurs versions d'images ISO ont été préparées, d'une taille de 471 Mo, 2,8 Go, 3,5 Go et 9,4 Go. Les compilations sont disponibles pour les architectures i386, x86_64, ARM (armhf et armel, Raspberry Pi, Banana Pi, Chromebook ARM, Odroid). Le bureau Xfce est proposé par défaut, mais KDE, GNOME, MATE, LXDE et Enlightenment e17 sont pris en charge en option.
Kali inclut l'un des ensembles d'outils les plus complets pour les professionnels de la sécurité informatique : des outils pour tester les applications Web et pénétrer les réseaux sans fil aux programmes pour lire les données des puces RFID d'identification. Le pack comprend une collection d'exploits et plus de 300 utilitaires spécialisés pour tester la sécurité, tels que Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. En outre, la distribution inclut des outils pour accélérer le craquage de mots de passe (Multihash CUDA Brute Forcer) et des clés WPA (Pyrit) en utilisant les technologies CUDA et AMD Stream, permettant d'utiliser les GPU des cartes graphiques NVIDIA et AMD pour effectuer des opérations de calcul.
Dans cette nouvelle version :
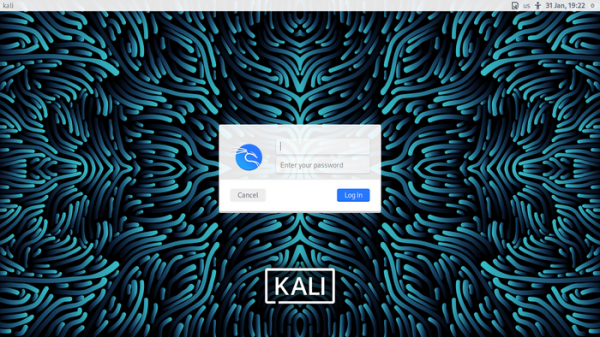
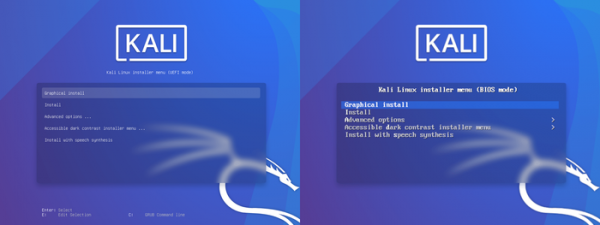
- L'apparence du processus de démarrage, de l'écran de connexion et de l'installateur a été mise à jour.

- Le menu de démarrage a été retravaillé. Les options du menu de démarrage ont été unifiées pour les systèmes UEFI et BIOS, ainsi que pour différentes versions des images ISO (installer, live et netinstall).

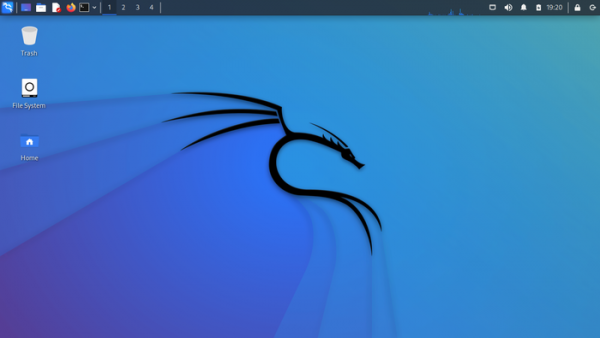
- De nouveaux fonds d'écran avec le logo de la distribution ont été proposés.

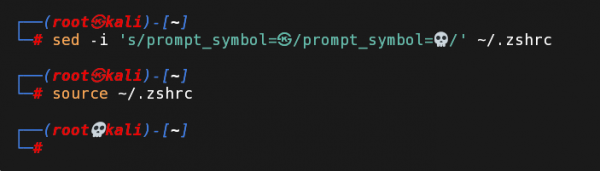
- L'invite de commande du shell zsh a été modernisée. Par défaut, les informations sur les codes de retour et le nombre de processus en arrière-plan, qui pouvaient être gênantes pendant le travail, sont masquées. Lors de l'utilisation des droits root, l'icône ㉿ remplace 💀.

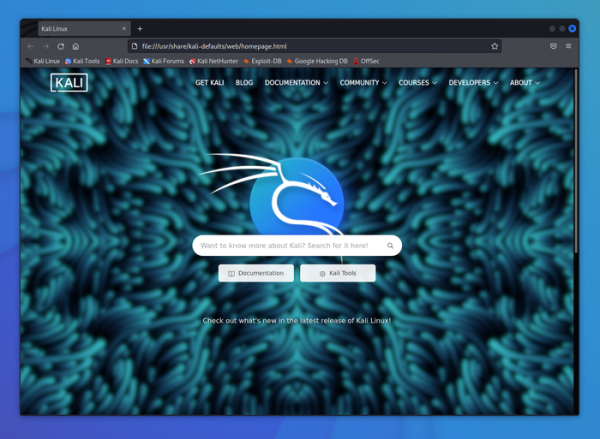
- La page par défaut affichée dans le navigateur a été refaite, avec des liens vers la documentation et les utilitaires, ainsi qu'une fonction de recherche.

- Une version complète appelée « kali-linux-everything » a été ajoutée, incluant tous les paquets disponibles (sauf Kaboxer) pour une installation autonome sur des systèmes sans connexion réseau. La taille de cette version est de 9,4 Go et elle est disponible au téléchargement uniquement via BitTorrent.
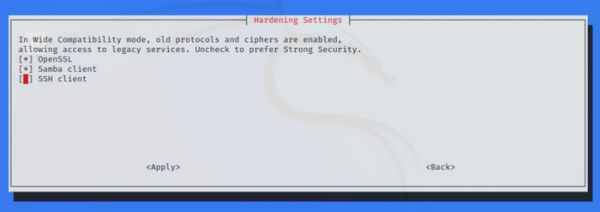
- Dans l'utilitaire kali-tweaks, une nouvelle section « Hardening » a été proposée, permettant de modifier les paramètres du client SSH pour améliorer la compatibilité avec les anciens systèmes (rétrocompatibilité des anciens algorithmes et chiffrements).

- La compatibilité avec les plateformes de virtualisation VMware a été améliorée lors de l'exécution de Kali en tant qu'invité en utilisant un bureau basé sur i3 (kali-desktop-i3). Dans de tels environnements, la prise en charge du presse-papiers et de l'interface glisser-déposer est activée par défaut.
- Le synthétiseur vocal pour le soutien des personnes malvoyantes a été réintégré dans le noyau.
- Nouveaux utilitaires ajoutés :
- dnsx est un outil pour travailler avec DNS, permettant d'envoyer simultanément des requêtes à plusieurs serveurs DNS.
- email2phonenumber — un utilitaire OSINT pour déterminer un numéro de téléphone à partir d'un email en analysant les informations sur l'utilisateur disponibles dans des sources ouvertes.
- naabu — un utilitaire simple pour le scan de ports.
- nuclei — système de scan réseau qui prend en charge des modèles.
- PoshC2 — un framework pour l'organisation de la gestion avec serveurs Command & Control (C2), prenant en charge le travail via un proxy.
- proxify — un proxy pour HTTP/HTTPS, permettant d'intercepter et de manipuler le trafic.
- Des packages feroxbuster et ghidra ont été ajoutés aux builds pour l'architecture ARM. Les problèmes de fonctionnement du Bluetooth sur les cartes Raspberry Pi ont été résolus.
- Un release de NetHunter 2022.1 a été préparé, un environnement pour appareils mobiles basé sur la plateforme Android avec une sélection d'outils pour tester des systèmes face à des vulnérabilités. Avec NetHunter, il est possible de vérifier des attaques spécifiques aux appareils mobiles, par exemple, en émulant le fonctionnement de périphériques USB (BadUSB et HID Keyboard — émulation d'un adaptateur USB réseau pouvant être utilisé pour des attaques MITM, ou d'un clavier USB réalisant une substitution de caractères) et la création de points d'accès trompeurs (MANA Evil Access Point). NetHunter s'installe dans l'environnement standard de la plateforme Android sous la forme d'une image chroot, dans laquelle une version spécialement adaptée de Kali Linux s'exécute.
Source : opennet.ru
