

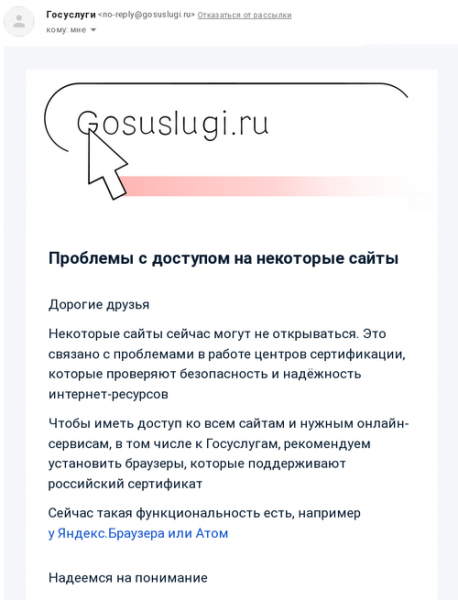
Les utilisateurs du portail des services publics de la Fédération de Russie (gosuslugi.ru) ont reçu une notification concernant la création d'une autorité de certification d'État avec son propre certificat TLS racine, qui n'est pas inclus dans les dépôts de certificats racine des systèmes d'exploitation et des navigateurs principaux. Les certificats sont délivrés sur une base volontaire aux personnes morales et visent à être utilisés en cas de révocation ou de non-renouvellement des certificats TLS en raison de sanctions. Par exemple, les autorités de certification sous juridiction américaine, telles que DigiCert, ont cessé de délivrer des certificats pour les sites des organisations figurant sur la liste de sanctions.
Actuellement, le certificat racine d'État est intégré uniquement dans les produits Yandex.Browser et Atom. Pour établir la confiance envers les sites utilisant des certificats de l'autorité de certification d'État, dans d'autres navigateurs, il est nécessaire d'ajouter manuellement le certificat racine au dépôt de certificats du système ou du navigateur.
Parmi les sites ayant déjà obtenu des certificats TLS d'État, on trouve diverses banques (Sber, VTB, BC) et des organisations et projets affiliés aux structures gouvernementales. Cependant, au moment de la rédaction de l'actualité, les sites principaux de Sber et de VTB continuent d'utiliser des certificats TLS traditionnels, soutenus par tous les navigateurs, mais certains sous-domaines (par exemple, online-alpha.vtb.ru) ont déjà été transférés vers le nouveau certificat.
En cas d'imposition de la nouvelle autorité de certification ou de découverte de faits d'abus, tels que la création d'attaques MITM, il est probable que les fabricants des navigateurs Firefox, Chrome, Edge et Safari prennent des mesures pour ajouter le certificat racine problématique à la liste des certificats révoqués, comme cela a déjà été fait avec le certificat introduit pour intercepter le trafic HTTPS au Kazakhstan.
Source : opennet.ru
