

La publication de la version 1.0 du cadre TUF (The Update Framework) offre des outils pour une vérification sécurisée de la disponibilité et du téléchargement des mises à jour. L'objectif principal du projet est de protéger le client contre les attaques typiques sur les dépôts et les infrastructures, y compris la lutte contre la promotion par des acteurs malveillants de mises à jour fictives, créées après avoir accès aux clés pour générer des signatures numériques ou compromettre le dépôt. Le projet est développé sous l'égide de la Linux Foundation et est utilisé pour améliorer la sécurité de la livraison des mises à jour dans des projets tels que Docker, Fuchsia, Automotive Grade Linux, Bottlerocket et PyPI (l'inclusion de la vérification des téléchargements et des métadonnées dans PyPI est attendue prochainement). Le code de référence de l'implémentation de TUF est écrit en Python et est distribué sous la licence Apache 2.0.
Le projet développe une série de bibliothèques, de formats de fichiers et d'utilitaires qui peuvent facilement s'intégrer dans les systèmes de mise à jour d'applications existants, fournissant une protection en cas de compromission des clés du côté des développeurs de logiciels. Pour utiliser TUF, il suffit d'ajouter les métadonnées nécessaires dans le dépôt et d'intégrer les procédures fournies par TUF dans le code client pour le téléchargement et la vérification des fichiers.
Le cadre TUF prend en charge les tâches de vérification de l'apparition de mises à jour, de téléchargement de mises à jour et de vérification de leur intégrité. Le système d'installation des mises à jour ne se chevauche pas directement avec les métadonnées supplémentaires, dont la vérification et le téléchargement sont pris en charge par TUF. Pour l'intégration avec des applications et des systèmes d'installation de mises à jour, une API de bas niveau est proposée pour accéder aux métadonnées et une implémentation API client de haut niveau ngclient, prête à être intégrée avec des applications.
Parmi les attaques auxquelles TUF peut faire face, on note la substitution de versions anciennes déguisées en mises à jour dans le but de bloquer la correction des vulnérabilités dans les logiciels ou de ramener l'utilisateur à une ancienne version vulnérable, ainsi que la promotion de mises à jour malveillantes, correctement signées avec une clé compromise, et la réalisation d'attaques par déni de service (DoS) sur les clients, comme le remplissage du disque avec des mises à jour infinies.
La protection contre la compromission de l'infrastructure des fournisseurs de logiciels est assurée par la tenue de dossiers vérifiables distincts sur l'état du dépôt ou de l'application. Les métadonnées TUF vérifiables incluent des informations sur les clés de confiance, des hachages cryptographiques pour évaluer l'intégrité des fichiers, des signatures numériques supplémentaires pour certifier les métadonnées, des informations sur les numéros de version et des données sur la durée de vie des enregistrements. Les clés utilisées pour la vérification ont une durée de vie limitée et nécessitent une mise à jour continue pour se protéger contre la signature avec d'anciennes clés.
La réduction du risque de compromission de l'ensemble du système est réalisée grâce à un modèle de séparation des pouvoirs, dans lequel chaque partie est limitée à la seule zone pour laquelle elle est directement responsable. Le système utilise une hiérarchie de rôles avec ses propres clés, par exemple, le rôle racine signe des clés pour des rôles responsables des métadonnées dans le dépôt, des données sur le moment de la création des mises à jour et des compilations cibles, tandis que le rôle responsable des compilations signe les rôles associés à la certification des fichiers livrés.
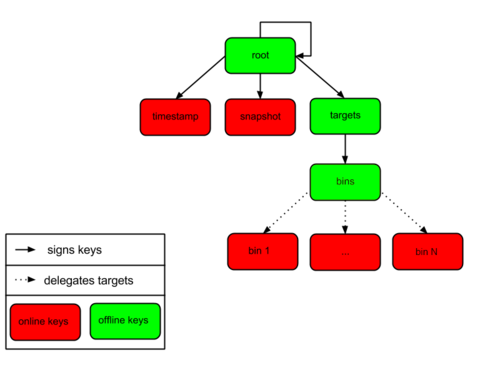
Pour protéger contre la compromission des clés, un mécanisme de révocation et de remplacement immédiat des clés est utilisé. Chaque clé concentre uniquement les pouvoirs minimaux nécessaires, et plusieurs clés sont requises pour les opérations de certification (la fuite d'une clé particulière ne permet pas d'attaquer immédiatement le client, tandis que la compromission de l'ensemble du système nécessite de capturer les clés de tous les participants). Le client peut accepter uniquement les fichiers créés après les fichiers déjà reçus, et les données ne sont téléchargées que conformément à la taille spécifiée dans les métadonnées certifiées.
La version publiée TUF 1.0.0 propose une implémentation de référence entièrement réécrite et stabilisée de la spécification TUF, qui peut être utilisée comme exemple prêt à l'emploi lors de la création de vos propres implémentations ou pour l'intégration dans vos projets. La nouvelle implémentation contient beaucoup moins de code (1400 lignes au lieu de 4700), est plus facile à maintenir et peut être facilement étendue, par exemple, si un support pour des piles réseau spécifiques, des systèmes de stockage ou des algorithmes de cryptage est nécessaire.
Source : opennet.ru
