

La société Google a lancé la version du navigateur web Chrome 100. En même temps, une version stable du projet open source Chromium, qui est la base de Chrome, est disponible. Le navigateur Chrome se distingue par l'utilisation des logos de Google, d'un système d'envoi de notifications en cas de plantage, de modules pour le lecteur de contenu protégé contre la copie (DRM), d'un système de mise à jour automatique, et de la transmission de paramètres RLZ lors des recherches. La prochaine version de Chrome 101 est prévue pour le 26 avril.
Principales modifications de Chrome 100 :
- Avec l'atteinte par le navigateur du numéro de version 100, qui se compose de trois chiffres au lieu de deux, des dysfonctionnements sur certains sites utilisant des bibliothèques incorrectes pour analyser la valeur de User-Agent ne sont pas exclus. En cas de problèmes, il existe un paramètre "chrome://flags##force-major-version-to-minor" permettant de revenir à la sortie dans l'en-tête User-Agent de la version 99 tout en utilisant effectivement la version 100.
- Chrome 100 est marqué comme la dernière version contenant intégralement User-Agent. Dans la prochaine version, des réductions d'informations dans l'en-tête HTTP User-Agent et les paramètres JavaScript navigator.userAgent, navigator.appVersion et navigator.platform débuteront. L'en-tête ne conservera que des informations sur le nom du navigateur, la version majeure du navigateur, la plateforme et le type d'appareil (téléphonie mobile, PC, tablette). Pour obtenir des données supplémentaires, telles que la version exacte et des données avancées sur la plateforme, il sera nécessaire d'utiliser l'API User Agent Client Hints. Pour les sites qui n'ont pas assez de nouvelles informations et qui ne sont pas encore prêts à passer à User Agent Client Hints, jusqu'en mai 2023, il sera possible de renvoyer l'intégralité de User-Agent.
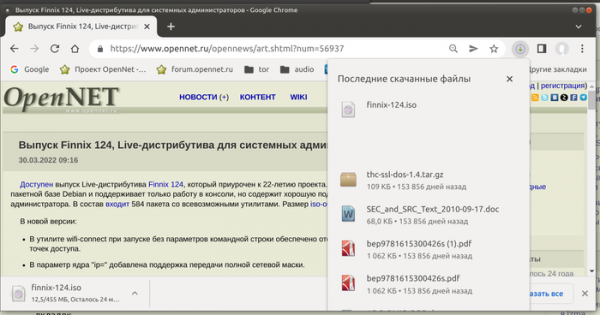
- Une fonctionnalité expérimentale a été ajoutée pour afficher dans la barre d'adresse un indicateur de téléchargements, en cliquant sur lequel l'état des fichiers en cours de téléchargement et déjà téléchargés est affiché, à l'image de la page chrome://downloads. Pour activer l'indicateur, il existe un paramètre "chrome://flags#download-bubble".

- La possibilité de couper le son en cliquant sur l'indicateur de lecture, affiché sur le bouton de l'onglet, a été rétablie (auparavant, le son pouvait être désactivé via le menu contextuel). Pour activer cette fonctionnalité, un paramètre "chrome://flags#enable-tab-audio-muting" a été ajouté.

- Un paramètre « chrome://flags/#enable-lens-standalone » a été ajouté pour désactiver l'utilisation du service Google Lens pour la recherche par image (option « Trouver l'image » dans le menu contextuel).
- Lors du partage d'onglet (tab-sharing), un cadre bleu ne met désormais en surbrillance qu'une partie de l'onglet avec le contenu transmis à l'autre utilisateur.
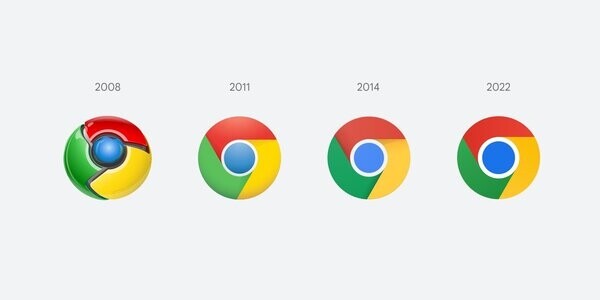
- Le logo du navigateur a été modifié. Par rapport à la version de 2014, le nouveau logo se distingue par un cercle légèrement plus grand au centre, des couleurs plus vives et l'absence d'ombres aux frontières entre les couleurs.

- Modifications dans la version pour Android :
- Le mode d'économie de données « Lite » a été supprimé, ce mode réduisait le bitrate lors du chargement des vidéos et appliquait une compression supplémentaire des images. Il est noté que ce mode a été supprimé en raison de la baisse des coûts des forfaits dans les réseaux mobiles et du développement d'autres méthodes de réduction du trafic.
- Une fonctionnalité permettant d'effectuer des actions avec le navigateur depuis la barre d'adresse a été ajoutée. Par exemple, vous pouvez taper « effacer l'historique » et le navigateur proposera d'accéder au formulaire de nettoyage de l'historique ou « modifier les mots de passe » et le navigateur ouvrira le gestionnaire de mots de passe. Pour les systèmes de bureau, cette fonctionnalité a été mise en œuvre dans la version Chrome 87.
- La prise en charge de la connexion à un compte Google via le scan d'un code QR affiché sur un autre appareil a été réalisée.
- Un dialogue de confirmation de l'opération est affiché lorsqu'on essaie de fermer toutes les onglets d'un coup.
- Sur la page d'ouverture d'un nouvel onglet, un commutateur entre la visualisation des abonnements RSS (Following) et du contenu recommandé (Discover) est apparu.
- La possibilité d'utiliser les protocoles TLS 1.0/1.1 dans le composant Android WebView a été supprimée. Dans le navigateur lui-même, le support de TLS 1.0/1.1 a été supprimé dans la version Chrome 98. Dans la version actuelle, un changement similaire a été appliqué aux applications mobiles utilisant le composant WebView, qui ne pourront désormais pas se connecter à un serveur ne prenant pas en charge TLS 1.2 ou TLS 1.3.
- Lors de la vérification des certificats via le mécanisme de transparence des certificats, la présence de journaux SCT signés (signed certificate timestamp) dans deux journaux différents, gérés par des opérateurs distincts, est désormais requise pour valider un certificat (auparavant, il suffisait d'en avoir un dans le journal de Google et un autre d'un opérateur quelconque). La transparence des certificats fournit la tenue de journaux publics indépendants de tous les certificats émis et révoqués, permettant ainsi un audit indépendant de tous les changements et actions des autorités de certification, et permettant de suivre toute tentative de création secrète de faux enregistrements.
Pour les utilisateurs ayant activé le mode Safe Browsing, l'audit des enregistrements SCT utilisés dans les journaux de transparence des certificats est activé par défaut. Ce changement entraînera l'envoi de requêtes supplémentaires à Google pour confirmer le bon fonctionnement du journal. Les requêtes de vérification sont envoyées très rarement, environ une fois tous les 10 000 connexions TLS. En cas de problème, les données concernant la chaîne de certificats problématique et le SCT (seules les données sur les certificats et SCT déjà publiquement diffusées sont transmises) seront envoyées à Google.
- En activant le mode de protection avancé contre les sites dangereux (Enhanced Safe Browsing) et en se connectant à un compte Google, les données envoyées à serveurs Google concernant les incidents incluent désormais des jetons liés au compte Google, augmentant ainsi la protection contre le phishing, les activités malveillantes et d'autres menaces sur le Web. Pour les sessions en mode incognito, de telles données ne sont pas transmises.
- La version de Chrome pour bureau permet désormais de refuser les avertissements concernant l'utilisation de mots de passe compromis.
- Une API de placement de fenêtres Multi-Screen a été ajoutée, permettant d'obtenir des informations sur les moniteurs connectés à l'ordinateur et d'organiser le placement des fenêtres sur des écrans spécifiques. Avec la nouvelle API, il est également possible de choisir précisément la position des fenêtres affichées et de déterminer le passage en mode plein écran, initié via la méthode Element.requestFullscreen(). Parmi les exemples d'utilisation de la nouvelle API, on mentionne des applications pour la présentation (projection sur un projecteur et affichage de notes sur l'écran de l'ordinateur portable), des applications financières et des systèmes de surveillance (positionnement de graphiques sur différents écrans), des applications médicales (affichage d'images sur des écrans séparés à haute résolution), des jeux, des éditeurs graphiques et d'autres types d'applications multi-fenêtres.
- En mode Origin Trials (fonctionnalités expérimentales nécessitant une activation distincte), le support d'accès aux Media Source Extensions à partir de workers dédiés a été mis en œuvre, ce qui peut être utilisé, par exemple, pour améliorer les performances de lecture multimédia mise en cache en créant un objet MediaSource dans un worker séparé et en transmettant les résultats de son travail à HTMLMediaElement dans le thread principal. L'Origin Trial permet d'utiliser cette API depuis des applications chargées à partir de localhost ou 127.0.0.1, ou après inscription et obtention d'un jeton spécial, qui est valable pour une période limitée pour un site spécifique.
- L'API Digital Goods a été stabilisée et proposée à tous ceux qui le souhaitent, facilitant l'organisation des achats dans des applications web. Elle assure la liaison avec les services de distribution de biens et, sur Android, fournit un wrapper au-dessus de l'API Android Play Billing.
- La méthode AbortSignal.throwIfAborted() a été ajoutée, permettant de gérer l'interruption d'un signal en tenant compte de l'état du signal et de la raison de son interruption.
- La méthode forget() a été ajoutée à l'objet HIDDevice, permettant de révoquer les autorisations d'accès à un périphérique d'entrée accordées par l'utilisateur.
- Dans la propriété CSS mix-blend-mode, qui définit la méthode de mélange lors du chevauchement d'éléments, la prise en charge de la valeur « plus-lighter » a été ajoutée pour mettre en évidence l'intersection de deux éléments ayant des pixels communs.
- Dans l'objet NDEFReader, la méthode makeReadOnly() a été ajoutée, permettant d'utiliser des étiquettes NFC en mode lecture seule.
- L'API WebTransport, conçu pour l'envoi et la réception de données entre le navigateur et le serveur, a ajouté l'option serverCertificateHashes pour authentifier la connexion au serveur à l'aide du hachage du certificat sans utiliser Web PKI (par exemple, lors de la connexion à serveur ou à une machine virtuelle non publique).
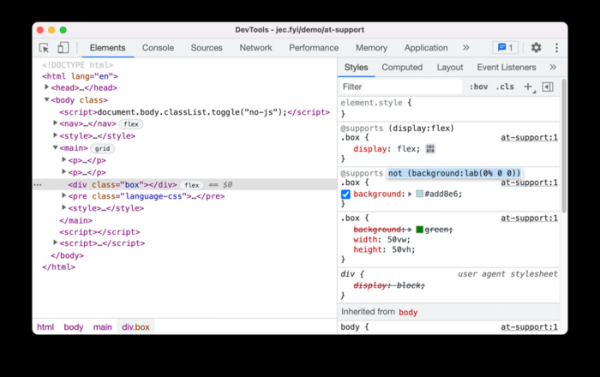
- Des améliorations ont été apportées aux outils pour les développeurs web. Les fonctionnalités du panneau Recorder ont été étendues, permettant d'enregistrer, de reproduire et d'analyser les actions des utilisateurs sur la page. Lors de la débogage, les valeurs des propriétés sont affichées lorsqu'on survole les classes ou les fonctions. La liste des appareils émulés User-Agent pour l'iPhone a été mise à jour à la version 13_2_3. Dans le panneau de navigation des styles CSS, il est désormais possible de visualiser et d'éditer les règles « @supports ».

En plus des nouveautés et des corrections de bogues, 28 vulnérabilités ont été éliminées dans cette nouvelle version. Beaucoup de ces vulnérabilités ont été identifiées grâce à des tests automatisés utilisant les outils AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer et AFL. Aucune problème critique permettant de contourner tous les niveaux de protection du navigateur et d'exécuter du code dans le système en dehors de l'environnement sandbox n'a été découvert. Dans le cadre du programme de récompense pour la découverte de vulnérabilités, la société Google a versé 20 primes totalisant 51 000 dollars US (une prime de 16 000 dollars, deux primes de 7 000 dollars, trois primes de 5 000 dollars et une prime de 3 000, 2 000 et 1 000 dollars. Le montant de 11 récompenses reste à définir.
Source : opennet.ru
