

La société Stamus Networks a publié une version spécialisée de la distribution SELKS 7.0, destinée au déploiement de systèmes de détection et de prévention des intrusions réseau, ainsi qu'à la réponse aux menaces identifiées et à la surveillance de la sécurité du réseau. Les utilisateurs disposent d'une solution entièrement prête à l'emploi pour gérer la sécurité réseau, utilisable immédiatement après le téléchargement. La distribution prend en charge le fonctionnement en mode Live et le lancement dans des environnements de virtualisation ou de conteneurs. Les travaux du projet sont diffusés sous la licence GPLv3. La taille de l'image de démarrage est de 3 Go.
Le système est construit sur une base de paquets Debian et la plateforme IDS open source Suricata. Les données sont traitées à l'aide de Logstash et stockées dans ElasticSearch. Une interface web est proposée pour suivre l'état actuel et les incidents détectés, réalisée sur Kibana. Pour gérer les règles et visualiser l'activité associée, l'interface web Scirius CE est utilisée. Le système comprend également un système de capture de paquets Arkime, une interface pour évaluer les événements survenus EveBox et un analyseur de données CyberChef.
À part la mise à jour de la base de paquets, la nouvelle version met en avant les améliorations suivantes :
- Création d'un paquet pour le déploiement dans des systèmes d'isolation de conteneurs prenant en charge Docker.
- Système entièrement automatisé de reproécution des activités à partir des journaux sauvegardés au format PCAP, pouvant être utilisé pour vérifier l'efficacité des mesures de protection mises en place, pour l'analyse des incidents ou lors de formations.
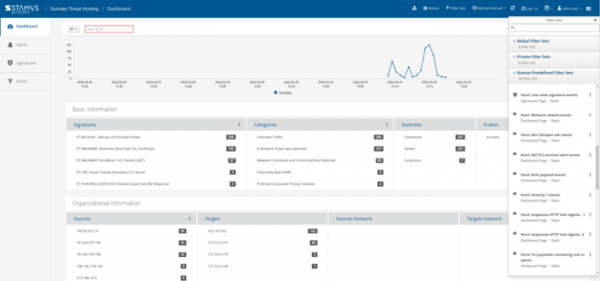
- Le jeu de filtres pour la détection de menaces cybernétiques (threat hunting) a été élargi et amélioré, permettant d'identifier rapidement les activités malveillantes et les violations des règles d'accès en cherchant dans les journaux Suricata et NSM (Network Security Monitor).
- Le paquet CyberChef a été intégré, permettant de coder, décoder et analyser les données liées aux événements, au fonctionnement des protocoles et aux enregistrements créés par Suricata.
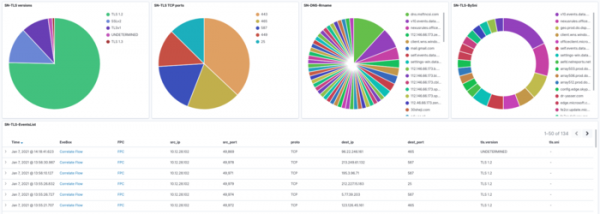
- Six nouvelles sections ont été ajoutées à l'interface Kibana pour visualiser et surveiller l'activité liée aux protocoles SNMP, RDP, SIP, HTTP2, RFB, GENEVE, MQTT et DCERPC.
Source : opennet.ru
