

Méthode de contournement des systèmes d'exécution isolée en Python publiée, basée sur une vulnérabilité bien connue survenue dans Python 2.7, détectée en 2012 et toujours non corrigée dans Python 3. Cette vulnérabilité permet, grâce à un code Python spécialement conçu, d'accéder à de la mémoire déjà libérée (Use-After-Free) dans CPython. On pensait à l'origine que cette vulnérabilité ne posait pas de risque de sécurité et ne pouvait provoquer un crash de script que dans de très rares cas, généralement artificiellement créés.
Un chercheur en sécurité sous le pseudonyme kn32 s'est intéressé au problème et a réussi à préparer un exploit fonctionnel, permettant d'appeler n'importe quelle commande système sans avoir accès direct à des méthodes telles que os.system. L'exploit est réalisé en pur Python et fonctionne sans importation de bibliothèques externes et sans installation du gestionnaire « code.__new__ ». Seul « builtin.__id__ » est utilisé comme hook, qui est généralement autorisé. D'un point de vue pratique, le code proposé peut être utilisé pour contourner des mécanismes d'isolation dans divers services et environnements (par exemple, dans des environnements d'apprentissage, des interfaces en ligne, des gestionnaires intégrés, etc.) qui permettent l'exécution de code Python tout en limitant les appels disponibles et en interdisant l'accès à des méthodes telles que os.system.
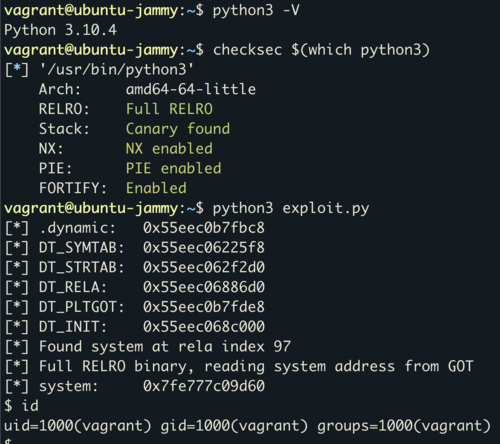
Le code proposé est une analogie de l'appel à os.system, fonctionnant par l'exploitation d'une vulnérabilité dans CPython. L'exploit fonctionne avec toutes les versions de Python 3 sur des systèmes x86-64 et démontre une stabilité dans Ubuntu 22.04, même avec les modes de protection PIE, RELRO et CET activés. Son fonctionnement consiste à obtenir à partir du code Python l'adresse d'une des fonctions dans le code exécutable de CPython. À partir de cette adresse, l'adresse de base de CPython en mémoire et l'adresse de la fonction system() dans l'instance de libc chargée en mémoire sont calculées. Finalement, il initie un saut direct vers une adresse spécifique system en remplaçant le pointeur du premier argument par la chaîne «\/bin\/sh».
Source : opennet.ru
