

La société Google a annoncé l'ouverture des spécifications et de l'implémentation de référence du protocole PSP (PSP Security Protocol), utilisé pour le chiffrement du trafic entre les centres de données. Le protocole utilise une architecture semblable à l'ESP (Encapsulating Security Payloads) d'IPsec pour encapsuler le trafic au-dessus d'IP, garantissant le chiffrement, le contrôle cryptographique d'intégrité et l'authentification de la source. Le code de l'implémentation PSP est écrit en langage C et distribué sous la licence Apache 2.0.
Une caractéristique du PSP est l'optimisation du protocole pour accélérer les calculs et réduire la charge sur le processeur central en déchargeant les opérations de chiffrement et de déchiffrement vers les cartes réseau (offload). Pour appliquer l'accélération matérielle, des cartes réseau spéciales compatibles avec le PSP sont nécessaires. Pour les systèmes avec des cartes réseau ne supportant pas le PSP, une implémentation logicielle SoftPSP est proposée.
Le protocole UDP est utilisé comme transport pour la transmission des données. Un paquet PSP débute par un en-tête IP, suivi d'un en-tête UDP, puis de l'en-tête PSP lui-même contenant des informations sur le chiffrement et l'authentification. Ensuite, le contenu du paquet TCP/UDP d'origine est attaché, se terminant par un bloc PSP final avec une somme de contrôle pour confirmer l'intégrité. L'en-tête PSP, ainsi que l'en-tête et les données du paquet encapsulé, sont toujours authentifiés pour confirmer l'authenticité du paquet. Les données du paquet encapsulé peuvent être chiffrées, permettant l'application sélective du chiffrement en laissant une partie de l'en-tête TCP en clair (tout en maintenant un contrôle d'authenticité), par exemple, pour permettre l'inspection des paquets sur le matériel réseau de transit.
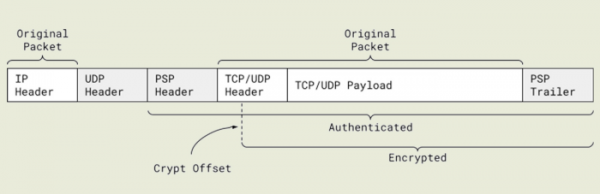
Le PSP n'est pas lié à un protocole de distribution de clés particulier, propose plusieurs formats de paquets et prend en charge l'utilisation de divers algorithmes cryptographiques. Par exemple, il prend en charge l'algorithme AES-GCM pour le chiffrement et l'authentification, ainsi que l'AES-GMAC pour l'authentification sans chiffrement des données elles-mêmes, par exemple lorsque les données n'ont pas de valeur, mais qu'il est nécessaire de garantir qu'elles n'ont pas été altérées lors du transfert et que ce sont bien celles qui ont été envoyées initialement.
Contrairement aux types classiques VPN-dans le protocole PSP, le chiffrement est appliqué au niveau des connexions réseau individuelles, et non à l'ensemble du canal de communication, c'est-à-dire que le PSP utilise des clés de chiffrement distinctes pour différentes connexions UDP et TCP. Cette approche permet d'obtenir une isolation plus stricte du trafic entre différentes applications et gestionnaires, ce qui est pertinent lors de l'exécution sur un même le serveur ensemble d'applications et de services pour différents utilisateurs.
Chez Google, le protocole PSP est utilisé à la fois pour protéger ses propres communications internes et pour sécuriser le trafic des clients de Google Cloud. Le protocole est initialement conçu pour fonctionner efficacement dans des infrastructures de niveau Google et doit offrir une accélération matérielle du chiffrement, même en présence de millions de connexions réseau actives et de centaines de milliers de nouvelles connexions par seconde.
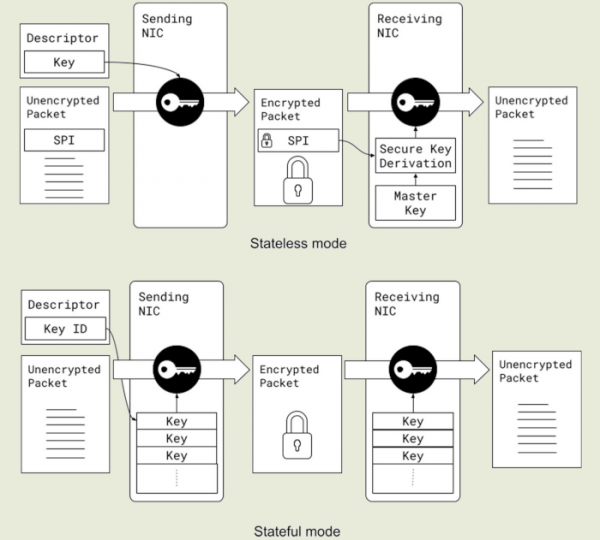
Deux modes de fonctionnement sont pris en charge : « stateful » et « stateless ». En mode « stateless », les clés de chiffrement sont transmises à la carte réseau dans le descripteur de paquet, et pour le déchiffrement, elles sont extraites du champ SPI (Security Parameter Index) présent dans le paquet à l'aide d'une clé maîtresse (AES 256 bits, stockée en mémoire de la carte réseau et remplacée toutes les 24 heures), ce qui permet d'économiser la mémoire de la carte réseau et de minimiser les informations sur l'état des connexions chiffrées stockées du côté du matériel. En mode « stateful », les clés de chaque connexion sont stockées sur la carte réseau dans une table spéciale, similaire à la manière dont l'accélération matérielle est réalisée dans IPsec.
Le PSP offre une sorte de combinaison des fonctionnalités des protocoles TLS et IPsec/VPN. TLS convenait à Google en termes de protection au niveau des connexions individuelles, mais n'était pas satisfaisant en raison d'un manque de flexibilité pour l'accélération matérielle et de l'absence de support pour UDP. IPsec fournissait une indépendance vis-à-vis des protocoles et supportait bien l'accélération matérielle, mais ne permettait pas de lier les clés à des connexions individuelles, était conçu pour un nombre limité de tunnels créés et posait des problèmes d'évolutivité de l'accélération matérielle en raison du stockage d'un état complet de chiffrement dans des tables situées dans la mémoire de la carte réseau (par exemple, pour traiter 10 millions de connexions, 5 Go de mémoire sont nécessaires).
Dans le cas du PSP, les informations sur l'état du chiffrement (clés, vecteurs d'initialisation, numéros d'ordre, etc.) peuvent être transmises dans le descripteur TX du paquet ou sous forme de pointeur vers la mémoire du système hôte, sans occuper de mémoire sur la carte réseau. Selon Google, le chiffrement du trafic RPC dans l'infrastructure de l'entreprise nécessitait auparavant environ 0,7 % de puissance de calcul et un volume important de mémoire. L'implémentation du PSP grâce à l'accélération matérielle a permis de réduire ce chiffre à 0,2 %.
Source : opennet.ru
