

La sortie du navigateur web Firefox 103 a eu lieu. De plus, des mises à jour des branches avec un support à long terme ont été formées - 91.12.0 et 102.1.0. La branche Firefox 104 passera en phase de test bêta dans les prochaines heures, avec un lancement prévu le 23 août.
Les principales nouveautés de Firefox 103 :
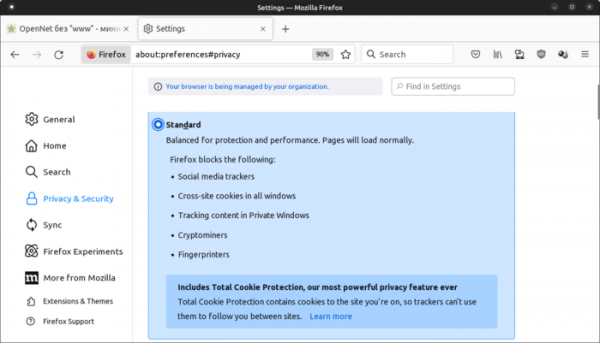
- Le mode de protection totale des cookies (Total Cookie Protection) est désormais activé par défaut, ce qui était auparavant appliqué uniquement lors de l'ouverture de sites en mode de navigation privée et en choisissant un mode strict de blocage du contenu indésirable. En mode Total Cookie Protection, un stockage isolé distinct est appliqué pour chaque site, ce qui empêche l'utilisation des cookies pour suivre la navigation entre les sites, car tous les cookies émis par des blocs tiers chargés sur le site (iframe, js, etc.) sont liés au site à partir duquel ces blocs ont été chargés, et ne sont pas transférés lors de l'accès à ces blocs depuis d'autres sites.

- Les performances ont été améliorées sur les systèmes avec des moniteurs à haute fréquence de rafraîchissement (120Hz+).
- Dans le visionneur PDF intégré pour les documents avec des champs de saisie, la mise en surbrillance des champs obligatoires à remplir a été assurée.
- Dans le mode « image dans l'image », il est désormais possible de modifier la taille de la police des sous-titres. Les sous-titres sont affichés lors de la lecture de vidéos sur les sites Funimation, Dailymotion, Tubi, Hotstar et SonyLIV. Auparavant, les sous-titres n'étaient affichés que pour YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Disney+ et les sites utilisant le format WebVTT (Web Video Text Track).
- Il est désormais possible d'utiliser les touches de navigation pour se déplacer entre les boutons de la barre d'onglets, en utilisant les touches de direction, Tab et Shift+Tab.
- La fonction d'augmentation de texte pour les personnes ayant une vue réduite (« Make text bigger ») a été étendue à tous les éléments de l'interface et aux contenus (précédemment, elle ne concernait que la police système).
- L'option de rétablir le support des certificats de signatures numériques basés sur les hachages SHA-1, qui sont déjà considérés comme périmés depuis un certain temps, a été supprimée des paramètres.
- Lors de la copie de texte à partir de formulaires web, les espaces insécables sont préservés pour éviter la rupture automatique des lignes.
- Sur la plateforme Linux, des problèmes de performance de WebGL lors de l'utilisation de pilotes propriétaires NVIDIA combinés avec DMA-Buf ont été résolus.
- Un problème de démarrage très lent dû au traitement du contenu dans le stockage local a été résolu.
- L'API Streams a ajouté la prise en charge des flux transférables, permettant de passer des objets ReadableStream, WritableStream et TransformStream sous forme d'arguments lors de l'appel de postMessage(), afin d'exécuter l'opération dans un web worker avec clonage des données en arrière-plan.
- L'accès à l'API caches, CacheStorage et Cache est interdit pour les pages ouvertes sans HTTPS et pour les blocs iframe.
- La prise en charge des attributs scriptminsize et scriptsizemultiplier, précédemment déclarés obsolètes, a été interrompue.
- Sous Windows 10 et 11, l'icône de Firefox peut être épinglée sur la barre pendant l'installation.
- Sur la plateforme macOS, une transition vers une API plus moderne pour la gestion des verrous a été effectuée, améliorant la réactivité de l'interface pendant les charges élevées sur le CPU.
- Dans la version Android, un crash lors du passage en mode écran partagé ou lors du redimensionnement de la fenêtre a été corrigé. Un problème entraînant la lecture inversée vidéo a également été résolu. Un bug, survenant dans des circonstances très rares, provoquant un plantage lors de l'ouverture du clavier à l'écran dans l'environnement Android 12 a été corrigé.
En plus des nouvelles fonctionnalités et des corrections de bugs dans Firefox 103, 10 vulnérabilités ont été supprimées, dont 4 sont considérées comme critiques (répertoriées sous CVE-2022-2505 et CVE-2022-36320), causées par des problèmes de gestion de mémoire tels que des débordements de tampon et des accès à des zones de mémoire déjà libérées. Ces problèmes pourraient potentiellement permettre l'exécution de code malveillant à l'ouverture de pages spécialement conçues. Parmi les vulnérabilités à risque modéré, on peut noter la possibilité de déterminer la position du curseur via des manipulations des propriétés CSS overflow et transform, ainsi qu'un gel de la version Android lors du traitement d'une URL très longue.
Source : opennet.ru
