

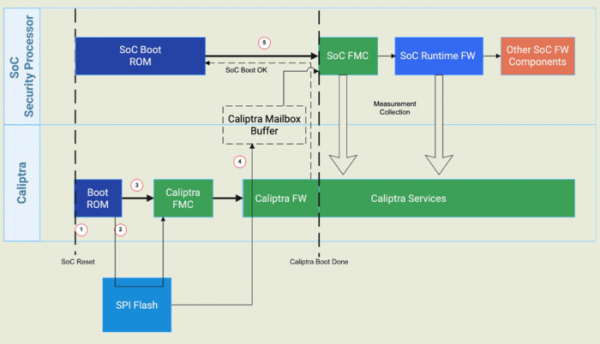
Dans le cadre du projet collaboratif Caliptra, Google, AMD, NVIDIA et Microsoft ont développé un bloc d'IP ouvert pour l'intégration dans des puces fournissant des moyens de créer des composants matériels dignes de confiance (RoT, Root of Trust). Caliptra se compose d'un bloc matériel distinct avec sa propre mémoire, processeur et implémentation de primitives cryptographiques, garantissant la vérification du processus de démarrage, des firmwares utilisés et de la configuration de l’appareil stockée en mémoire non volatile.
Caliptra peut être utilisé pour l'intégration dans divers types de puces, agissant comme un bloc matériel autonome, vérifiant l'intégrité et garantissant l'utilisation de firmwares validés et autorisés par le fabricant. Caliptra peut significativement faciliter et unifier l'intégration de mécanismes matériels intégrés de vérification cryptographique dans les CPU, GPU, SoC, ASIC, adaptateurs réseau, SSD et autres équipements.
Les moyens de vérification cryptographique de l'intégrité et de l'authenticité fournis par la plateforme protégeront les composants matériels contre l'insertion de modifications malveillantes dans les firmwares et sécuriseront le processus de démarrage et le stockage de la configuration, afin d'éviter la compromission du système principal à la suite d'attaques sur les composants matériels ou de l'insertion de modifications malveillantes dans les chaînes d'approvisionnement des puces. Caliptra prévoit également la possibilité de vérifier l'authenticité des mises à jour de firmware et des données associées à la plateforme (RTU, Root of Trust for Update), de détecter les altérations des firmwares et des données critiques (RTD, Root of Trust for Detection), ainsi que de restaurer les firmwares et données endommagés (RTRec, Root of Trust for Recovery).
Le développement de Caliptra se fait dans le cadre d'un projet collaboratif Open Compute, visant à promouvoir les spécifications ouvertes pour l'équipement des centres de données. Les spécifications liées à Caliptra sont diffusées sous l'Open Web Foundation Agreement (OWFa), conçu pour la diffusion de normes ouvertes (similaire à une licence open-source pour les spécifications). L'application de l'OWFa permet de créer des produits et des implementations dérivées basées sur la spécification sans verser de redevances et permet à toute organisation de participer au développement de la spécification.
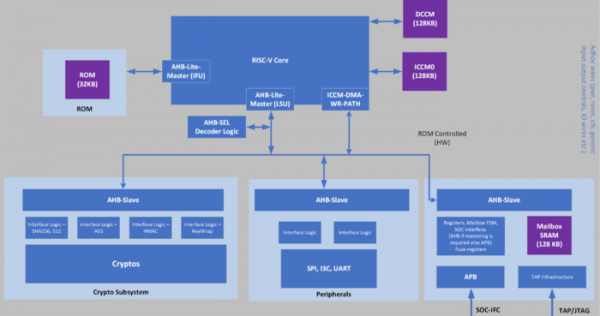
La mise en œuvre de base du bloc IP est construite autour du processeur ouvert RISC-V SWeRV EL2 et est équipée de 384 Ko de RAM (128 Ko de DCCM, 128 Ko de ICCM0 et 128 Ko de SRAM) et de 32 Ko de ROM. Parmi les algorithmes cryptographiques supportés figurent SHA256, SHA384, SHA512, ECC Secp384r1, HMAC-DRBG, HMAC SHA384, AES256-ECB, AES256-CBC et AES256-GCM.
Source : opennet.ru
