

La version 1.4 du serveur proxy outline-ss-server a été publiée, utilisant le protocole Shadowsocks pour masquer la nature du trafic, contourner les pare-feu et tromper les systèmes d'inspection des paquets. Le serveur est développé par le projet Outline, qui fournit également une interface de gestion et une couche d'applications clientes, permettant de déployer rapidement des serveurs Shadowsocks multi-utilisateurs basés sur outline-ss-server dans des environnements cloud publics ou sur son propre matériel, de les gérer via une interface web et d'organiser l'accès des utilisateurs par des clés. Le développement et la maintenance du code sont assurés par Jigsaw, une filiale de Google créée pour développer des outils de contournement de la censure et favoriser l'échange d'informations libre.
Outline-ss-server est écrit en langage Go et distribué sous la licence Apache 2.0. Le code du proxy est basé surde serveurs go-shadowsocks2, développé par la communauté des développeurs de Shadowsocks. Récemment, l'activité principale du projet Shadowsocks s'est concentrée sur le développement d'un nouveau serveur en langage Rust, tandis que l'implémentation en Go n'a pas été mise à jour depuis plus d'un an et accuse un retard fonctionnel significatif.
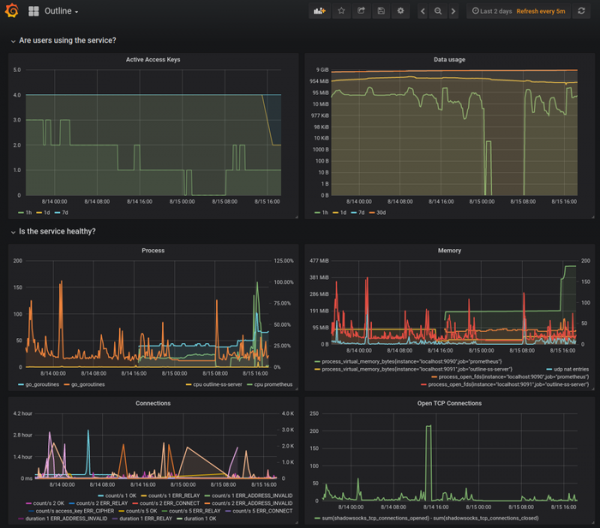
Les différences entre outline-ss-server et go-shadowsocks2 portent sur le support de plusieurs utilisateurs connectés via un seul port réseau, la possibilité d'ouvrir plusieurs ports réseau pour accepter des connexions, le support du redémarrage à chaud et de la mise à jour de la configuration sans interrompre les connexions, ainsi que des outils de surveillance et de modification du trafic basés sur la plateforme prometheus.io.
Dans outline-ss-server, une protection contre les attaques liées à l'envoi de requêtes de vérification et à la reproduction du trafic a également été ajoutée. L'attaque par requête de vérification vise à déterminer la présence d'un proxy, par exemple, un attaquant peut envoyer un ensemble de données de différentes tailles à un serveur Shadowsocks cible et analyser le volume de données que le serveur lira avant de détecter une erreur et de fermer la connexion. L'attaque par reproduction du trafic repose sur l'interception de la session entre le client et serveur la tentative ultérieure de renvoyer les données interceptées pour déterminer la présence d'un proxy.
Pour se protéger contre les attaques via des requêtes de vérification, le serveur outline-ss-server, en cas de données incorrectes, ne rompt pas la connexion et ne renvoie pas d'erreur, mais continue à recevoir des informations, agissant comme une sorte de trou noir. Pour éviter la reproduction, les données reçues du client sont également vérifiées pour les répétitions par des sommes de contrôle, sauvegardées pour les dernières milliers de séquences de handshake (maximum 40 000, taille définie lors du démarrage du serveur et consommant 20 octets de mémoire par séquence). Pour bloquer les réponses répétées du serveur, des codes d'authentification HMAC avec des tags de 32 bits sont appliqués à toutes les séquences de handshake du serveur.
En ce qui concerne le niveau de dissimulation du trafic, le protocole Shadowsocks dans l'implémentation de l'outline-ss-server est proche du transport modulable Obfs4 dans le réseau anonyme Tor. Le protocole a été conçu pour contourner la censure du trafic en Chine (« Grand pare-feu chinois ») et permet de dissimuler assez efficacement le trafic qui transite par un autre serveur (le trafic est difficile à identifier grâce à l'ajout d'un leurre aléatoire et à la simulation d'un flux continu).
Le protocole utilisé pour le proxy des requêtes est SOCKS5 - un proxy prenant en charge SOCKS5 est lancé sur le système local, qui tunnelise le trafic vers un serveur distant, à partir duquel les requêtes sont réellement effectuées. Le trafic entre le client et le serveur est placé dans un tunnel chiffré (le chiffrement authentifié est supporté par AEAD_CHACHA20_POLY1305, AEAD_AES_128_GCM et AEAD_AES_256_GCM), dissimuler le fait de sa création étant la tâche principale de Shadowsocks. La mise en place de tunnels TCP et UDP est supportée, ainsi que la création de tunnels arbitraires, non limités à SOCKS5, via l'utilisation de plugins semblables aux transports modulables dans Tor.
Source : opennet.ru
