

La société Sysdig, qui développe un ensemble d'outils open source pour l'analyse des systèmes, a publié les résultats d'une étude réalisée sur plus de 250 000 images de conteneurs Linux hébergées dans le répertoire Docker Hub sans aucun signe d'image vérifiée ou officielle. Au final, 1652 images ont été classées comme malveillantes.
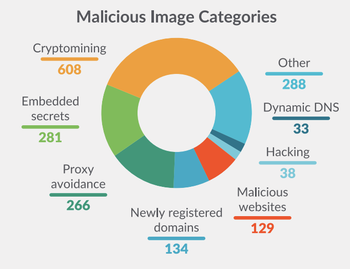
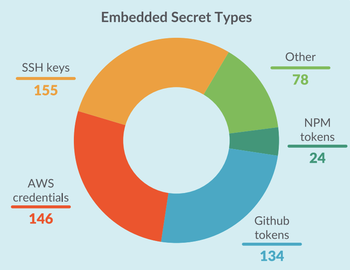
Parmi ces images, 608 contenaient des composants pour le minage de cryptomonnaies, 288 avaient des jetons d'accès laissés (155 clés SSH, 146 jetons AWS, 134 jetons GitHub, 24 jetons API NPM), 266 disposaient de moyens pour contourner les pare-feux via des proxies, 134 faisaient référence à des domaines récemment enregistrés et 129 contenaient des références à des sites reconnus comme malveillants.
Certaines images avec des mineurs de cryptomonnaies, pour attirer les utilisateurs, utilisaient des noms incluant des titres de projets open source bien connus, tels qu'ubuntu, golang, joomla, liferay et drupal, ou appliquaient la méthode de typosquatting (attribution de noms similaires différant par quelques caractères). Parmi les images malveillantes les plus populaires, les images vibersastra/ubuntu et vibersastra/golang se distinguent, ayant été téléchargées plus de 10 000 et 6900 fois respectivement.
Source : opennet.ru
