

Un important lancement de la version spécialisée du navigateur Tor Browser 12.0 a été effectué, marquant la transition vers la branche ESR de Firefox 102. Le navigateur se concentre sur l'anonymat, la sécurité et la confidentialité, tout le trafic étant redirigé uniquement via le réseau Tor. Il est impossible de se connecter directement via la connexion réseau standard du système en cours, ce qui empêche de tracer l'adresse IP réelle de l'utilisateur (en cas de piratage du navigateur, les attaquants peuvent accéder aux paramètres réseau du système, c'est pourquoi pour bloquer complètement les éventuelles fuites, il convient d'utiliser des produits tels que Whonix). Les versions de Tor Browser sont préparées pour Linux, Windows et macOS. La formation d'une nouvelle version pour Android est retardée.
Pour renforcer la protection, Tor Browser intègre l'extension HTTPS Everywhere, qui permet d'utiliser le chiffrement du trafic sur tous les sites où cela est possible. Pour réduire les menaces liées à des attaques utilisant JavaScript et bloquer par défaut les plugins, l'extension NoScript est incluse. Pour lutter contre le blocage et l'inspection du trafic, des outils comme fteproxy et obfs4proxy sont utilisés.
Pour établir un canal de communication chiffré dans des environnements qui bloquent tout le trafic sauf HTTP, des transports alternatifs sont proposés, permettant par exemple de contourner les tentatives de blocage de Tor en Chine. Afin de protéger contre le suivi des déplacements de l'utilisateur et d’empêcher l'identification de caractéristiques spécifiques à chaque visiteur, certaines API comme WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices et screen.orientation sont désactivées ou limitées, ainsi que les outils d'envoi de télémétrie, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, « link rel=preconnect », et libmdns a été modifié.
Dans la nouvelle version :
- La transition vers la base de code Firefox 102 ESR et la branche stable tor 0.4.7.12 a été effectuée.
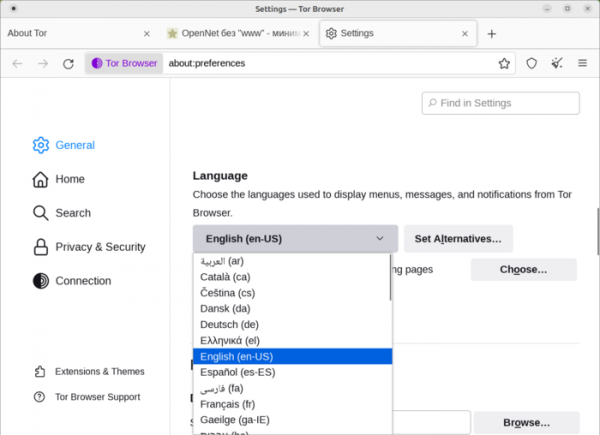
- Des versions multilingues sont désormais disponibles — auparavant, il fallait télécharger une version distincte pour chaque langue, mais maintenant une version universelle est fournie, permettant de changer de langue à la volée. Pour les nouvelles installations dans Tor Browser 12.0, la langue correspondant à la locale définie dans le système sera automatiquement sélectionnée (la langue peut être modifiée pendant l'utilisation), et lors de la transition depuis la branche 11.5.x, la langue précédemment utilisée dans Tor Browser sera conservée. La version multilingue occupe environ 105 Mo.

- Dans la version pour la plateforme Android, le mode HTTPS-Only est activé par défaut, ce qui signifie que toutes les requêtes effectuées sans cryptage sont automatiquement redirigées vers des versions sécurisées des pages («http://» est remplacé par «https://»). Ce mode a été ajouté dans la dernière version significative pour les systèmes de bureau.
- Dans la version pour la plateforme Android, un paramètre «Prioritize .onion sites» a été ajouté dans la section «Privacy and Security», assurant une redirection automatique vers les sites onion lors de l'ouverture de sites web émettant l'en-tête HTTP «Onion-Location», indiquant la disponibilité d'une version du site sur le réseau Tor.
- Des traductions de l'interface en albanais et en ukrainien ont été ajoutées.
- Le composant tor-launcher, qui permet de lancer Tor pour Tor Browser, a été retravaillé.
- L'implémentation du mécanisme de letterboxing a été améliorée, ajoutant des marges autour du contenu des pages web pour empêcher l'identification par la taille de la fenêtre. Il est désormais possible de désactiver le letterboxing pour les pages de confiance, et les bordures d'un pixel autour des vidéos en plein écran ont été supprimées, ce qui élimine les fuites potentielles d'informations.
- Après audit, le support de la fonctionnalité HTTP/2 Push a été ajouté.
- Des fuites de données concernant la localisation via l'API Intl, les couleurs système via CSS4 et les ports bloqués (network.security.ports.banned) ont été empêchées.
- L'API Presentation et Web MIDI ont été désactivées.
- Des versions natives ont été préparées pour les appareils Apple équipés de puces Apple Silicon.
Source : opennet.ru
