

Google a présenté l'outil OSV-Scanner pour vérifier la présence de vulnérabilités non corrigées dans le code et les applications, prenant en compte toute la chaîne des dépendances liées au code. OSV-Scanner permet d'identifier les situations où une application devient vulnérable en raison de problèmes dans l'une des bibliothèques utilisées en tant que dépendance. De plus, une bibliothèque vulnérable peut être utilisée de manière indirecte, c'est-à-dire invoquée via une autre dépendance. Le code du projet est écrit en Go et est distribué sous la licence Apache 2.0.
OSV-Scanner peut automatiquement scanner de manière récursive l'arborescence des répertoires, identifiant les projets et les applications par la présence de répertoires git (les informations sur les vulnérabilités sont déterminées par l'analyse des hachages des commits), de fichiers SBOM (Software Bill Of Materials au format SPDX et CycloneDX), de manifestes ou de fichiers lock des gestionnaires de paquets, tels que Yarn, NPM, GEM, PIP et Cargo. Le scan des couches d'images des conteneurs Docker, construits à partir de paquets issus de dépôts Debian, est également pris en charge.
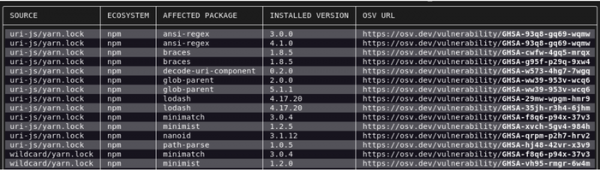
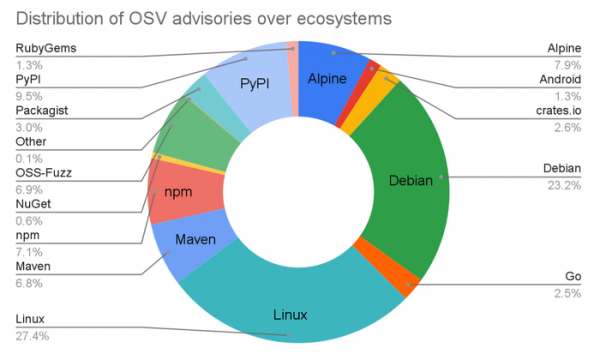
Les informations sur les vulnérabilités proviennent de la base de données OSV (Open Source Vulnerabilities), qui couvre les problèmes de sécurité dans les dépôts de Crates.io (Rust), Go, Maven, NPM (JavaScript), NuGet (C#), Packagist (PHP), PyPI (Python), RubyGems, Android, Debian et Alpine, ainsi que des données sur les vulnérabilités dans le noyau Linux et des rapports de vulnérabilités dans des projets hébergés sur GitHub. La base OSV reflète l'état de la correction du problème, indique les commits liés à l'apparition et à la correction de la vulnérabilité, la plage des versions affectées, des liens vers le dépôt du projet contenant le code et une notification de problème. L'API fournie permet de suivre la manifestation de la vulnérabilité au niveau des commits et des tags, ainsi que d'analyser l'exposition des produits dérivés et des dépendances au problème.
Source : opennet.ru
