

Dans le paquet ImageMagick, souvent utilisé par les développeurs web pour la transformation d'images, une vulnérabilité CVE-2022-44268 a été identifiée, pouvant entraîner une fuite de contenu de fichiers lors de la transformation d'images PNG préparées par un attaquant à l'aide d'ImageMagick. Cette vulnérabilité menace les systèmes traitant des images externes et permettant ensuite le téléchargement des résultats de la transformation.
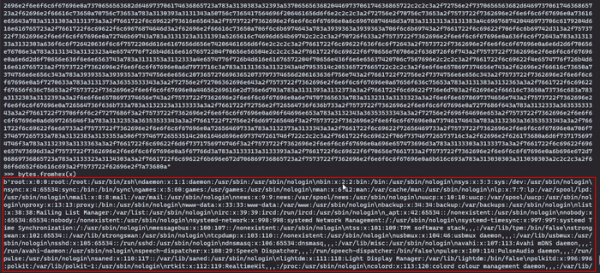
La vulnérabilité est causée par le fait qu'en traitant une image PNG, ImageMagick utilise le contenu du paramètre « profile » du bloc de métadonnées pour déterminer le nom du fichier de profil à inclure dans le fichier de sortie. Ainsi, pour attaquer, il suffit d'ajouter au PNG un paramètre « profile » avec le chemin de fichier requis (par exemple, « /etc/passwd ») et lors du traitement d'une telle image, par exemple lors du redimensionnement, le contenu du fichier nécessaire sera inclus dans le fichier de sortie. Si au lieu du nom de fichier, « - » est spécifié, le traitement se bloquera en attente d'entrée depuis le flux standard, ce qui peut être utilisé pour provoquer un déni de service (CVE-2022-44267).
Aucune mise à jour corrigeant la vulnérabilité n'a encore été publiée, mais les développeurs d'ImageMagick ont recommandé comme solution de contournement pour bloquer les fuites de créer une règle dans les paramètres limitant l'accès à certains chemins de fichiers. Par exemple, pour interdire l'accès via des chemins absolus et relatifs dans policy.xml, on peut ajouter :
Un script pour générer des images PNG exploitant la vulnérabilité a déjà été publié en accès libre.
Source : opennet.ru
