

Un groupe de chercheurs des universités Tsinghua (Chine) et George Mason (États-Unis) a révélé une vulnérabilité (CVE-2022-25667) dans les points d'accès sans fil, permettant d'organiser l'interception de trafic (MITM) dans des réseaux sans fil protégés utilisant les protocoles WPA, WPA2 et WPA3. Par la manipulation de paquets ICMP avec le drapeau « rediriger », un attaquant peut réussir à rediriger le trafic de la victime à travers son système, ce qui peut être utilisé pour intercepter et remplacer des sessions non chiffrées (par exemple, des requêtes vers des sites sans HTTPS).
La vulnérabilité est causée par l'absence d'un filtrage adéquat des messages ICMP falsifiés avec une adresse d'expéditeur usurpée (spoofing) dans les processeurs réseau (NPU, Network Processing Unit), qui assurent un traitement de bas niveau des paquets dans le réseau sans fil. Entre autres, les NPU redirigeaient sans vérification les paquets ICMP falsifiés avec le drapeau « rediriger », qui peuvent être utilisés pour modifier les paramètres des tables de routage du côté de l'utilisateur victime. L'attaque consiste à envoyer un paquet ICMP au nom du point d'accès avec le drapeau « rediriger », indiquant des données falsifiées dans l'en-tête du paquet. En raison de la vulnérabilité, le message est redirigé par le point d'accès et traité par la pile réseau de la victime, qui pense que le message a été envoyé par le point d'accès.
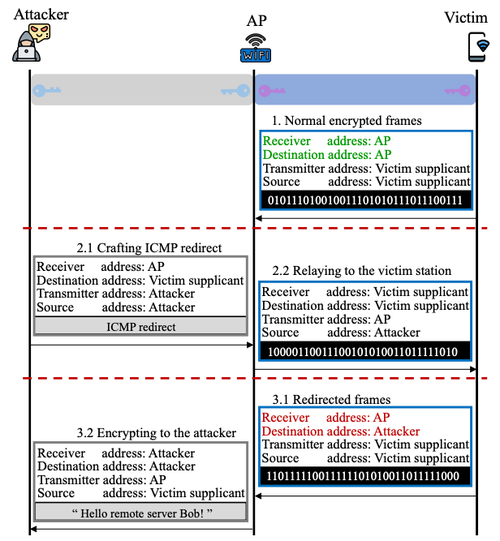
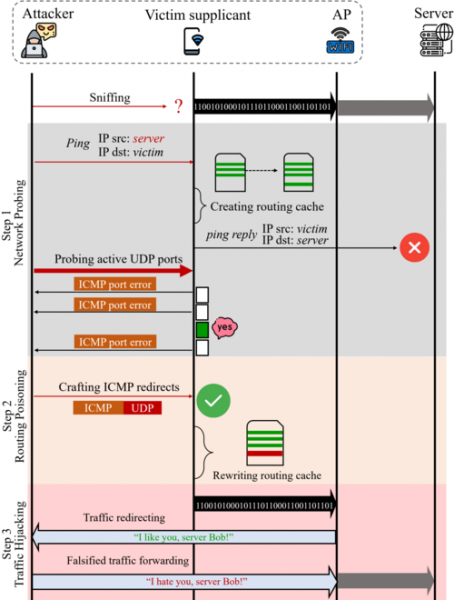
En outre, les chercheurs ont proposé une méthode pour contourner les vérifications des paquets ICMP avec le drapeau « rediriger » du côté de l'utilisateur final et modifier sa table de routage. Pour contourner le filtrage, l'attaquant détermine d'abord un port UDP actif du côté de la victime. Étant dans le même réseau sans fil, l'attaquant peut intercepter le trafic, mais ne peut pas le déchiffrer, car il ne connaît pas la clé de session utilisée lors de l'accès de la victime au point d'accès. Cependant, en envoyant des paquets de vérification à la victime, l'attaquant peut, sur la base de l'analyse des réponses ICMP reçues avec le drapeau « Destination injoignable », déterminer le port UDP actif. Ensuite, l'attaquant forme un message ICMP avec le drapeau « rediriger » et un en-tête UDP falsifié, indiquant le port UDP découvert. Le traitement de ce message entraîne une distorsion de la table de routage dans le système de la victime et la redirection du trafic avec la possibilité de l'intercepter en clair au niveau de la couche de liaison.
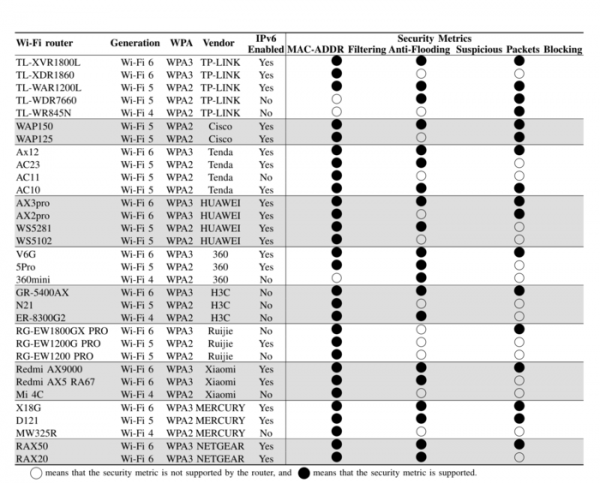
Le problème a été confirmé dans des points d'accès utilisant des puces produites par HiSilicon et Qualcomm. L'étude de 55 modèles différents de points d'accès provenant de 10 fabricants connus (Cisco, NetGear, Xiaomi, Mercury, 360, Huawei, TP-Link, H3C, Tenda, Ruijie) a révélé que tous sont vulnérables et ne bloquent pas les paquets ICMP falsifiés. De plus, l'analyse de 122 réseaux sans fil existants a montré qu'une attaque pouvait être menée dans 109 de ces réseaux (89%).
Pour exploiter les vulnérabilités, un attaquant doit avoir la possibilité de se connecter légitimement à un réseau Wi-Fi, c'est-à-dire qu'il doit connaître les paramètres d'accès au réseau sans fil (les vulnérabilités permettent de contourner les mécanismes de séparation du trafic des utilisateurs appliqués dans les protocoles WPA*). Contrairement aux attaques MITM traditionnelles sur les réseaux sans fil, en utilisant la technique de spoofing des paquets ICMP, l'attaquant peut se passer de déployer son propre point d'accès fictif pour intercepter le trafic, se servant des points d'accès légitimes gérant le réseau pour rediriger des paquets ICMP spécialement formatés vers la victime.
Source : opennet.ru
