

Des chercheurs de la société Horizon3 ont constaté des problèmes de sécurité dans la plupart des installations de la plateforme d'analyse et de visualisation de données Apache Superset. Sur 2124 des 3176 serveurs publics d'Apache Superset étudiés, l'utilisation d'une clé de chiffrement par défaut fournie dans l'exemple de fichier de configuration a été identifiée. Cette clé est utilisée dans la bibliothèque Python Flask pour générer des cookies de session, permettant à un attaquant connaissant la clé de créer de faux paramètres de session, se connecter à l'interface web d'Apache Superset et télécharger des données à partir des bases de données connectées ou d'exécuter du code avec les droits d'Apache Superset.
Il est intéressant de noter que les chercheurs avaient initialement informé les développeurs du problème dès 2021, ce qui a conduit à ce que dans la version d'Apache Superset 1.4.1, publiée en janvier 2022, la valeur du paramètre SECRET_KEY soit remplacée par la chaîne «CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET», et qu'une vérification ait été ajoutée au code, qui génère un logique d'avertissement si cette valeur est présente.
En février de cette année, les chercheurs ont décidé de refaire le scan des systèmes vulnérables et ont été confrontés à un manque d'attention aux avertissements, avec 67%. serveurs Apache Superset continue d'utiliser des clés issues des exemples de configuration, modèles de déploiement ou documentations. Parmi les organisations utilisant des clés par défaut se trouvaient certaines grandes entreprises, universités et institutions publiques.
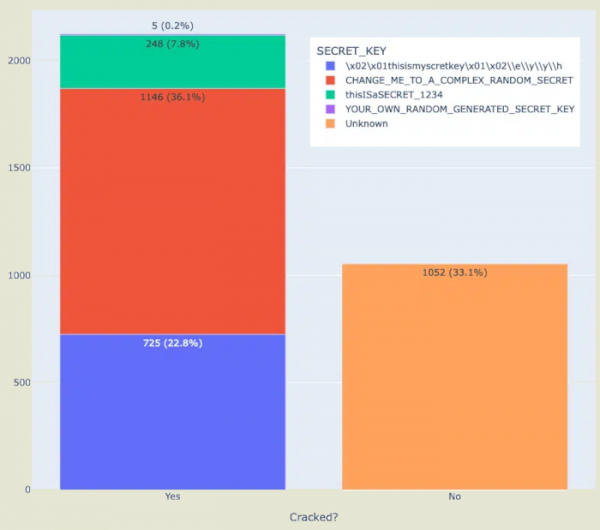
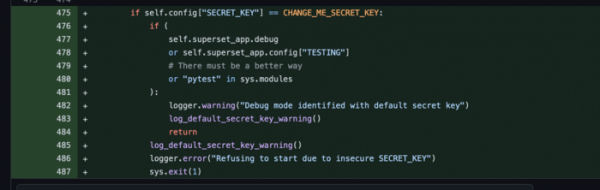
L'utilisation d'une clé fonctionnelle dans l'exemple de configuration est désormais considérée comme une vulnérabilité (CVE-2023-27524), qui a été corrigée dans la version Apache Superset 2.1 en générant une erreur bloquant le lancement de la plateforme lors de l'utilisation de la clé fournie dans l'exemple (seule la clé indiquée dans l'exemple de la version actuelle est prise en compte, les anciennes clés types et les clés des modèles et documentations ne sont pas bloquées). Un script spécial a été proposé pour vérifier la présence de la vulnérabilité à distance.
Source : opennet.ru
