

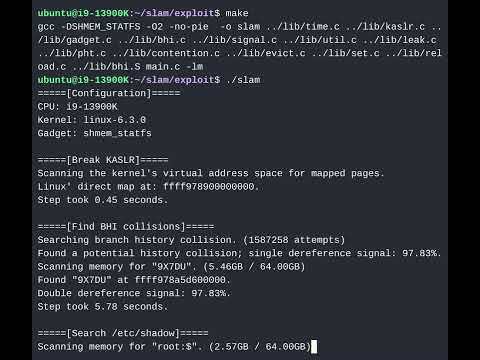
Un groupe de chercheurs de l'Université libre d'Amsterdam a présenté une nouvelle technique d'attaque SLAM (Spectre Linear Address Masking), qui propose une nouvelle façon d'exploiter les vulnérabilités microarchitecturales de type Spectre, où des fuites de données se produisent lors de la translation d'adresses non canoniques, avec l'utilisation de cas d'extension fournies dans les nouveaux processeurs pour masquer les adresses linéaires. Les chercheurs ont publié un ensemble d'outils implémentant la méthode et ont proposé une démonstration montrant comment extraire des données de la mémoire du noyau correspondant à un certain masque (illustré comment, en quelques dizaines de secondes sur Ubuntu, isoler dans la mémoire du noyau une chaîne avec le hash du mot de passe de l'utilisateur root).
L'attaque peut être effectuée sur des systèmes avec des processeurs Intel prenant en charge l'extension LAM (Linear Address Masking), des processeurs AMD avec l'extension UAI (Upper Address Ignore) et des processeurs ARM avec l'extension TBI (Top Byte Ignore). Les extensions mentionnées permettent d'utiliser une partie des bits des pointeurs 64 bits pour stocker des métadonnées non liées à l'adressage (les programmes ordinaires ne nécessitent pas autant de mémoire qu'ils peuvent adresser des pointeurs 64 bits, donc les bits supérieurs peuvent être utilisés, par exemple, pour des vérifications liées à la sécurité). Fait intéressant, les processeurs Intel, AMD et ARM prenant en charge LAM, UAI et TBI ont seulement été annoncés mais ne sont pas encore produits en masse, ce qui fait de SLAM la première attaque spéculative sur les futurs CPU. L'attaque peut également être effectuée sur les anciens CPU AMD Zen+ et Zen 2, vulnérables à la faille CVE-2020-12965.
Par analogie avec l'exploitation des vulnérabilités Spectre, l'attaque SLAM nécessite la présence dans le noyau de séquences d'instructions spécifiques (gadgets) entraînant une exécution spéculative des instructions. Ces instructions provoquent une lecture spéculative des données de la mémoire en fonction de conditions externes, pouvant être influencées par l'attaquant. Après la détermination d'une prévision erronée, le résultat de l'exécution spéculative est rejeté, mais les données traitées restent dans le cache et peuvent ensuite être extraites par analyse via des canaux secondaires. Pour extraire les données résiduelles dans le cache, les chercheurs utilisent la méthode Evict+Reload, qui consiste à créer des conditions pour évacuer les données du cache (par exemple, une activité est générée, remplissant uniformément le cache avec un contenu standard) et à effectuer des opérations dont le temps d'exécution permet de juger de la présence de données dans le cache du processeur.
Pour réaliser l'attaque SLAM, des gadgets basés sur du code sont utilisés, où les données contrôlées par l'attaquant (la variable « secret » ci-dessous) sont utilisées comme un pointeur. Par exemple: void unmasked_gadget(long **secret) { **secret; }
Il est noté que de tels modèles de code sont souvent utilisés dans des programmes, par exemple, dans le noyau Linux des dizaines de milliers de tels gadgets ont été identifiés, dont au moins plusieurs centaines sont exploitables dans des exploits. La fuite peut être bloquée en ajoutant des instructions supplémentaires à ces gadgets, empêchant l'exécution spéculative. Intel prévoit de fournir une méthode logicielle pour bloquer les fuites avant de commencer la livraison de processeurs prenant en charge LAM. AMD a recommandé d'utiliser les méthodes existantes pour bloquer les attaques de type Spectre v2. Les développeurs du noyau Linux ont décidé de désactiver par défaut le support de LAM jusqu'à la publication des recommandations d'Intel pour le blocage de la vulnérabilité.
Source : opennet.ru
