

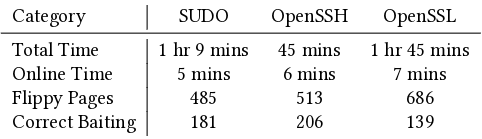
Des chercheurs de l'Institut polytechnique de Worcester (États-Unis) ont présenté un nouveau type d'attaque Mayhem utilisant une méthode d'altération des bits dans la mémoire dynamique Rowhammer pour modifier les valeurs des variables sur la pile, qui sont utilisées dans les programmes comme indicateurs de succès d'authentification et de conformité aux vérifications de sécurité. Des exemples pratiques de cette attaque ont été démontrés pour contourner l'authentification dans SUDO, OpenSSH et MySQL, ainsi que pour modifier les résultats des vérifications de sécurité dans la bibliothèque OpenSSL.
L'attaque peut être appliquée à des applications où des comparaisons d'écarts de valeurs par rapport à zéro sont utilisées lors des vérifications. Exemple de code vulnérable : int auth = 0; … // code de vérification qui modifie la valeur de auth en cas de succès d'authentification if(auth != 0) return AUTH_SUCCESS; else return AUTH_FAILURE;
Dans le contexte de cet exemple, une attaque réussie nécessite seulement de provoquer une altération de n'importe quel bit en mémoire correspondant à la variable 32 bits auth sur la pile. Lorsqu'un bit de la variable est altéré, la valeur ne sera plus égale à zéro, et l'instruction conditionnelle déterminera un succès d'authentification. De tels modèles de vérification sont suffisamment répandus dans les applications et se retrouvent, par exemple, dans SUDO, OpenSSH, MySQL et OpenSSL.
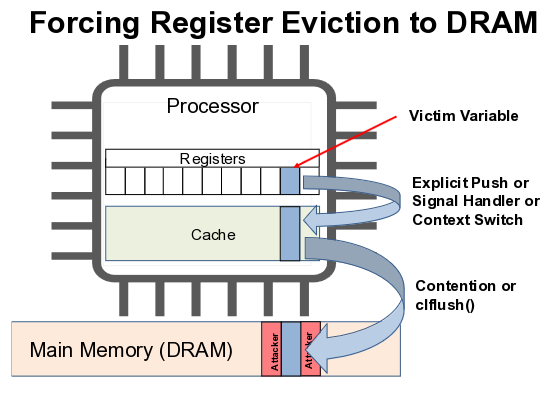
L'attaque peut également être appliquée à des comparaisons du type « if(auth == 1) », mais dans ce cas, sa réalisation est compliquée, car il faut altérer non pas n'importe quel bit sur 32, mais le dernier bit. La méthode peut aussi être utilisée pour influer sur les valeurs des variables dans les registres processeur, car le contenu des registres peut être temporairement transféré sur la pile lors d'un changement de contexte, d'un appel de fonction ou d'une activation d'un gestionnaire de signal. Pendant la période où les valeurs des registres se trouvent en mémoire, des altérations peuvent y être faites et une valeur modifiée peut être restaurée dans le registre.
Une des modifications de l'attaque de type RowHammer est utilisée pour la déformation des bits. Étant donné que la mémoire DRAM est un tableau bidimensionnel de cellules, chacune composée d'un condensateur et d'un transistor, le fait de lire en continu la même zone de mémoire entraîne des fluctuations de tension et des anomalies, provoquant une légère perte de charge des cellules adjacentes. Si l'intensité de la lecture est élevée, la cellule voisine peut perdre une quantité suffisante de charge et le cycle de régénération suivant ne parviendra pas à restaurer son état initial, ce qui entraînera un changement de la valeur des données stockées dans la cellule. Pour se protéger contre RowHammer, les fabricants de puces ont ajouté un mécanisme TRR (Target Row Refresh), qui bloque la déformation des cellules dans certains cas, mais ne protège pas contre toutes les variantes possibles de l'attaque.
Pour se protéger contre l'attaque Mayhem, il est recommandé d'utiliser dans les comparaisons non l'évaluation des écarts par rapport à zéro ou des correspondances avec un, mais de vérifier les correspondances en utilisant une valeur de graine aléatoire avec des octets non nuls. Dans ce cas, pour définir la valeur souhaitée de la variable, il est nécessaire de déformer avec précision un nombre significatif de bits, ce qui est irréaliste, contrairement à la déformation d'un seul bit. Exemple de code protégé contre l'attaque : int auth = 0xbe406d1a; … // code de vérification qui définit auth à 0x23ab8701 en cas d'authentification réussie if(auth == 0x23ab8701) return AUTH_SUCCESS; else return AUTH_FAILURE;
La méthode de protection mentionnée a déjà été appliquée par les développeurs de sudo et a été intégrée dans la version 1.9.15 en tant que correctif pour la vulnérabilité CVE-2023-42465. Un prototype de code pour réaliser l'attaque est prévu d'être publié après que des corrections aient été apportées aux principaux projets vulnérables.
Source : opennet.ru
