La version du système d'exploitation Chrome OS 121, basée sur le noyau Linux, le gestionnaire de système upstart, l'outil de construction ebuild/portage, les composants open source et le navigateur web Chrome 121, est disponible. L'environnement utilisateur de Chrome OS se limite au navigateur web, et des applications web sont utilisées au lieu de programmes standards. Néanmoins, Chrome OS comprend une interface multi-fenêtres complète, un bureau et une barre des tâches. Les sources sont diffusées sous la licence libre Apache 2.0. La version Chrome OS 120 est disponible pour la plupart des modèles actuels de Chromebook. Pour une utilisation sur des ordinateurs ordinaires, une édition Chrome OS Flex est proposée.
Principales modifications dans Chrome OS 121 :
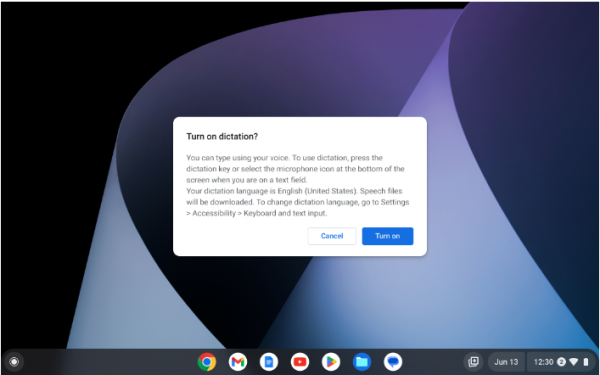
- Ajout de la prise en charge de l'activation de la saisie vocale par la combinaison de touches Search + D ou par un bouton séparé, qui est présent sur certains claviers Logitech.

- Possibilité d'utiliser le lecteur d'écran ChromeVox pour interagir avec des applications fonctionnant en mode App Streaming (permet de travailler à distance avec des applications Android externes dont l'interface du smartphone est reproduite dans une fenêtre séparée).
- Lors du premier lancement, l'Assistant Google cesse d'afficher des messages d'accueil à l'utilisateur.
- Ajout d'un nouveau geste de contrôle permettant de fermer les notifications contextuelles à l'aide du touchpad.
- Ajout de la prise en charge du mode d'impression sans marges, qui peut être par exemple utilisé pour imprimer des photos occupant tout l'espace sur du papier photo.
- La prise en charge des appareils HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 et Dell Optiplex 980 a été interrompue dans ChromeOS Flex.
- Sept vulnérabilités ont été corrigées, dont six ont reçu un niveau de gravité moyen :
- Les vulnérabilités CVE-2024-25556, CVE-2024-1280 et CVE-2024-1281 entraînent l'écriture de données en dehors du tampon alloué et concernent le pilote CAMX, la fonction cam_lrme_mgr_hw_prepare_update et la fonction PhysmemCreateNewDmaBufBackedPMR.
- La vulnérabilité CVE-2024-25557 est causée par l'accès à des pages mémoire physique déjà libérées (use-after-free Physical Pages) du côté du GPU PowerVR et permet de lire et d'écrire dans la mémoire physique à partir de l'espace utilisateur.
- La vulnérabilité CVE-2024-25558 est causée par un débordement d'entier dans le pilote GPU PowerVR et permet d'écrire des données dans une zone en dehors des limites du tampon.
- CVE-2023-6817 et CVE-2023-6932 sont des vulnérabilités dans le noyau Linux.
- Une vulnérabilité (sans CVE pour l'instant,classée comme hautement dangereuse) dans le gestionnaire de fenêtres Ash, causée par un accès à la mémoire après sa libération.
Source : opennet.ru