

Le Centre de coordination CERT (groupe d'intervention d'urgence informatique) a publié un avertissement concernant une série de vulnérabilités dans les mises en œuvre de divers protocoles applicatifs utilisant le protocole UDP comme transport. Les vulnérabilités peuvent être exploitées pour organiser des attaques par déni de service en raison de la possibilité de boucles d'échange de paquets entre deux hôtes. Par exemple, les attaquants peuvent provoquer l'épuisement de la bande passante réseau disponible, bloquer le fonctionnement des services réseau (par exemple en générant une charge élevée et en dépassant la limite d'intensité des requêtes) et créer des amplificateurs de trafic pour des attaques DDoS.
Parmi les protocoles dont certaines mises en œuvre sont vulnérables figurent DNS, NTP, TFTP, Echo (RFC862), Chargen (RFC864) et QOTD (RFC865). La présence de la vulnérabilité (CVE-2024-2169) a été confirmée dans certains produits des entreprises Cisco, Microsoft, Broadcom, Brother, Honeywell (CVE-2024-1309) et MikroTik. Comme mesures de contournement pour bloquer les vulnérabilités, il est recommandé d'activer la protection anti-spoofing (uRPF) sur le pare-feu, de limiter l'accès aux services UDP non nécessaires et de configurer une limitation de l'intensité du trafic (rate-limit et QoS).
Les vulnérabilités sont dues à l'insécurité du protocole UDP contre le spoofing d'adresses : en l'absence de protection contre le spoofing sur les routeurs de transit, un attaquant peut spécifier dans un paquet UDP l'adresse IP d'un serveur arbitraire et envoyer ce paquet à un autre serveur, qui renverra une réponse à l'adresse usurpée. La méthode d'attaque consiste à créer une situation de boucle d'échange de paquets entre les serveurs utilisant des mises en œuvre vulnérables du protocole. Par exemple, en réponse à un paquet reçu, le serveur cible peut envoyer une réponse avec un code d'erreur, tandis que le serveur dont l'adresse a été usurpée renverra sa réponse, ce qui à son tour entraînera à nouveau l'envoi d'un paquet avec un code d'erreur. Ainsi, serveurs ils commenceront à jouer au ping-pong avec les paquets à l'infini.
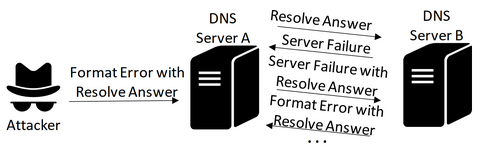
Il est intéressant de noter que cette méthode d'attaque n'est pas nouvelle et existe depuis longtemps. le serveur La synchronisation horaire ntpd a vu l'une de ses vulnérabilités éliminée en 2009 (CVE-2009-3563) dans les versions 4.2.4p8 et 4.2.5. L'attaque consistait à envoyer un paquet NTP avec une adresse falsifiée et un drapeau MODE_PRIVATE. Lors de son traitement, le serveur cible renvoyait une réponse indiquant l'impossibilité d'utiliser le mode privé, tout en laissant le drapeau MODE_PRIVATE actif. En conséquence, un autre serveur ne pouvait pas traiter ce drapeau et renvoyait sa propre réponse, entraînant un échange cyclique de paquets entre deux serveurs NTP. Un avertissement concernant la possibilité de ce type d'attaque pour le protocole DNS a été publié dès 1996.
Une analyse mondiale des adresses sur Internet a révélé qu'il existe actuellement au moins 23 000 serveurs TFTP vulnérables, 63 000 serveurs DNS, 89 000 serveurs NTP, 56 000 services Echo/RFC862, 22 000 services Chargen/RFC864 et 21 000 services QOTD/RFC865. On suppose que pour les serveurs NTP, la présence d'une vulnérabilité non corrigée est liée à l'utilisation de très anciennes versions d'ntpd, publiées avant 2010. Les services Echo, Chargen et QOTD sont intrinsèquement vulnérables en raison de leur architecture. La situation avec les serveurs TFTP et DNS nécessite un suivi avec leurs administrateurs. Les serveurs atftpd et tftpd ne sont pas affectés par le problème, car ils utilisent un numéro de port réseau source aléatoire lors de l'envoi de la réponse. Parmi les serveurs DNS vulnérables, dproxy-nexgen est mentionné. Dans les produits Microsoft, le problème apparaît dans WDS (Windows Deployment Services), tandis que dans les produits Cisco, il est présent dans les routeurs des séries 2800 et 2970.
Source : opennet.ru
