

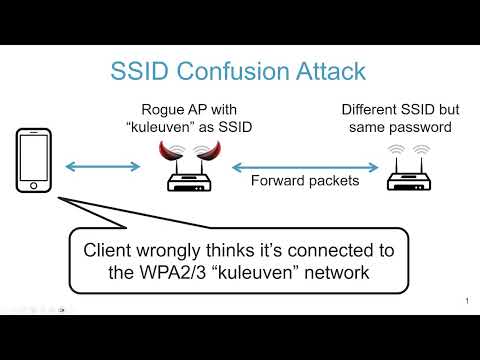
Un groupe de chercheurs de l'Université catholique de Louvain (Belgique) a identifié une vulnérabilité architecturale (CVE-2023-52424) dans la norme Wi-Fi IEEE 802.11, permettant à un utilisateur de se connecter à un réseau sans fil moins sécurisé au lieu du réseau de confiance auquel il souhaitait se connecter, rendant ainsi possible l'interception et la manipulation du trafic. Le problème se manifeste dans les piles sans fil de tous les systèmes d'exploitation et touche les méthodes d'authentification WPA3, WEP, EAP, AMPE et FILS.
La technique d'attaque proposée, nommée Confusion SSID, permet de contourner les méthodes d'authentification présentes dans le protocole qui protègent contre la substitution de l'identifiant de réseau SSID et empêchent la création de réseaux fictifs portant le même nom que le réseau auquel le client se connecte. La cause du problème réside dans la définition par la norme des situations où le SSID peut ne pas être authentifié. En particulier, pour signaler sa présence, le point d'accès envoie en mode diffus des trames beacon contenant des informations sur le SSID du réseau. Pour faciliter le processus de recherche, les clients n'authentifient pas le SSID dans ces trames, car on suppose qu'une vérification sera nécessaire après que le client aura décidé de se connecter au réseau.
Pour réussir l'attaque, il est nécessaire que l'utilisateur initie une connexion à un réseau sans fil spécifique et qu'un autre réseau sans fil à proximité présente les mêmes paramètres de connexion que le premier réseau. Cela se produit, par exemple, lorsque des réseaux distincts sont créés pour les bandes 2.4GHz et 5GHz, l'un étant faiblement protégé et vulnérable aux attaques typiques d'interception de trafic, telles que KRACK ou Frag. Cette configuration problématique est également utilisée dans certains réseaux universitaires qui soutiennent le service Eduroam. L'attaquant doit se trouver à portée du signal afin de s'intercaler entre l'utilisateur et le réseau cible (MitM). Pour mener à bien l'attaque, l'attaquant n'a pas besoin de connaître les informations d'identification de la victime.
L'attaque consiste à créer un point d'accès par l'attaquant (WrongAP sur le diagramme), permettant de retransmettre sur un autre canal les requêtes vers un réseau de substitution moins sécurisé (WrongNet), auquel le client doit se connecter au lieu du réseau souhaité (TrustedNet). Le point d'accès peut être créé sur un ordinateur portable classique et est utilisé pour organiser une attaque MitM multicanale sur la victime (MC MitM). L'attaque se déroule en trois étapes :
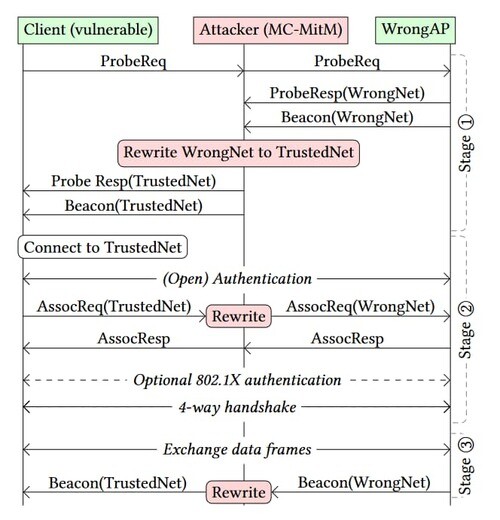
En exploitant une vulnérabilité, l'attaquant peut forcer le client à se connecter à un réseau moins sécurisé, tout en affichant dans l'interface le SSID du réseau auquel l'utilisateur avait initialement l'intention de se connecter, et non celui auquel il est réellement connecté. En réussissant à connecter l'utilisateur via un réseau non sécurisé, l'attaquant peut analyser et s'immiscer dans les flux de trafic non chiffrés. En outre, lors de l'utilisation de certains VPN, tels que WARP, hide.me et Windscribe, le VPN ne sera pas activé lors de la connexion à des réseaux marqués dans les paramètres comme de confiance.
L'attaque cible les protocoles d'authentification sans fil utilisant EAP (Extensible Authentication Protocol), SAE (Simultaneous Authentication of Equals) et 802.1X, ainsi que dans le mode optionnel de fonctionnement du protocole WPA3, où le SSID n'est pas utilisé pour former la clé PMK (Pairwise Master Key). Cela se fait pour éviter l'utilisation de données connues lors de la création de la clé afin de se protéger contre diverses crypt attaques. Le protocole FILS (Fast Initial Link Setup) est vulnérable lorsque la PMK est créée lors de la négociation de la connexion basée sur EAP. Les protocoles WPA1, WPA2 et FT (Fast BSS Transition) ne rencontrent pas ce problème, car ils exigent un SSID correct lors de la négociation de la connexion.
Pour se protéger contre l'attaque SSID Confusion du côté du point d'accès, il est mentionné d'inclure dans la norme 802.11 l'exigence d'authentification de SSID lors de la connexion, ce qui peut être réalisé en ajoutant le SSID à la fonction de formation de la clé ou en incluant le SSID dans les données supplémentaires vérifiées lors de la négociation de la connexion. Du côté client, la protection peut être mise en place en garantissant la protection des trames beacon (qui sera appliquée dans WiFi 7). Les créateurs de réseaux peuvent prévenir l'attaque en évitant l'utilisation de données d'identification communes dans des réseaux avec des SSID différents. Les utilisateurs peuvent se protéger en utilisant des VPN fiables lors de la connexion à tout réseau sans fil.
Source : opennet.ru
