

La société Stamus Networks a publié la version spécialisée de SELKS 10, conçue pour le déploiement de systèmes de détection et de prévention des intrusions réseau, ainsi que pour l'organisation de la réponse aux menaces identifiées et la surveillance de la sécurité réseau. Les utilisateurs disposent d'une solution entièrement prête à l'emploi pour gérer la sécurité réseau, utilisable immédiatement après le téléchargement. La distribution prend en charge le fonctionnement en mode Live et fonctionne dans des environnements de virtualisation ou de conteneurs. Les travaux du projet sont diffusés sous la licence GPLv3. Deux images ISO ont été préparées pour le téléchargement : avec l'environnement graphique Xfce (3,5 Go) et fonctionnant en mode console (2,7 Go).
La distribution est construite sur la base de paquets Debian et utilise le système de détection d'attaques open-source Suricata. Les données provenant de diverses sources sont traitées à l'aide de la plateforme Logstash et stockées dans ElasticSearch. Pour le suivi de l'état actuel et des incidents détectés, une interface web est proposée, réalisée par-dessus l'interface Kibana. Pour gérer les règles et visualiser l'activité associée, l'interface web Stamus CE est utilisée. Comprend également un système de capture, de stockage et d'indexation des paquets réseau Arkime, une interface pour évaluer les événements survenus EveBox et un analyseur de données CyberChef.
Améliorations principales :
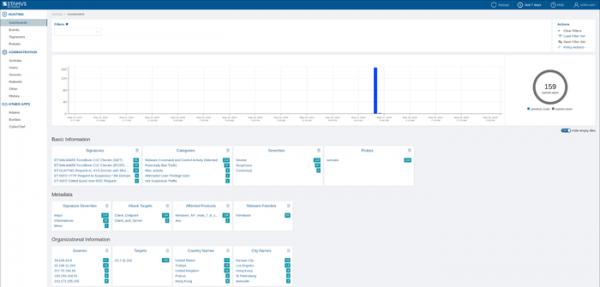
- Des fonctionnalités supplémentaires de la plateforme commerciale SSP (Stamus Security Platform), développées parallèlement, ont été intégrées à l'interface utilisateur. Le travail de simplification de l'interface web a été réalisé pour rassembler en un seul endroit les informations sur la détection des menaces, la recherche d'activités suspectes et l'analyse des preuves.

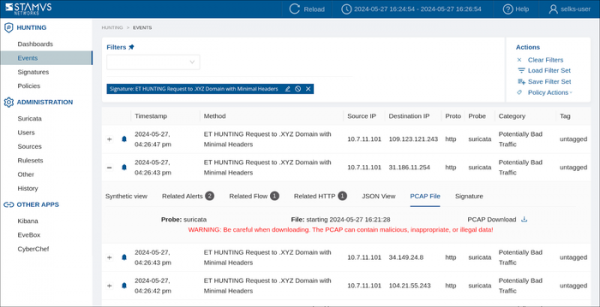
- Une fonction de capture sélective des paquets associés aux événements détectés a été ajoutée, ainsi que leur exportation depuis l'interface pour analyser les activités suspectes au format PCAP. Les dépôts exportés contiennent des données complètes sur la session réseau associée à la menace identifiée. Le dump peut être utilisé pour analyser l'incident à la fois dans SELKS et dans des outils tiers tels que Wireshark.

- Le système de capture, de stockage et d'indexation des paquets réseau Arkime a été mis à jour vers la version 5.0, qui inclut la prise en charge de la recherche d'informations sur plusieurs objets simultanément dans des sources ouvertes (OSINT), a modifié la mise en page du bloc d'informations détaillées, a activé un sous-système de configuration unifié, a ajouté la prise en charge des méthodes de génération de signatures de trafic JA4 et JA4+, et a mis en œuvre la possibilité d'importer des fichiers PCAP sauvegardés.
- Au lieu de SQLite, une base de données PostgreSQL est utilisée pour le stockage des données.
- La base de données des paquets a été mise à jour vers Debian 12.
Source : opennet.ru
